スマートシティ市場は急成長しています。2023年までに、スマートシティ構想に世界全体で1,890億ドルが投じられる見込みです。
スマートシティは、システム、センサー、デバイス間の接続に依存していますが、接続されるものが増えるほど、サイバー攻撃者が侵入する機会も大きくなります。
設計段階からのセキュリティと、サイバー分野の専門家を巻き込んだガバナンスは、スマートシティ構想にとって極めて重要です。
「スマートシティ」という概念は、交通網の制御や水質の確保から、オンライン投票の促進、遠隔地の住宅街における銃声の発生源の特定に至るまで、あらゆることを行うデジタル自治体システムとして、今や一般的なものとなっています。これは刺激的な急成長市場分野であり、調査によると、驚くべきことに、世界全体で1,890億ドルが投じられる見込みです(2023年までに、スマートシティ構想に対して)。
世界のスマートシティ関連プロジェクトへの支出の半数以上は、3つのユースケースに集中しています:レジリエントなエネルギーインフラ、データ駆動型の公共安全、そしてインテリジェント交通です。コミュニティの働き方、暮らし方、過ごし方を改善するシステムにおいて、まだ活用されていない革新の可能性が大きいことは明らかです。サンフランシスコのスマート電力網からバルセロナのデジタル化された廃棄物管理システムに至る、ゲームチェンジャーとなるスマートシティ構想は、数万件におよぶスマートシティ構想のうちのほんの2つの例にすぎず、今後さらに多くの構想が生まれる予定です。
しかし、高速ネットワークを介して公衆インターネットや多様なクラウドコンピューティング・アーキテクチャを通じて、相互に接続され、さらに世界中の外部システムとも接続されたこれらすべてのシステム、センサー、デバイスには、意図しない影響も存在します。接続されるものが増えるほど、サイバー攻撃者があなたのシステムに侵入し、機密データを外部に持ち出し、法執行、公衆衛生、その他の自治体の用途で使われる重要なシステムを妨害する機会も大きくなります。

スマートシティの世界では、サイバーセキュリティへの備え、レジリエンス、そして対応力の強化が不可欠です。デジタル自治体がもたらす意図された利点と新たな機能は極めて魅力的ですが、サイバーセキュリティが最優先事項とされなければ、選出された公職者、政府部門の責任者、地域の企業、市民、来訪者のすべてに影響が及び、すべてが崩壊しかねません。
スマートシティは、設計段階からセキュリティを確保しなければなりません
第一対応者、環境管理、公衆インターネットアクセス、交通管理、グリーンエネルギーなどのために接続されたシステムは、当初から堅牢で直感的かつ自動化されたセキュリティ・プロトコルとポリシーに基づいている必要があります。システムが稼働した後に「後付け」されたセキュリティ(そしておそらくデータ侵害がすでに発生した後のセキュリティ)は、ほとんど役に立ちません。ハッカーは賢く、機転が利き、非常に協調的です。後付けのセキュリティ対策では機能せず、その潜在的な結果は驚くほど恐ろしいものであり、多くの場合、自治体のシステムを麻痺させかねないランサムウェア攻撃を伴います。
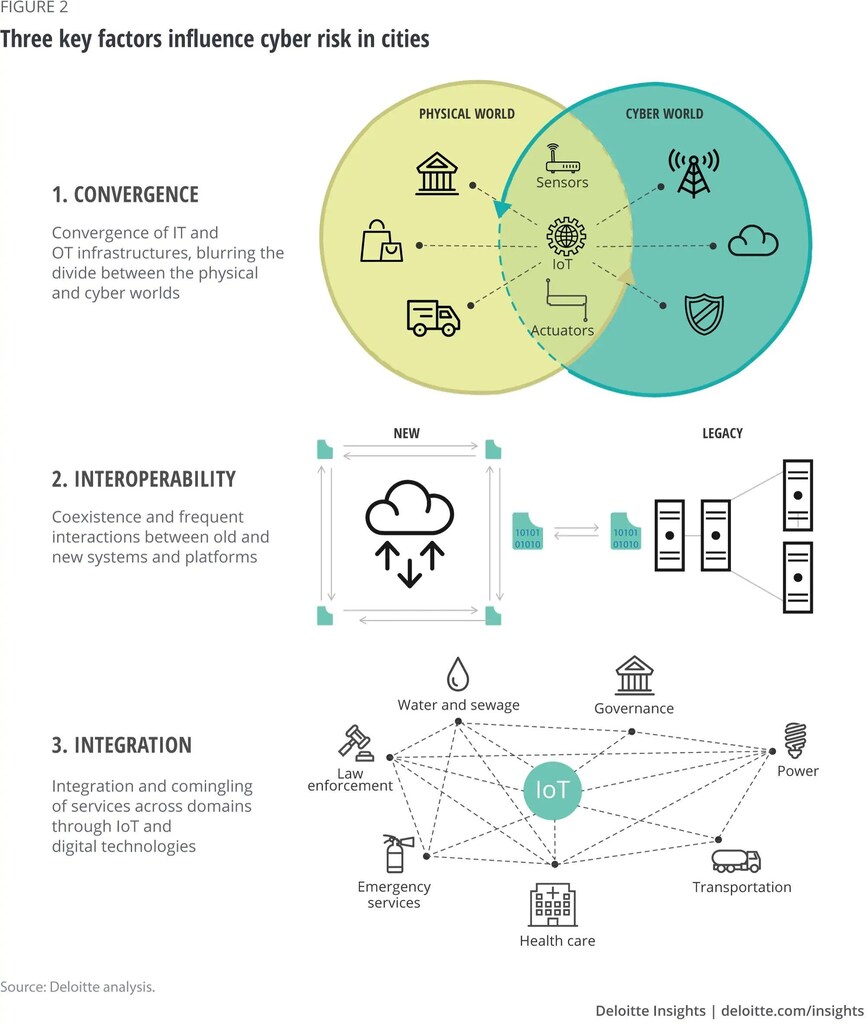
スマートシティに対するサイバーリスクは、自治体ネットワークの末端や、クラウドへの接続点において、いわゆる「エンドポイント」が飛躍的に増加していることによって、さらに深刻化しています。これらは単なるノートパソコン、タブレット、スマートフォンにとどまらず、センサーを基盤とした新しいタイプの「インテリジェント」なシステムやデバイスです。さらに、自治体の職員、市民、来訪者、そして自治体の無線LANシステムに便乗する地域の事業者といった人々も加わります。彼らは、セキュリティ衛生が不十分であるため、サイバーセキュリティの連鎖において弱点となることがよくあります。
家庭内でのスマートアプリケーションの利用拡大、たとえば省エネルギーの自動照明やエネルギー計測を考えると、「設計段階からのセキュリティ」の重要性が明らかになります。これらのシステムに対してセキュリティが効果的に組み込まれていなければ、ハッカーが住民の家庭内コンピューターネットワークにアクセスできた場合に何をしかねないか、容易に想像できます。さらに、銀行の取引記録から健康保険番号に至るまで、アクセス可能な個人情報や機密データの宝庫となってしまいます。
サイバーレジリエンスの確保
地方、州、国の政府にとっての大きな課題は、特にデータの取り扱い、プライバシーポリシー、アクセス権限といった事項に関して、スマートシティ構想のガバナンスが欠如していることです。例えば、スマート街路灯の設置を業者に依頼するという、一見些細に見える事柄を考えてみてください。政府関係者や技術チームが、業者が設計段階でセキュリティを組み込み、例えばデジタル照明システムを通じてハッカーがバックオフィスシステムに忍び込むことを防止するための、適切なガバナンス・ポリシーを整えていなければ、データの外部流出、さらにはより深刻な事態を招く可能性があります。
「スマートシティの世界では、サイバーセキュリティへの備え、レジリエンス、そして対応力の強化が不可欠です。」
Haider Pasha、Palo Alto Networks
スマートシティ環境のすべての関係者(政府機関、自治体のリーダー、地域の企業、市民、来訪者)は、良好なサイバーセキュリティ衛生を実践しなければなりません。パスワードの頻繁かつ定期的な変更、多要素認証、生体認証の導入拡大などの良好な認証ポリシーは不可欠です。スマートシティのデジタルサービスにアクセスするすべての人には個人としての責任が求められますが、自動化されたポリシーは政府によって義務付けられ、導入されるべきです。
自治体はまた、スマートシティのプログラムに、サイバーセキュリティの経験と専門知識を持つリーダーを関与させる必要があります。それは必ずしも大量のセキュリティエンジニアを採用することを意味するわけではなく、むしろサイバーセキュリティが身近な分野であるリーダーや実務者を確保することを意味します。こうしたスマートシティの「推進役」は、より広い文脈を考慮し、技術的および運用上の詳細が確実に整備されるようにする必要があります。
最後に、技術の専門家ではない自治体のリーダー(選出された公職者や政府部門の責任者)が、サイバーセキュリティを監督する最高情報セキュリティ責任者(CISO)、最高情報責任者(CIO)、その他の技術担当役員に対して、必ず問いかけられるようにしておくべき重要な質問があります。
文書化されたインシデント対応計画はありますか。ある場合、それはどのようなものですか。多くの自治体のリーダーは、自組織には計画があると考えていることが多いものの、その計画が実際にはいかに不十分であるかを知って驚くことになります。
システム、アプリケーション、データ、アイデンティティを保護するための当社のガバナンス戦略は何ですか。
従来型の(そしておそらく「設計段階からセキュリティを確保」されていない可能性が高い)システムを、末端の他のシステムやデバイスと接続することを認めるべきでしょうか。
どのようなサイバーセキュリティテストを、どの程度の頻度で実施していますか。そのテストに関してどのような指標を受け取っており、その結果に対してどのような対応を取っていますか。
結局のところ、スマートシティ構想を成功させるには、4つの主要な要素が必要です。実際にシステム内で何が起きているかを確実に把握するための「可視化」、リスクや異常なシステムおよびネットワークの動作を特定するための「分析」、重要なシステムを脅威から管理し、必要に応じて隔離するための「制御」、そして、セキュリティが確実に組み込まれるよう、すべての重要な関係者間の「連携」です。



