消費者が接続機器を増やすにつれ、家庭のネットワークを保護することは年々難しくなっている。その多くはサイバーセキュリティソフトを実行できない。
こうした多様な脅威からネットワーク全体を守るには、幅広いセキュリティ対策を組み合わせる必要があり、技術に詳しくない消費者にとっては難題となり得る。
機器メーカーが消費者のネットワークや消費者自身にアクセスできる範囲は限られているが、インターネットサービスプロバイダー(ISP)は、広範囲にわたって家庭のネットワークセキュリティを向上させることができる。
毎月、少なくとも1件のサイバーセキュリティ脅威の影響を受ける家庭内コンピューターネットワークはどのくらいあるのだろうか。CUJO AI Labsの調査によると、その割合は67%だ。こうしたネットワークの安全性は、インターネットの健全性と回復力に欠かせない。では、それを守るために中心的な役割を担うべきなのは誰だろうか?
家庭のネットワークに潜むサイバーセキュリティ上のリスク
消費者が接続機器を増やすにつれ、家庭のネットワークを保護することは年々難しくなっている。その多くはサイバーセキュリティソフトを実行できない。

機器ごとに攻撃対象領域と脆弱性が異なるため、消費者向け機器の多様化が進み、セキュリティ環境も変化している。モノのインターネット(IoT)機器は悪意あるIPアドレスからの自動化された攻撃を受けることが最も多い一方、ブラウジングやアプリの利用に使われる機器は、信頼性の低いウェブサイトによる被害を受けることが多い。
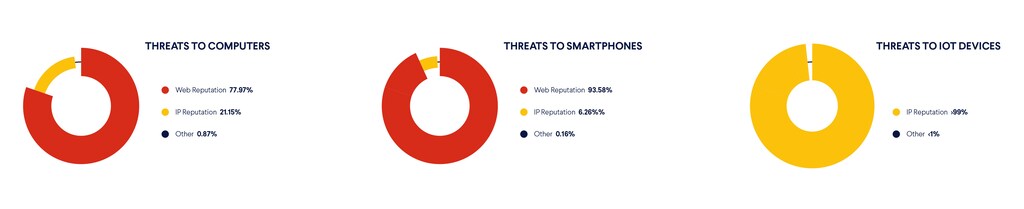
IPレピュテーション脅威とは、評判の低いIPアドレスとの間で行われる通信を指す。主に自動で動作し、ユーザーの操作を必要としないIoT機器など、無人で稼働する機器に対する最も一般的な脅威である。
ウェブレピュテーション脅威には、ユーザーやメールクライアント、その他のソフトウェアがアクセスする可能性のある、さまざまな悪意あるURLが含まれる。スマートフォン、ノートパソコン、デスクトップコンピューターなど、所有者が積極的に使用する機器では、こうした脅威が最も多く見られる。
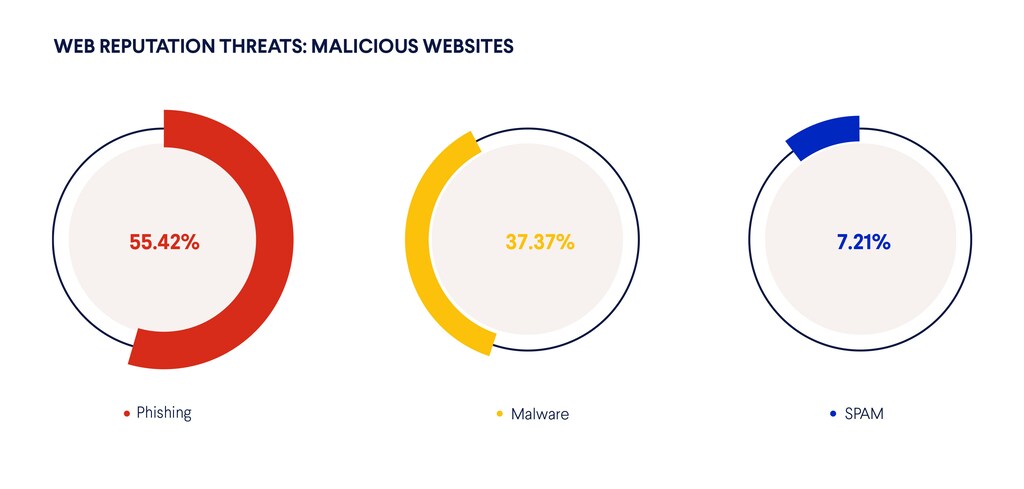
総じて、家庭のネットワークに対する脅威は、標的型のソーシャルエンジニアリング(フィッシング)、マルウェア、ボットネット、サービス拒否(DoS)攻撃から、ネットワークをスキャンして価値のある脆弱な機器を探し出し、その弱点を突く自動攻撃まで多岐にわたる。

家庭のネットワークを保護する難しさ
こうした多様な脅威からネットワーク全体を守るには、幅広いセキュリティ対策を組み合わせる必要がある。まず、マルウェア対策ソフトを実行できる機器には、必ずそれを導入すべきだ。しかし、IoT機器にはこの種のソフトを動かせるだけの処理能力がない(基本的には、ベンダーの経済的なインセンティブが理由だ)。当社のデータによると、現在、こうした機器は接続機器全体の33%を超えている。
特に短期間で消えるフィッシングサイトなど、新しく多様化する脅威は人工知能(AI)ソリューションで阻止できる。一方、単一目的の機器は動作が予測しやすいため、ルールベースの仕組みやファイアウォールで保護できる。もちろん、機器の所有者にも、必要のない機器をインターネットに公開しないなど、基本的なネットワークセキュリティ対策を徹底する責任がある。
適切に保護された家庭のネットワークには、これらすべてのセキュリティ対策が備わっているべきだが、技術に詳しくない人にとっては大きな課題となり得る。
消費者はネットワークの保護に苦労している
多くの消費者はネットワークを保護するうえで有利な立場にあるものの、すべての機器を守ったり、ネットワーク全体を対象とするセキュリティソリューションを設定したりする技術的な知識が不足している。2021年後半に実施された調査によると、家庭のネットワークを保護するのが難しいと感じている人は、米国で48%、イタリアで57%、ドイツで60%、フランスで67%超に上った。
さらに、これらの国では21~36%の人が、家庭のネットワークを守るために何らかの対策が必要だと認識していなかった。
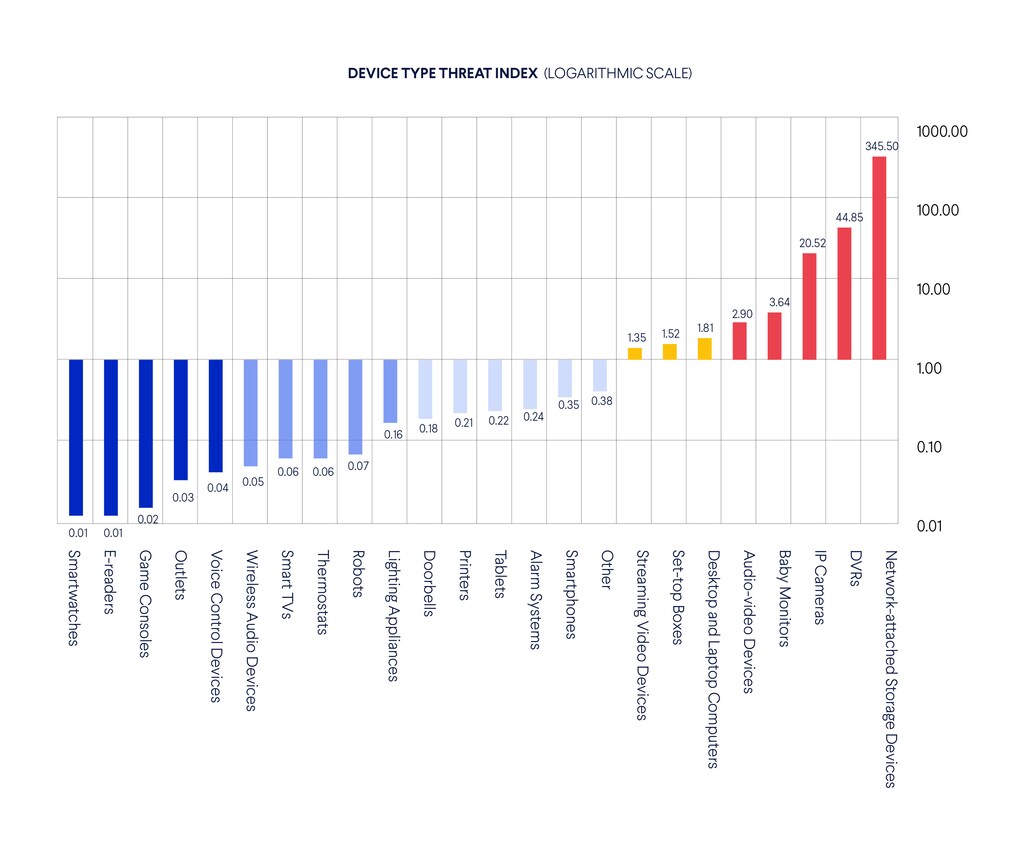
セキュリティを消費者に委ねることには、重大な問題がある。消費者には、家庭のネットワークを守るためのITセキュリティ部門に相当する体制を導入し、運用し、維持する能力がないのだ。脆弱な機器を狙う攻撃の多さからも、それは明らかである。消費者が適切に保護するのに苦労するなか、ネットワーク接続ストレージ、DVR機器、IPカメラは、桁違いに多くの脅威にさらされている。
機器メーカーにできることには限界がある
所有者のネットワークセキュリティを損なう機器もある。たとえば、一部メーカーのDVR機器やIPカメラは、設定や正常な動作を簡単にするためにネットワーク設定を変更するが、それによって悪意ある攻撃者に狙われることも少なくない。また、長期間更新されておらず、サポートも終了したオペレーティングシステムを搭載し、更新手段のない製品もある。こうした場合、メーカーに明らかな責任があり、それを反映してEU、英国、米国の規制環境も変化している。
大手企業が最近進めているIoT機器規格の統一も、機器の安全性向上につながる可能性がある。それでも、メーカーが家庭のネットワーク全体を守ることは現実的ではない。メーカーの責任は、自社の機器を適切に保護することにある。
インターネットサービスプロバイダーは、この機会を生かせるか?
インターネットサービスプロバイダー(ISP)は、広範囲にわたって家庭のネットワークセキュリティを向上させるうえで有利な立場にある。多くのISPはネットワークの管理者であり、家庭とモバイルの両方のユーザーを主要な攻撃経路から守るのに最適な立場にある。
ISPはユーザーからの信頼を得ており、ユーザーとの関係も築いているため、サイバーセキュリティをサービスの中核要素として提供できる。サイバー犯罪やサイバー攻撃の防止に誰が責任を負うべきか尋ねたところ、米国、ドイツ、イタリア、フランスの消費者は、ネットワーク事業者とインターネットサービスプロバイダーが最も大きな責任を負うと答えた。
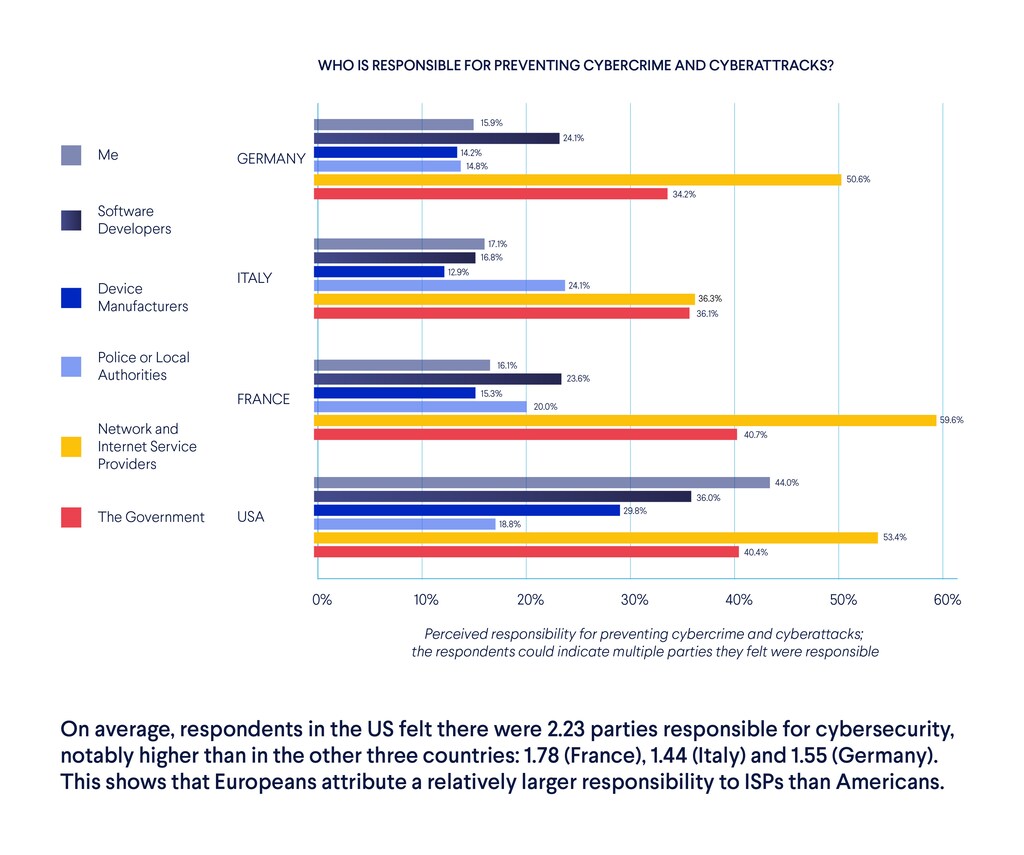
しかし、脅威の侵入経路が進化し、さまざまな攻撃対象領域を狙うなか、インターネットサービスプロバイダーが高度に専門化された多層技術の支援なしにできることは限られている。こうしたソリューションは、新たなフィッシング攻撃を含む多くのサイバーセキュリティ脅威を防止できる。新たなフィッシング攻撃は毎月、世帯の56%に影響を及ぼす。また、広大なネットワーク全体で何十億もの脅威を阻止することもできる。
現時点で、ネットワークサービスプロバイダーはセキュリティを付加サービス、つまり消費者が望むべきものと捉えている。この考え方では、依然として責任が消費者に委ねられる。しかし、家庭のネットワークセキュリティを向上させるために何かをする必要があると知らない人は多い。特に、画面がなく無人で稼働し、消費者の家庭で存在感を増しているIoT機器が増えるなか、その問題は深刻だ。
ネットワークサービスプロバイダーには、サイバーセキュリティを取り入れ、自社の事業やサービスの中核として捉え始める機会がある。消費者のネットワークや消費者自身にアクセスできる範囲が限られる機器メーカーとは異なり、サービスプロバイダーには、ネットワークの管理者となるための技術力、ゲートキーパーとしての立場、顧客からの信頼がある。必要なのは、サイバーセキュリティを追加サービスではなく、コネクテッド体験に欠かせない要素と捉える大きな意識の転換だ。
IoTベンダーは自社機器のセキュリティを大きく向上させることができる。家庭のネットワーク全体を保護する技術面の責任はISPにあるが、住宅所有者もネットワークを責任を持って利用する必要がある。




