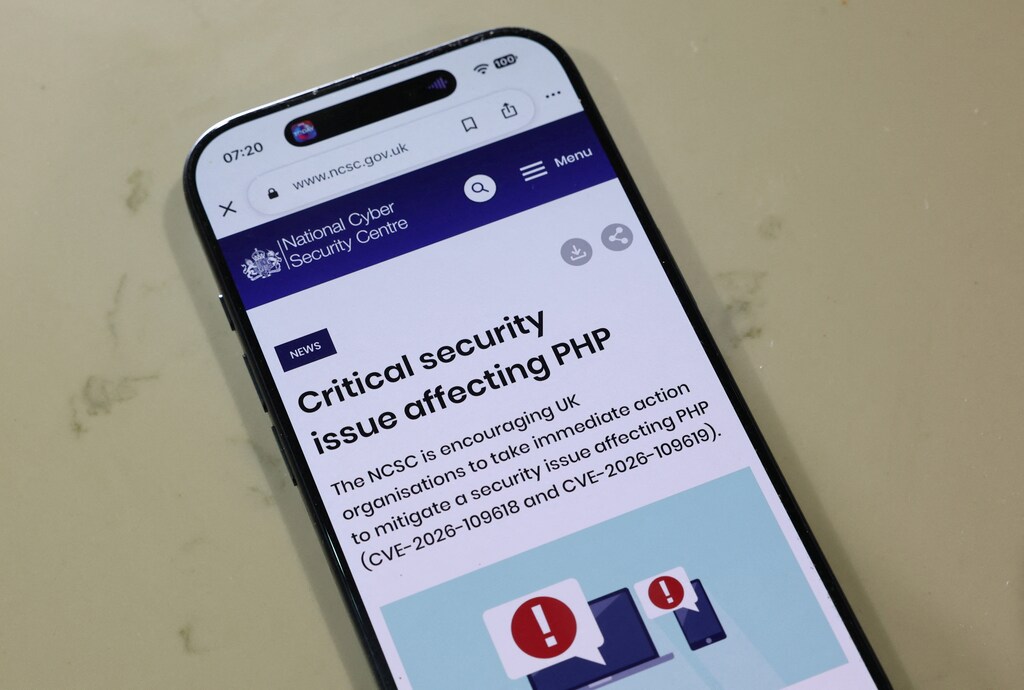
先週、広く使われているコンピュータプログラミング言語に2つの重大な欠陥が発見されたことを受け、世界中のウェブサイトが一時的に閉鎖された。
最も広く使われているウェブサイト基盤プログラムの一つであるPHPの脆弱性は、「認証されていないリモートコード実行」を許してしまう危険性があったとPHP開発者は述べている。 声明で述べた開発者らはすぐに脆弱性を修正するパッチをリリースし、すべてのユーザーにシステムを直ちにアップデートするよう促した。
PHPは、WordPressやMediaWikiといった主要プラットフォームを含め、世界中のウェブサイトの約70%を支えています。脆弱性が公になった際、日本の気象サービスからBBCのウェブポータルの一部まで、多くのウェブサイトが閉鎖されました。また、いくつかの大学や病院のウェブサイトも影響を受けました。 予防措置として無効化.
サイバーセキュリティの専門家や当局は、これらの脆弱性が悪用されると、さまざまなシステムが不正アクセス、データ盗難、または混乱にさらされる可能性があると警告している。例えば、欧州連合サイバーセキュリティ庁は、 声明の中で述べた すべての組織はPHPベースのアプリケーションを特定し、直ちにアップデートを実施すべきであるとし、「修復が不可能な場合は、修正プログラムが適用されるまで、公開されているアプリケーションをパブリックネットワークから隔離することを検討すべきである」と付け加えた。
「PHP2Shell」と呼ばれるこれらの欠陥は、研究者らが使用したAIモデルによって発見された。 OpenAI そして カリフォルニアサイバーセキュリティ企業。 ウィズAlphabet傘下のクラウドコンピューティングおよびAIセキュリティ企業も、これらの脆弱性を特定した。
「独立したセキュリティ研究者チームが、高度なAIモデルと人間の専門知識を組み合わせてPHPのソースコードを分析し、関連する脆弱性を特定し、それらを悪用する実際的な方法を開発し、提案された修正をテストしました」と、世界経済フォーラムのサイバーセキュリティセンターの責任者であるアクシャイ・ジョシ氏は説明しました。
この問題をより深く理解するために、私たちはジョシ氏にPHPの脆弱性とAIがサイバーセキュリティに及ぼす全体的な影響についてさらに詳しく調査するよう依頼しました。以下は彼の回答です。
PHPの脆弱性とは何ですか?また、どのバージョンまたはシステムが影響を受けますか?
PHPは、数百万ものウェブサイトやウェブアプリケーションの基盤となっているサーバーサイドプログラミング言語です。PHP自体に2つの深刻なセキュリティ上の欠陥が発見されました。これらの欠陥は、メモリ容量が不足した場合や、あるウェブサイトへのアクセス情報が次のウェブサイトに誤って引き継がれた場合に、システムがメモリ内の情報を誤って処理する原因となります。
これらの脆弱性を悪用すると、認証されていない攻撃者がリモートでコードを実行したり、ウェブサイトを乗っ取ったり、機密データにアクセスしたり、サービスを妨害したりする可能性があります。これらの脆弱性は、サポート対象外のバージョンを含む、古いバージョンやパッチが適用されていないバージョンのPHPに影響します。主な修正済みバージョンは、PHP 8.2.35、8.3.36、8.4.27、および8.5.12です。WordPressなどのウェブサイトプラットフォームを更新するだけでは不十分で、基盤となるPHPソフトウェアも更新する必要があります。
PHPは公共および民間のデジタルインフラ全体で広く使用されているため、古いシステムやパッチが適用されていないシステムを運用している組織にとって、リスクは最も大きい。
どの組織がリスクにさらされており、どのように対応しているのか?
最も大きなリスクにさらされているのは、脆弱なPHPバージョンで一般公開されているウェブサイトやアプリケーションを運用している組織であり、特に古いインフラストラクチャを使用している組織や、十分に文書化されていない可能性のあるサードパーティのホスティング、プラグイン、継承システムに依存している組織である。
これには、WordPress、Drupal、MediaWiki、eコマースシステム、カスタムPHPアプリケーションなどのプラットフォームを使用している組織が含まれます。重要なサービスを提供する事業者は、予防的なシステム停止であっても公共サービスへのアクセスに影響を与える可能性があるため、特に大きなプレッシャーに直面しています。
各組織は、自社の脆弱性を評価し、テクノロジープロバイダーと連携して、修復すべき重要システムの優先順位付けを行っています。クラウドプロバイダーやセキュリティ企業は、必要に応じて管理環境のパッチ適用やアップデート、ネットワーク保護の強化、脅威情報の共有などを通じて、この取り組みを支援しています。リスクを迅速に軽減できない場合は、修復作業が完了するまでの間、影響を受けるサービスへのアクセスを制限したり、一時的にオフラインにしたりする必要があるかもしれません。
侵害が疑われる場合は、チームは証拠を保全し、システムを調査し、パスワード、アクセストークン、APIキー、その他の認証情報を定期的に更新する必要があります。一時的な対策によって特定の状況下ではリスクを軽減できる場合もありますが、PHPプロジェクトはアップデートこそが唯一確実な解決策であると明言しています。
この発見はオープンソースソフトウェアのセキュリティにどのような影響を与えるのか?
AIは、複雑なコードの検索、疑わしいメモリ動作の特定、悪用仮説の生成と検証、パッチの検証、および関連する変異体が依然として悪用可能であるかどうかの調査に使用された。
より広い視点で見ると、AIは脆弱性発見のスピードを変えつつある。AIは、攻撃者が脆弱性を発見して修正する前に、防御側が脆弱性を発見して修正するための重要な機会を提供する。しかし、同じAIの能力は、攻撃者が技術的な発見をより迅速に実用的なエクスプロイトに変換するのにも役立つ可能性がある。
PHPのインシデントは、広く利用されているオープンソースソフトウェアの保守におけるより広範な課題を浮き彫りにしました。世界のインターネットの大部分を支えるソフトウェアは、比較的少数の保守担当者、限られた専門知識、そして貢献者とユーザー間の複雑な連携に依存している場合があります。そのため、欠陥が何年も未解決のまま放置される可能性があり、そのソフトウェアに依存する組織は、自社がどのようなリスクにさらされているかをほとんど把握できない可能性があります。
脆弱性の発見にとどまらず、これは、情報開示、パッチ開発、テスト、展開をエコシステム全体にわたって迅速に調整することの重要性を浮き彫りにしている。
サイバーセキュリティインフラにとって、より広範な影響はどのようなものだろうか?
今回の事例は、広く利用されているソフトウェアコンポーネントの脆弱性が、政府、企業、公共サービス、クラウドプラットフォームに同時に影響を与えるシステムリスクへと発展する可能性があることを示している。
AIは脆弱性の発見と悪用を加速させ、組織が対応できる時間を短縮させる可能性が高い。そのため、組織は包括的なソフトウェアインベントリの実施、依存関係のマッピング、迅速なパッチ適用、重要システムの分離、そして広く使用されているソフトウェアコンポーネントのセキュリティ強化が不可欠となる。
重要な教訓は、サイバーレジリエンスは個々の組織だけでなく、それらすべてが依存する共有デジタルインフラストラクチャのセキュリティと信頼性にも左右されるということである。