PHPのシステム障害やBinanceへのハッキングなど、最近のサイバーセキュリティ事件は、脅威の状況がいかに急速に変化しているかを浮き彫りにしています。今月のサイバーセキュリティ特集では、政府や企業がこの複雑な新たな現実にどのように対処しているかを探ります。
1. 重大なサイバーセキュリティアップデートにより、世界中のウェブサイトがオフラインに。
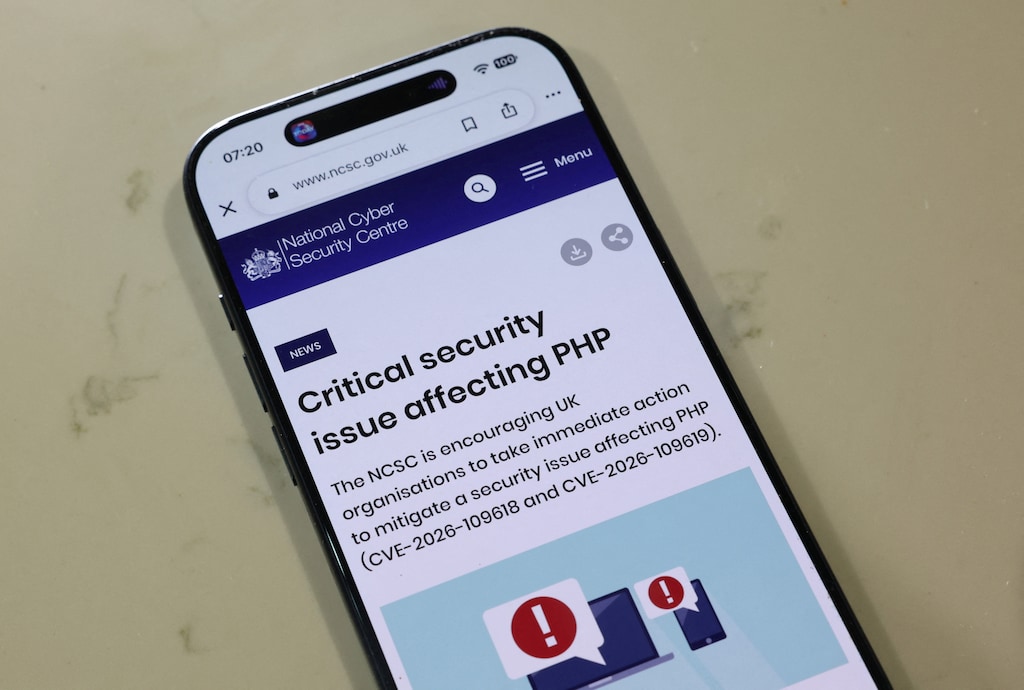
10月21日、世界中のウェブサイトがオフラインになった。政府や企業がPHPの2つの重大な欠陥を修正するために奔走したためだ。 世界のウェブサイトの70%を動かすプログラミング言語.
緊急停止により、銀行、航空会社、通信会社、政府機関のサービスに加え、 ウィキペディアとBBCの一部、 後 研究者らが実行したAIモデルが脆弱性を特定した.
「PHP2Shell」と名付けられたこの脆弱性により、PHPプログラミングに基づくウェブサイトはデータ盗難や妨害の危険にさらされる可能性があった。米国のサイバーセキュリティ機関(CISA)は企業に対し、 脆弱性を直ちに修正するまたは、それが可能になるまでシステムをオフラインにする。英国の公式サイバー機関も警告を発した。 インターネット接続システムの優先順位付け また、不審な活動がないか継続的に監視している。EU、シンガポール、オーストラリア、日本も同様の警告を発した。
当初はハッカーが脆弱性を悪用したことはないと考えられていたが、CISAは10月26日に、 PHP2Shellの新たな脆弱性2件が「悪用された」リストに追加された。サイバー攻撃の詳細については一切明らかにしなかった。
AI関連の脆弱性は、 CEOたちの最大の懸念事項 2026年、数十年間未発見だったPHPの脆弱性が発見されたのは、実はAIのおかげだった。「脆弱性の悪用可能性を実証するには、人間の研究者が実際に達成できる限界に近い、非常に複雑な一連の手順が必要でした」と、この発見に関わったサイバー企業の1つであるWiz Researchは述べている。「最先端のAIモデルは、その障壁を大幅に低減しました。 長年の欠陥を悪用する」
2. AIはサイバー攻撃と防御の両方を強化する
AIとサイバーセキュリティの関係をさらに掘り下げると、 マイクロソフトの年次デジタル防衛レポート2025年7月から2026年6月までの脅威活動を調査した報告書によると、AIは「攻撃者にとってツールであると同時に標的にもなっている」こと、そして攻撃者と防御者の両方が「機械の速度で動作できる」ようになっていることが明らかになった。
報告書によると、AIを活用した脆弱性検出は多くの場合、対策よりも先行するため、ハッカー側が現在優位に立っているという。「AIは、言語やスキルの壁を回避し、攻撃者に全く新しい能力を与えることで、多くの種類のソーシャルエンジニアリング攻撃を効果的に自動化できる」とマイクロソフトは述べている。
しかし、基本的なフィッシング詐欺も依然として横行している。今年に入ってから4600万件以上のビジネス連絡先なりすまし(BCI)攻撃が検出され、その大半は「今お時間ありますか?」や「デスクにいらっしゃいますか?」といった一般的な書き出しで始まっていた。マイクロソフトは、こうしたメールは単なる「会話のきっかけ」であり、信頼関係が築かれた後に「詐欺行為が始まる」と警告している。
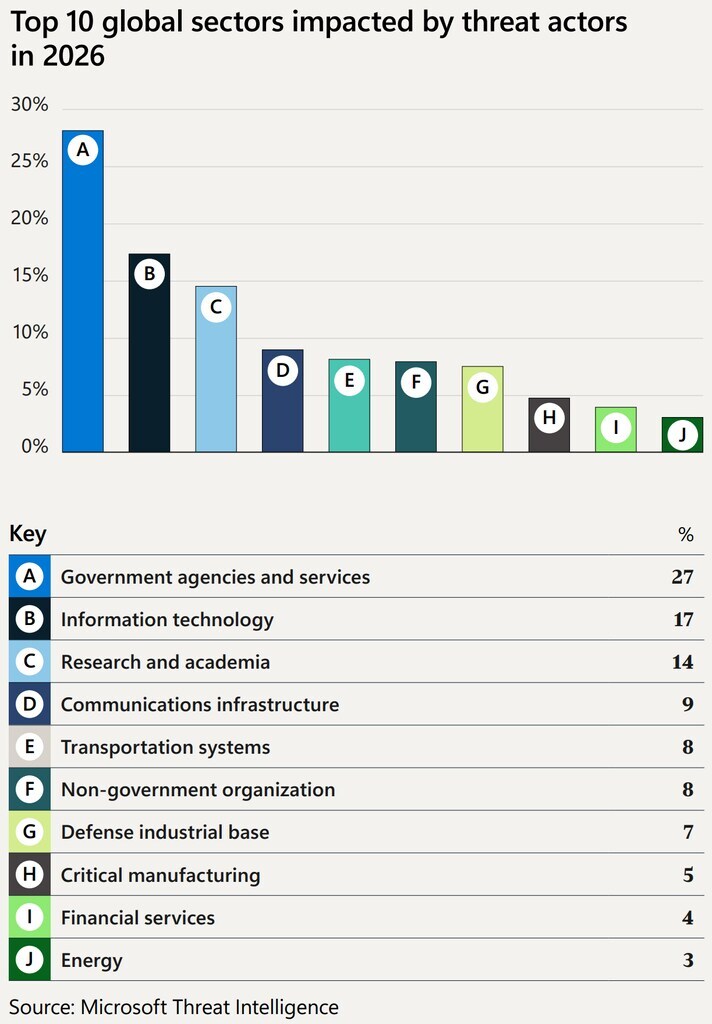
政府機関および公共サービスは、世界的に見て最も標的とされている分野であることが判明し、観測された活動の27%を占めており、2025年の17%から大幅に増加し、ITサービスを大きく上回っている。
2026年のレポートでは、これらの問題に対処するために組織が取り組むべき10のセキュリティ優先事項も示されています。リーダーシップレベルでのサイバーリスクの管理、アイデンティティの保護、AIのガバナンスの確立、リスクの軽減、クロスシグナル検出の確立、継続的な脅威脆弱性管理プログラムの作成、テストの優先順位付け、ソフトウェア依存関係の保護、集団的防御への参加、将来の技術移行への準備。
マイクロソフトの優先事項は、世界経済フォーラムの最近の白書と共通している。 サイバーセキュリティの戦略的転換点:2027年に向けた上級リーダーシップの課題位置づけ サイバーレジリエンスは経済安定の基盤となる そして、リーダーたちがサイバーセキュリティのギャップをどのように埋めることができるかを示す。
3.ニュース速報:今月のサイバーセキュリティ関連主要ニュース
史上最大の暗号通貨ハッキング事件: 世界最大の仮想通貨取引所であるバイナンスは、10月末に過去最高額となる63億ドルのハッキング被害に遭い、アナリストらはこれを世界最大の仮想通貨取引所と呼んでいる。 史上最大の暗号通貨犯罪資産の半分は即座に凍結されたと報じられている。 ガーディアンしかし、30億ドル以上が依然として犯罪者の手に渡っており、彼らは北朝鮮政府の支援を受けたハッカーだと考えられている。 同国は関与を否定している投資家は今回の強盗事件の結果、バイナンスから36億ドルを引き出したが、同社は現在 盗まれた資金の90%をカバーした そしてそれは 状況は安定した。「預金量は依然として相当な水準を維持している」と述べている。
ハッカーがヨーロッパのスーパーマーケットを攻撃: 10月には、カルフールチェーンを含む数百のフランスのスーパーマーケットで、インターネット制御の冷蔵庫と冷凍庫が 夜間のサイバーセキュリティ攻撃で50℃以上に加熱火災が発生し、大量の食料が腐敗した。その後、11月初旬に攻撃は続き、 スウェーデン、ベルギー、フィンランド、エストニア、オランダ、アイルランド、ルクセンブルクのスーパーマーケット 同様の手口で標的にされた。これらのハッキング事件について、今のところ犯行声明は出ていない。EUの農業担当委員であるクリストフ・ハンセン氏は、これを「食料供給網を混乱させ、消費者の信頼を損なう意図的な試みであり、我々はこれを真剣に受け止めなければならない警告だ」と述べた。

ロンドンの病院ハッキング事件で逮捕者: 2024年に発生したロンドンの病院へのサイバー攻撃に関連して、逮捕者が出た。この攻撃により、1万件以上の予約が中断され、数週間にわたる混乱が生じ、患者1名の死亡につながった可能性もある。 ドイツ警察はロシア人男性を拘束した BBCの報道によると、ハッキング事件の背後にいるサイバー犯罪グループの一員として告発されている。
アルバカーキの病院がサイバー攻撃の被害に遭う: A ニューメキシコ州の大手病院ネットワークで発生したサイバーセキュリティインシデント SecurityWeekの報道によると、この事態により、米国のある州は唯一のレベル1外傷センターを失った。救急車は地域内の他の病院に派遣され、30以上の診療所で予約がキャンセルされた。
AIがポーカー詐欺を阻止: あるオンラインポーカープレイヤーが、AIエージェントによってゲームがハッキングされていることを発見した。クロードエージェントは、バックグラウンドで実行されているMeshAgentというプログラムを検出した。このプログラムは、インストールされているマシンを制御できる。数百人のプレイヤーがこの方法で標的にされていたことが判明し、 数百万ドルが盗まれたと報じられていると ワイヤード.
DDoS攻撃の増加: セキュリティ技術企業のCloudflareは、 毎時8,200件以上の分散型サービス拒否攻撃を阻止 サイバーセキュリティニュースによると、7月から9月にかけての期間における攻撃件数は、2025年の同時期と比較して208%増加したことになる。
政府職員データベースのリクエスト: ロイター通信によると、米国国土安全保障省はアイスランドのホスティング会社に対し、4万人以上の職員のデータベースを削除するか、アクセスを制限するよう要請した。同省は、データベースがオンラインで利用可能になっていると、個人が「嫌がらせ、ストーカー行為、身体的危害しかし、ホスティング会社は今のところ削除に同意していない。
4. サイバーセキュリティに関する詳細はフォーラムストーリーをご覧ください
サイバーレジリエンスは経済レジリエンスと切り離せないものとなっているが、攻撃から最も早く回復する組織は、最も多くの脅威インテリジェンスを持つ組織ではなく、プレッシャーの下で何をすべきかを決定するための事前合意モデルを持つ組織である。 この記事Tech MahindraのSanjeev Mehrotra氏は「サイバーレジリエンス意思決定システム」を提示し、真のレジリエンスの尺度は、組織が既知の情報をどれだけタイムリーかつ協調的な行動に結びつけられるかにあると主張している。
世界経済フォーラムとボストン・コンサルティング・グループによる新たなインサイトレポートは、拡大を続けるデジタル資産市場に対し、各国・地域がどのように信頼できる規制枠組みを構築できるかを検証している。 変化するグローバル環境におけるデジタル資産の規制 政策立案者が考慮すべき9つの側面を特定しており、その中にはサイバーセキュリティや金融犯罪への対策も含まれている。報告書の全文はこちら。 ここ。
AIの力の増大は両刃の剣だ。技術の能力が高まるほど、犯罪者や攻撃者にとってより有用なものとなる。外交問題評議会のデジタル・サイバースペース政策担当上級研究員であるキャット・ダフィー氏は、世界的な対応が追いついていないと指摘する。彼女は、政府と民間セクターによる新たなパートナーシップ、すなわち協力、知識共有、執行のための国際的な枠組みを求め、以下の動画で、その青写真は既に存在すると説明している。

世界経済フォーラムの サイバーセキュリティセンター サイバーセキュリティの重要性を戦略的必須事項として強化し、体系的なサイバーセキュリティの課題に対処するための世界的な官民連携を推進する、独立した公平なプラットフォームを提供する。