ホワイトハウスは2023年3月に新たな米国国家サイバーセキュリティ戦略を発表しました。
この枠組みは、病院やクリーンエネルギー施設を含む重要インフラをサイバー脅威から守ることを目指しています。
また、デジタルエコシステムに対する脅威に対抗するため、国際的な連合やパートナーシップとの協力強化も目指しています。
米国政府は、国のサイバーセキュリティ能力の強化と、技術ガバナンス戦略全体の強化に引き続き取り組んでいます。
今月初め、ジョー・バイデン大統領は新たな国家サイバーセキュリティ戦略を発表しました。同戦略は、政府がサイバー空間を保護し、防御が攻撃より容易で、すべての人にとって開かれており安全なレジリエントなデジタルエコシステムを構築するために講じている措置を示したものです。
「スマートフォンを手に家族や大切な人と連絡を取り合い、ソーシャルメディアにログインして互いにアイデアを共有し、インターネットに接続して事業を行ったり、基本的なニーズを満たしたりする際、その基盤となるデジタルエコシステムが安全で、信頼でき、安心して利用できると信頼できる必要があります」とバイデン氏は枠組みの序文で記しています。
この戦略は、サイバーおよび技術ガバナンスを強化するためのバイデン政権によるより広範な取り組みの一環です。これには、テック企業の説明責任を高める、プライバシー保護を強化し、オンラインでの公正な競争を確保するための取り組みが含まれます。
なぜ米国には国家サイバーセキュリティ戦略が必要なのでしょうか?
世界はますます複雑化し、サイバー脅威はより高度化しており、米国ではランサムウェア攻撃による経済的損失が数百万ドルに上っています。2022年には、ランサムウェア攻撃の平均コストは、IBMによれば450万ドルを超えました。
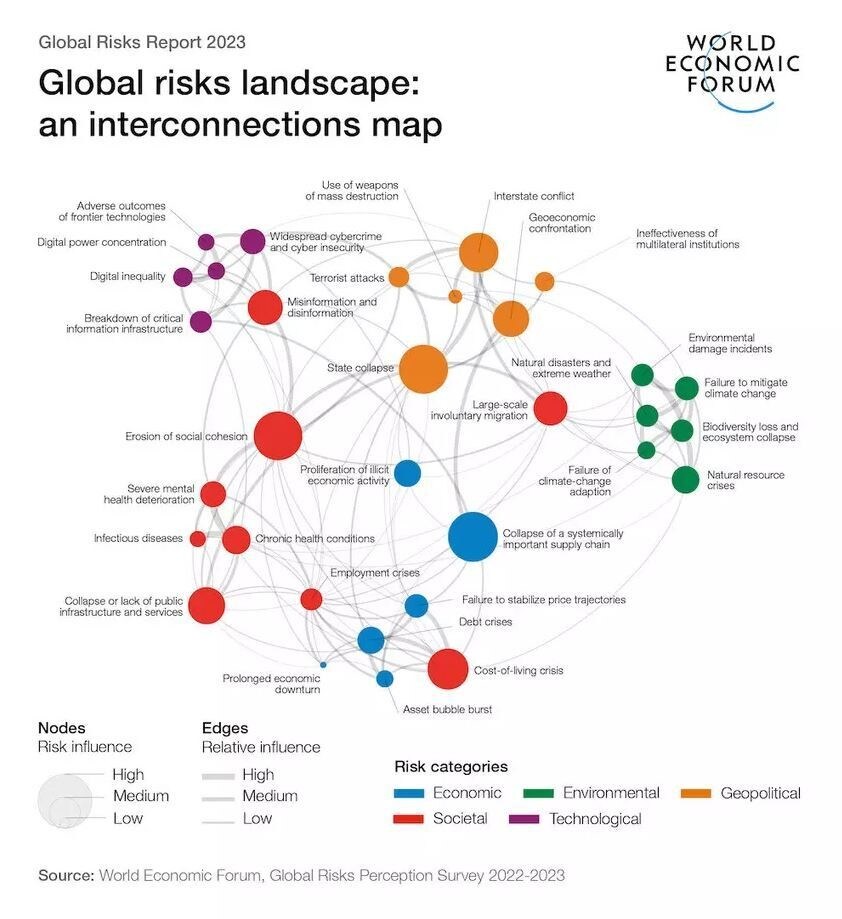
私たちが直面する最大のリスクは相互に関連しており、「ポリクライシス(複合危機)」の脅威を生み出しています。これは、これらの事象の総合的な影響が、それぞれの個別の影響よりも大きくなることを意味します。
これは技術的リスクにも同様に当てはまります。例えば、重要な情報インフラへの攻撃は公共インフラや健康に壊滅的な結果をもたらす可能性があり、また、地政学的緊張の高まりはサイバー攻撃のリスクを高めます。
サイバー犯罪とサイバーセキュリティの脆弱性は、リスク専門家への調査において、世界経済フォーラムの『グローバルリスク報告書』において、影響の深刻度の観点から、短期(今後2年間)と今後10年間の両方で8番目に大きなリスクとして認識されました。
2022年、国家が支援するサイバー攻撃は、NATO加盟国のユーザーを標的とした攻撃において、Googleのデータによると、2020年と比べて300%増加しました。
サイバー攻撃が増加する中、世界経済フォーラムのダボス年次総会の専門家は、2023年はサイバー空間にとって「多忙な年」になり、「迫り来るサイバー嵐」が起きると予測しました。
「これは世界的な脅威であり、世界的な対応と強化された協調的な行動が必要です」と、国際刑事警察機構(インターポール)の事務総長であるユルゲン・シュトック氏はダボスで述べました。
フォーラムの『グローバルサイバーセキュリティ見通し2023』によれば、サイバーセキュリティの専門家の93%とビジネスリーダーの86%は、今後2年間にわたり、世界的な不安定性が自社のサイバーセキュリティ確保能力に悪影響を及ぼすと考えていることも明らかになりました。
堅牢なサイバーセキュリティは、新興技術がもたらす約束を基盤として成長と共有された繁栄を実現する鍵であり、同時にそれらがもたらす危険を最小限に抑えるものです。
バイデン氏が指摘するように、「サイバーセキュリティは、我々の経済の基本的な機能、重要インフラの運用、民主主義と民主的制度の強さ、データと通信のプライバシー、そして国家防衛にとって不可欠です。
「我々は、インターネットが、人権と基本的自由を尊重する普遍的価値に根ざしながら、開かれ、自由で、グローバルで、相互運用可能で、信頼でき、安全な状態を保つよう確保しなければなりません」。
国家安全保障戦略の5つの柱とは何でしょうか?
COVID-19のパンデミックは世界のデジタル変革を加速させ、これは私たちがかつてないほど接続機器やデジタル技術に依存して多くのことを行っていることを意味し、サイバー脅威によって私たちの生活と生計がより大きなリスクにさらされています。
米国の国家安全保障戦略は、サイバーセキュリティの責任の負担を、中小企業や個人から、「強固な協力」を通じてサイバー空間を防御するのに最適な立場にある公共および民間組織へと再配分する必要性を認識しています。
また、差し迫った脅威への対応の必要性と、デジタルエコシステムの安全で長期的な将来への投資の促進とのバランスを取ることで、サイバー空間のレジリエンスを構築することも目指しています。
フォーラムはグローバルなサイバーセキュリティの課題にどのように取り組んでいるのでしょうか?
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル世界において、理解と信頼の構築に焦点を当てています。
セクターを超えた協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、共同での対応を必要とする課題に対処することを支援しています。
同戦略が示す5つの柱それぞれは戦略目標に分類されていますが、その内容の概要は以下のとおりです。
1. 重要インフラの防御
米国の重要インフラの回復力への信頼を築くため、規制の枠組みにより重要セクターに対する最低限のサイバーセキュリティ要件が定められます。
2. 脅威アクターの妨害と解体
民間部門や国際的なパートナーと連携し、米国はランサムウェアの脅威に対処し、悪意ある主体を妨害することを目指します。
3. 市場の力を形成し、安全性とレジリエンスを促進
助成制度により安全なインフラへの投資を促進する一方、安全なソフトウェア製品およびサービスに関する責任は最も脆弱な層から転換され、優れたプライバシー慣行が推進されます。
4. レジリエントな未来への投資
多様なサイバー人材を育成し、量子後暗号を含む新興技術のサイバーセキュリティR&Dをポスト量子暗号などを含め優先的に進めます。
5. 共通の目標を追求するための国際的なパートナーシップの構築
米国は、同盟国およびパートナーと協力してサイバー脅威に対抗し、情報通信技術のための信頼性と信頼できるサプライチェーンを構築します。
フォーラムのサイバーセキュリティへの取り組みは、米国戦略で特定された優先事項をどのように支援しているのでしょうか?
増大するサイバーセキュリティの課題に対処するための、グローバルな官民協働の取り組みの必要性に応えて、世界経済フォーラムは2018年にサイバーセキュリティセンターを立ち上げました。
官民の150以上の組織にまたがるセンターのコミュニティは、3つの主要な優先事項を特定しました。すなわち、レジリエンスの構築、サイバー脅威に対処するためのグローバルな協力の強化、そして信頼構築のための将来のネットワークと技術の理解です。
サイバー攻撃から重要インフラを守りレジリエンスを構築するため、フォーラムは石油・ガス業界および電力業界の関係者を招集し、共通の課題に対処するためのベストプラクティスを策定しました。これには、サプライチェーン全体にわたる組織のセキュリティとレジリエンスに対するリーダーシップの責任などが含まれます。
さらに、フォーラムのサイバー犯罪対策パートナーシップ・イニシアチブは、官民組織向けの提言を公表しました。これは、サイバー犯罪への対応に関する対話と協力を促進することを目的としています。これらの提言を基に、2023年の年次総会において、フォーラムはFortinet、Microsoft、PayPal、Santanderの支援を受けて、サイバー犯罪の活動を把握し、官民による共同対応を特定するためのイニシアチブである「サイバークライム・アトラス」を立ち上げました。
技術がより安全で信頼できるものとなるよう、フォーラムは「デジタル・トラスト・イニシアチブ」デジタル・トラスト・イニシアチブも立ち上げました。これは、サイバーセキュリティ、プライバシー、人権、倫理に関する意思決定の改善に焦点を当てています。同イニシアチブの最新報告書は強調しています個々の市民とその権利および価値を保護し支援する、技術開発に関する包括的な視点の必要性を。
フォーラムは、UCバークレーのLong-Term Cybersecurityセンターとのパートナーシップのもと、「サイバーセキュリティ・フューチャーズ2030」プログラムにも取り組んでいます。これは、将来予測に焦点を当てたシナリオ・プランニングの取り組みであり、サイバーセキュリティの戦略計画を策定するための情報を提供することを目的としています。
フォーラムの『グローバルサイバーセキュリティ見通し2023』が指摘するように、サイバーセキュリティは企業の投資方法と投資先にますます影響を与えており、半数の企業が取引を行う国を再評価しています。同報告書によれば、熟練したサイバー専門家の不足も、ビジネスや社会にとってのもう一つの脅威であり、エネルギー・公益事業などの主要セクターでは、重要スキルに25%のギャップがあると報告されています。
同報告書はまた、リーダーが来年に向けて組織の安全を確保するために何ができるかについての提言も提供しています。




