東西間の「サイバー冷戦」は激化へ
5GとIoTにより、誰もがサイバー攻撃のリスクにさらされやすくなる可能性
企業はクラウドへの取り組みを見直し始める
世界はかつてないほどつながっています。テクノロジーは進歩し、市場は活況を呈し、日々の行動を支える中核的なテクノロジーが絶えず登場しています。
こうした技術の進歩は、シームレスな接続性を基盤としています。デジタル変革が続くなか、私たちはより一体化し、つながりの深い社会を築き続けています。データは、データセンターやクラウド、さらにはIoT(モノのインターネット)機器など、かつてないほど多くのプラットフォームで共有・利用されており、この傾向は今後も強まるでしょう。しかし、この大きな恩恵には代償が伴います。つながりが深まるほど、データは脆弱になります。
過去数年間のセキュリティの動向を見れば、今後12カ月のサイバー情勢で起こりそうなことを予測できます。備えあれば憂いなし。2020年のサイバーセキュリティをめぐる主な動向として、私が考えるのは次のとおりです。
1)「サイバー冷戦」が激化
西側と東側の勢力がテクノロジーや情報をますます切り離すなか、オンラインでは新たなサイバー「冷戦」が進行しています。米国と中国の貿易紛争が続き、両国の巨大経済が分断されつつあることは、その明確な兆候です。サイバー攻撃は今後、小国間の代理紛争としてますます利用されるでしょう。影響圏の確立と拡大を目指す大国が、資金を提供し、攻撃を可能にします。
さらに、公益事業や重要インフラは引き続きサイバー攻撃の標的となっており、今年は次の国々の米国および南アフリカの公益事業会社が攻撃を受けた事例にも表れています。各国は、重要インフラを守るサイバー防御を大幅に強化する必要性を検討すべきです。
世界経済フォーラムはサイバーセキュリティにどう取り組んでいるのか
サイバーセキュリティセンターは、リーダーたちが集い、変化するサイバーリスクとそのシステム全体への影響を理解するための、信頼できる基盤を提供しています。相互接続が進むデジタル世界で、理解と信頼を築くことに重点を置いています。
分野を越えた協力と知見の共有を促すことで、同センターはパートナーのサイバー・レジリエンス強化を支援し、集団的な対応を要する課題への取り組みを後押ししています。
2)人工知能(AI)の台頭
2016年の米国大統領選挙では、AIを使った偽ニュースの拡散が始まりました。政治陣営は、相手をおとしめる虚偽の情報を仕組んで広める専門チームの設置に資源を投じました。2020年に世界各地で重要な選挙が行われるのを前に、こうした活動が再び本格化すると予想されます。
AIは犯罪の手段として使われ続ける一方、セキュリティ対応の迅速化にも活用されるでしょう。多くのセキュリティソリューションは、人間が作ったロジックに基づく検知エンジンを用いています。しかし、最新の脅威や新しいテクノロジー、機器に対応できるよう手作業で常に更新することは不可能です。AIは新たな脅威の特定と対応を大幅に速め、攻撃が広く拡散する前に食い止める助けとなります。一方、サイバー犯罪者も同じ手法を使い始めており、ネットワークの調査や脆弱性の発見、検知を回避しやすいマルウェアの開発に役立てています。
3)私たちの通信手段が攻撃の武器として利用される
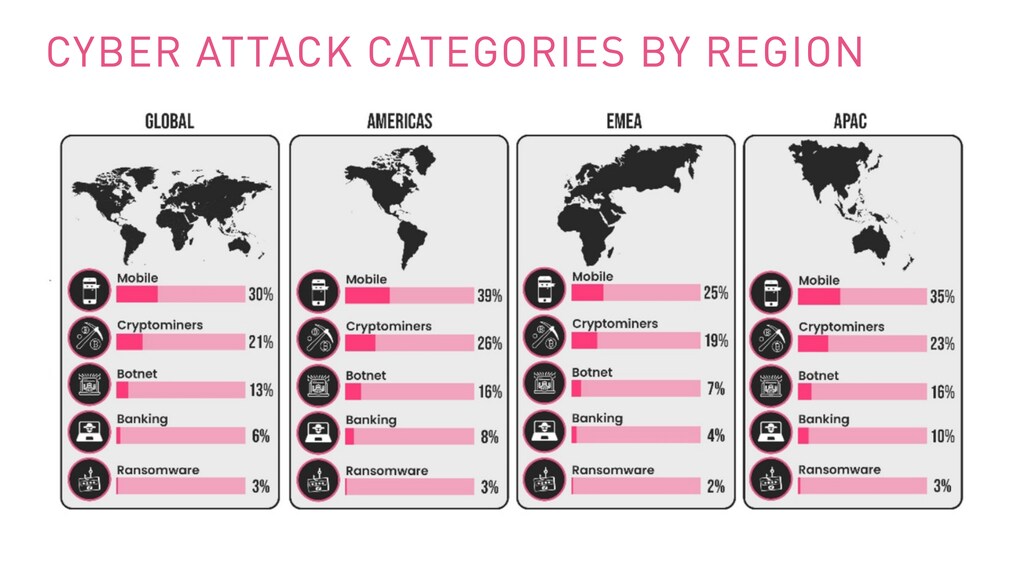
接続性が新たな戦闘領域を生み出すという見方は、現在そして将来のサイバー攻撃の領域が広がっていることからも明らかです。2019年上半期には、前年と比べてモバイルバンキングを狙うマルウェアが50%増加しました。つまり、モバイル端末で何気なくボタンをクリックするだけで、決済データや認証情報、資金がサイバー攻撃者の手に渡りかねません。サイバー犯罪者は、消費者が最もよく使う通信手段を通じて個人データを渡すようだます試みを強め、メールやSMSによる攻撃、ソーシャルメディアへの投稿、ゲームプラットフォームなどに手を広げるでしょう。私たちが最も頻繁に使うものは、いずれも攻撃対象として狙われやすくなります。
4)5Gの普及とIoT機器の利用拡大で脆弱性が増大
5Gネットワークの展開に伴い、接続されたIoT機器の利用が急速に拡大し、ネットワークは大規模かつ複数の攻撃経路を使う第5世代のサイバー攻撃に対して、はるかに脆弱になります。IoT機器とネットワークやクラウドとの接続は、依然としてセキュリティ上の弱点です。増え続ける個人データを侵害や窃取から守る必要があります。従来の対策と新たな制御策を組み合わせ、あらゆる業界や事業分野で拡大を続けるネットワークを保護する、より包括的なIoTセキュリティのアプローチが必要です。
5)企業はクラウドへの取り組みを見直す
検知だけではもはや十分な保護を確保できず、安全を守る鍵は予防へと移っています。
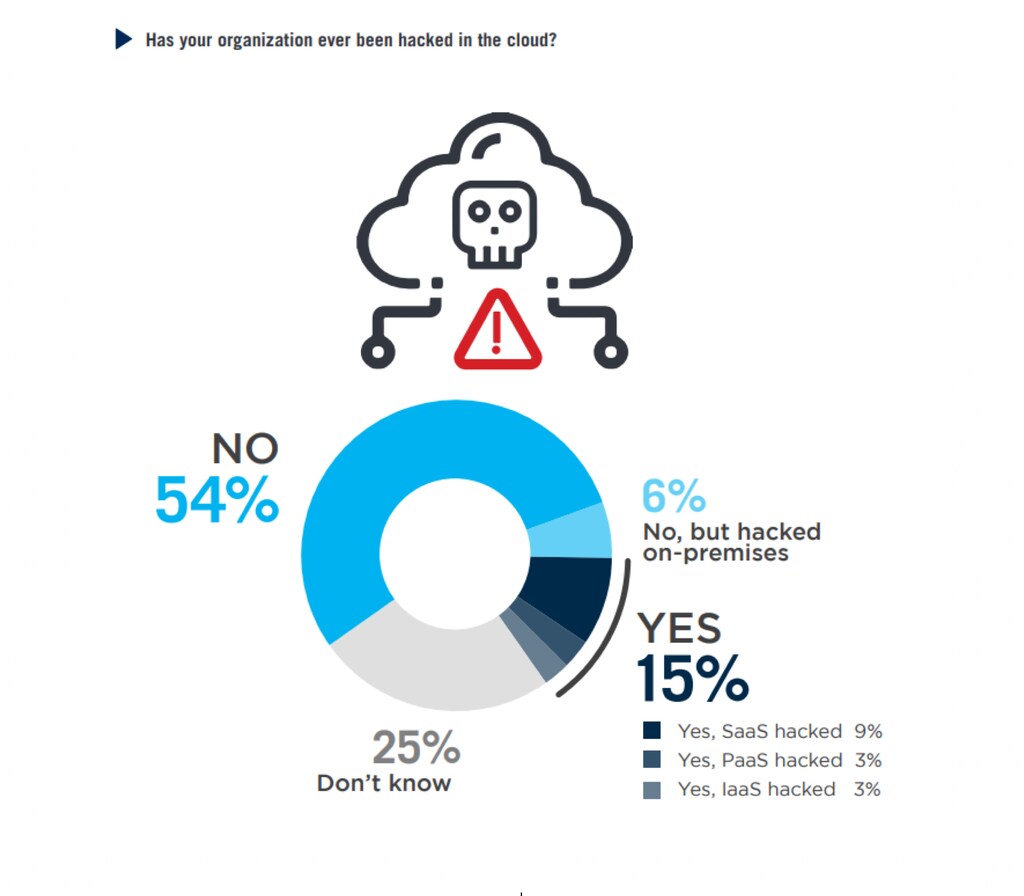
組織はすでにワークロードの大半をクラウド上で運用していますが、クラウドのセキュリティに関する理解は依然として不十分です。実際、クラウド導入時にセキュリティが後回しにされることも少なくありません。セキュリティソリューションは、柔軟性に富む新たなクラウドベースのアーキテクチャへと進化し、迅速かつ拡張性の高い保護を提供する必要があります。
今後を見据えて
侵害やサイバーインシデントの報告がない日は、ほとんどありません。攻撃による被害があまりに深刻になったため、FBIは身代金の支払いに対する姿勢を軟化させました。同局は現在、株主、従業員、顧客を守るため、企業が場合によっては支払いを検討する必要があると認めています。当社のThreatCloud脅威インテリジェンス共有技術を通じて、1日あたり約900億件の侵害の試みを確認しました。これは、Googleでの1日あたりの検索件数が推定60億件であるのと比べても、はるかに多い数字です。こうした記録は時がたつにつれて更新され続け、被害者となる範囲は広がっています。
これから何が起こるかを理解することは、より適切な備えにつながります。いくつかのパラダイムを転換する必要があるでしょう。テクノロジーやソリューションが膨大に広がるなか、私たち全員が統合のあり方を考えざるを得ません。2020年はこれまで以上に、サイバー攻撃は起こるかどうかではなく、いつ、どのように起こるかが問題です。これは私たち全員に関わる懸念です。




