中国は2022年に新たなデータ保護法を施行し、2023年には複数の国が同様の法律を施行する予定で、多国籍企業が遵守すべき規則がパッチワークのように入り組んだ状態になっています。
データ保護法に対応するにあたり、企業は新たな法律が世界中で次々と生まれていることを理解すべきです。これらの一部には地政学的な背景があり、知的財産の保護も重要な懸念事項として高まっています。
データ保護の強化に対する企業の対応には、市場参入が幅広い戦略目標や自社のセキュリティに適合するかというより広い視点を含めるべきです。
中国の厳格な2022年のデータプライバシー規制により、多くの多国籍組織が遵守または組織再編に追われています。しかし2023年は、データ保護にとって重要な年になると見込まれています。 インド、ブラジル、ロシア、そしておそらく米国を含む多くの国が、データ保護に関する取り組みを提案または検討しており、米国では州ごとに規則がパッチワークのように作られつつあります。
中国の最近の執行措置が示すように、その影響はコンプライアンスにとどまらず、地政学的な影響や知的財産(IP)の保護など、他の懸念事項にも及ぶ可能性が高いと考えられます。
企業は、人工知能分析の進歩も一部後押しとなり、収集したデータをより多くの方法で活用しつつあり、規制もそれに伴い登場しつつあります。その目的は、業務の効率化、リスクの管理、顧客サービスの向上、新たなビジネスモデルの創出と支援などです。
しかし、活用されたデータは保護されるべきですが、これは多くの企業が依然として苦慮している点です。調査した世界中のビジネスリーダーの半数は当社が実施した調査で、自社のデータガバナンスとセキュリティに自信を持てないと回答しています。
データ保護:現状の動向
EUの一般データ保護規則(GDPR)とカリフォルニア州消費者プライバシー法(CCPA)は、数年前に登場した際に大きな反響を呼びました。(CCPAはカリフォルニア州プライバシー権法によって改正・拡充され、2023年1月1日に施行されました。)
しかし多国籍組織は現在、利害が対立する国々から、データ保護およびセキュリティに関する多様な法律が次々と打ち出される状況に直面しています。これらを適切に乗り越えるには、いくつかの要因を考慮しつつ、今から計画を始めるべきです。
増加する規制これまでに登場した規制には、中国のデータセキュリティ法、および越境データ移転(CBDT)規則があり、これは個人情報保護法(PIPL)に基づくものです。この規則により、中国の国境を越えて個人データを送信またはアクセスすることは、既に問題を伴う可能性が高くなっています。2023年3月1日までにサイバーセキュリティ評価に合格することが求められ、違反した場合は罰則が科されます。インド、ブラジル、ロシアも独自のデータ保護法を検討しています。
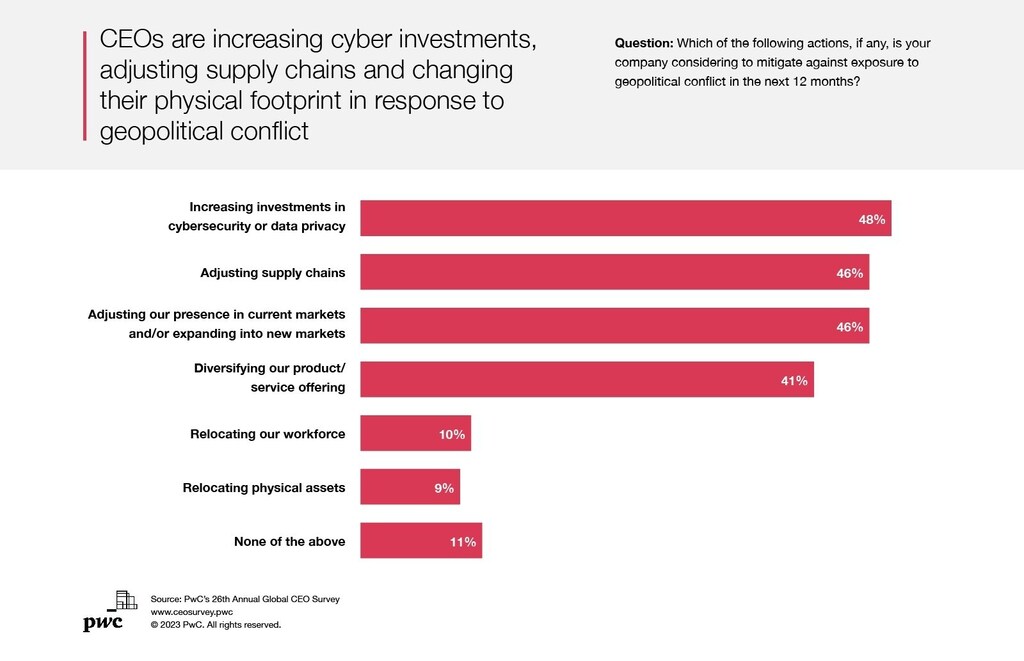
地政学的な思惑は水面下でくすぶっており、多国籍企業にとって状況をより複雑にする可能性があります。データが経済競争力や国家安全保障にとってより重要になるにつれ、執行の判断は時として恣意的に見えることがあります(グラフを参照)。
知的財産は懸念が高まっている問題です。企業は、監査によって機密情報が競合他社の目に触れることを懸念しています。実際、急速に進化する人工知能がデータレイクに蓄積された膨大なデータを分析するにつれ、この情報は民間企業や政府にとってますます価値の高いものになっています。
2023年に重要となる理由
2022年に高まったデータに対する規制の注目は、今年さらに高まる見込みです。中国のサイバースペース管理局は最近プライバシー認証の要件を公表し、インド政府はデータ保護法案の草案を公表しました。この法案は2023年に採決される可能性が高いとみられます。
今後、これら両国からさらなる動きが見込まれるほか、ロシア、ウクライナ、ブラジル、日本などからもデータ関連法が出てくる可能性があります。
多国籍組織は、データ保護、プライバシー、サイバーセキュリティに関する規則を、各国が経済競争力を高めるために政策、外交、その他の手段を打ち出すというより大きな文脈の中で捉えるべきです。
Nalneesh Gaur、プリンシパル、サイバーセキュリティ&プライバシー担当、PwC US
重要な戦略上の検討事項
この動向への適切な対応は、コンプライアンス能力を磨くことにとどまりません。プライバシーは今や信頼構築に関わるものとなっているためです。
多国籍組織は、データ保護、プライバシー、サイバーセキュリティに関する規則を、各国が経済競争力を高めるために政策、外交、その他の手段を打ち出すというより大きな文脈の中で捉えるべきです。これらの国々にとって、経済安全保障は国家安全保障なのです。
新たなデータ保護法案に直面した際には、次の点を問いかけてください。
現在の規模で、またはそもそも、その市場での事業を継続したいか。
そのリスクを取る価値があるか。
ポートフォリオを再編し、事業の焦点の一部または全部を他の市場に移したいか。
当社の知的財産が脆弱になっている懸念はないか。
もしそうであれば、どのように保護できるか。
今すぐ行動を起こし、組織にとって最も重要な市場を見極めてください。それらの市場で審議中または提案中のデータプライバシー法について可能な限り学び、準備と対応に向けた計画を策定してください。
自社がデータの取り扱いを現地化する必要がある場合は、ビジネスシステムのアーキテクチャを見直し、プロセス管理を追加し、システムを分割することを検討してください。
計画は、サイバー、技術、プライバシーの各機能だけでなく、企業全体を対象として統合され設計されるべきです。今日の状況におけるデータガバナンス、所有権、プライバシーは、CISO(最高情報セキュリティ責任者)、CIO(最高情報責任者)、CCO(最高商務責任者)だけの問題ではなく、事業に大きな影響を及ぼしうる事項でもあります。
顧客データと事業データ、および自社の知的財産を保護するには、経営陣と取締役会レベルでの審議と同意を必要とする、組織全体での協調的な取り組みが求められ、多くの場合、多額の投資も必要となります。




