世界各国の政府が、サイバーセキュリティのレジリエンスを強化するための規制を制定しています。
2024年には、欧州連合(EU)、米国、シンガポールなどの主要経済圏で新たな法律が施行されました。
こうした規制環境の変化は、人工知能(AI)などの新興技術がサイバーセキュリティに大きな影響を与え続けている状況と並行して進んでいます。
2024年には、世界の主要経済圏で重要なサイバーセキュリティ規制が制定され、世界の規制環境を実質的に大きく変えました。
こうした規制は、経営者のあいだで強化されたサイバーセキュリティ規制を受け入れる姿勢が高まっていることを背景としています。実際、世界経済フォーラムの最新の「グローバル・セキュリティ・アウトルック」によると、適切なサイバーおよびプライバシー規制がリスクを効果的に低減すると考える経営幹部は60%に上り、2022年の21%から大きく増加しています。
新たな法律の中には、既存の規制を強化したものもあり、進化するサイバー脅威を効果的に抑止できる強化されたサイバーセキュリティの枠組みを提供することを目的としています。これには、サイバー犯罪者による人工知能などの先端技術の利用拡大への対応も含まれます。
以下では、世界各地におけるサイバーセキュリティ規制に関する4つの主要な動きを紹介します。
1. 欧州連合(EU)のNIS2
本日2024年10月17日は、EU加盟国がそのネットワーク・情報セキュリティ(NIS)指令2を各国の適用可能な国内法に置き換え、更新されたサイバーセキュリティ規則の執行を開始する期限です。
2023年初めに制定され、21か月の実施期間が設けられたNIS2指令は、サイバーセキュリティのレジリエンスを強化し、EU域内の規制を調和させることを目的としています。特に、この規制はエネルギーシステム、医療ネットワーク、交通サービスなどの重要インフラに関するEUのサイバーセキュリティ能力を強化することを目指しています。
この指令はまた、国家当局間の協力を強化する新たな仕組みを導入し、大規模なサイバー攻撃への調整された対応を監督する新たなセンターを設立するものです。さらに、組織に対し、サイバー侵害や攻撃を認識してから24時間以内に報告することを義務付けています。この要件を満たさない企業には、高額の罰金が科される可能性があります。
2021年、世界経済フォーラムはNIS2の策定に貢献し、EUにおいてサイバーレジリエンスを効果的に構築する方法を詳述した報告書を提出しました。同報告書の重点の一つは、エネルギーシステムに対するサイバー脅威への対策でした。
「重要エネルギーインフラの組織は、デジタル脅威の状況の変化に迅速に適応し、ますます頻繁で、大規模かつ高度化するサイバー攻撃に対する検知、防止、対応、復旧を改善しなければならない」と報告書は指摘しています。「さらに、新興技術のデジタルな性質により、データ窃取やランサムウェアから、システムの乗っ取りによる大規模で有害な結果に至るまで、さまざまな形態のサイバー攻撃に対して本質的に脆弱となっている」とも述べています。

2. 米国の国家サイバーセキュリティ戦略
2024年5月、米国政府は発表しました。米国の国家サイバーセキュリティ戦略のいくつかの側面が、今年、前進または施行されたということです。
これには、重要インフラの所有者が国家や悪意のあるサイバー攻撃者による攻撃に備えるためのサイバーセキュリティ・シナリオ演習の開発や、政府が購入するモノのインターネット(IoT)機器の設計段階から安全性を確保する方法の変更提案など、多数の目標に関する進展が含まれます。また、同戦略は、米国がサイバーセキュリティ標準の策定で先導的立場を確保すること、そして悪意のあるサイバー攻撃者に対抗するための国際的なパートナーシップを構築する国務省サイバースペース・デジタル政策局の設置を目指しています。
2023年初めに発表された米国の国家サイバーセキュリティ戦略は、「すべてのアメリカ人にとって安全で確実なデジタル・エコシステムの恩恵を十分に確保する」ことを目的とし、ホワイトハウスの声明によれば、安全なサイバー・エコシステムを確保するため、官民の連携を強化するものとされています。ホワイトハウスの声明。
声明では、具体的に、米国の戦略が米国のサイバーセキュリティへの取り組み方について「2つの根本的な転換」を示していると述べています。その内容は、1)「サイバーセキュリティの負担を個人、中小企業、地方自治体、インフラ運営者から、リスク低減に最も能力があり最適な立場にある組織へと移す」こと、2)「米国を現在の緊急の脅威から防御することと、同時に回復力のある未来に向けて戦略的に計画し投資することとの慎重なバランスを図ることによる長期的な投資」を促進することです。
2024年には、米国はまた、次の大統領令を発出しました:港湾のサイバーセキュリティの強化。この指令は、米国国土安全保障省に対し、海上でのサイバー脅威を評価し、米国の港湾の運用システムのサイバーセキュリティ能力を強化するよう命じるものです。
3. シンガポールの運用技術サイバーセキュリティ・マスタープラン
シンガポールの運用技術サイバーセキュリティ・マスタープラン2024は2024年8月に発表された新たな法規制であり、現代経済の大部分を支える技術のサイバーセキュリティを強化することを目的としています。
運用技術(OT)として知られるこの技術には、物理的な世界と接続するデジタル機器の多くが含まれます。たとえば、交通信号制御機器、燃料スタンドのポンプ、エネルギー網の制御システムなどがこれに該当します。
シンガポール・サイバーセキュリティ庁(CSA)は声明の中で、本計画は産業制御システムを運用する組織、および物理的な制御機能を支えるOT技術を利用する組織のセキュリティとレジリエンスを強化するための「継続的な取り組み」の一環であると述べています。
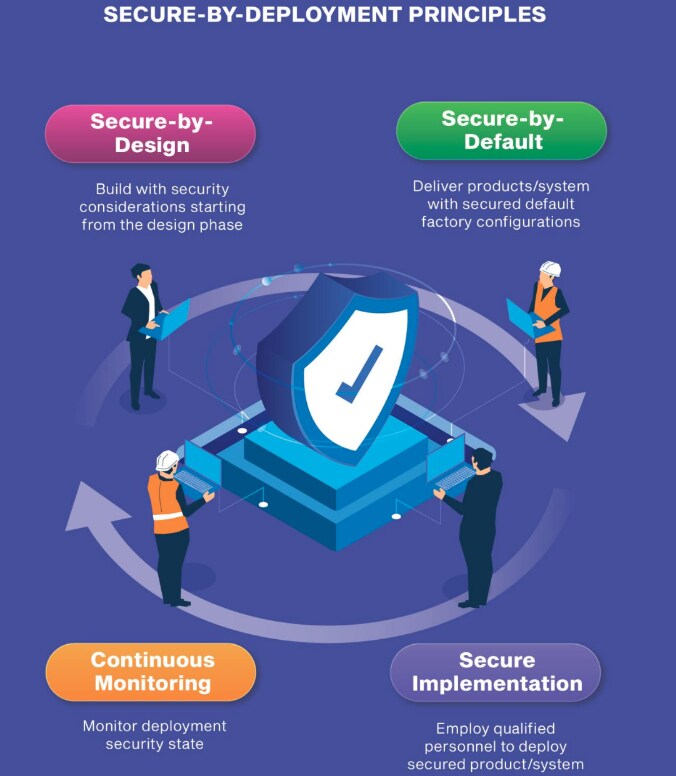
シンガポールのマスタープランに示された「導入段階からの安全性」の原則は、技術メーカー、設置業者、エンドユーザーに対し、OT機器が納入時点から安全であり、機器のライフサイクル全体にわたってその状態を維持することについて、同等の責任を負わせるものです。
マスタープランの策定には60を超える組織が参加しました。同計画は、組織化されたサイバー犯罪から国家が支援する攻撃に至るまで、さまざまな発生源からのサイバー攻撃を抑止し、阻止することを目的としています。同計画では、サイバーセキュリティを「チームスポーツ」と位置付け、さまざまな利害関係者がセキュリティに責任を負うとしています。
「更新されたマスタープラン2024は、地政学的・技術的な変化の中で、OTエコシステムの成熟の進展と、OTシステムを標的とするサイバー脅威の動的な性質を反映したものである」とCSAは付け加えています。
4. 欧州サイバーレジリエンス法
2024年には、EUのサイバーレジリエンス法(CRA)が施行され、日常的に使用される多種多様なハードウェアおよびソフトウェア製品に対して、強化されたサイバーセキュリティの仕組みを義務付けました。
「ベビーモニターからスマートウォッチに至るまで、デジタルコンポーネントを含む製品やソフトウェアは、私たちの日常生活のあらゆる場面に存在している」と欧州委員会は声明で述べています。「多くのユーザーにとってあまり目立たないことだが、こうした製品やソフトウェアがもたらす可能性のあるセキュリティリスクがある」。
CRAは、デジタル製品のライフサイクル全体を通じてサイバーセキュリティのプロトコルが維持されることを保証することを目的としています。新たな規制には、新しいデジタル製品やソフトウェアを市場に投入する際の統一されたサイバーセキュリティ規則に加え、そのような製品の計画、設計、開発、保守を規定する新たなサイバーセキュリティ要件の枠組みが含まれます。CRAは、バリューチェーンのすべての段階でサイバーセキュリティ上の義務を遵守することを義務付けています。
さらに、消費者に高い視認性を提供するため、CRAに準拠するスマート製品には欧州標準のマークが付されます。
「メーカーや小売業者にサイバーセキュリティを優先させることで、顧客や企業はより的確な選択を行えるようになる」と欧州委員会は付け加えています。

サイバーセキュアな未来に向けて
進化するグローバルなサイバーセキュリティ規制の環境は、政府および企業のリーダーが、サイバー攻撃の脅威の高まりと急速に変化するリスク環境をますます認識しているという状況の中で生まれています。
それでもなお、フォーラムの「グローバル・サイバーセキュリティ・アウトルック2024」によると、断固とした行動を取る組織と、長期的な解決策に関する戦略的な視点を持たずにサイバーセキュリティの課題に取り組んでいる組織との間には、依然として大きな隔たりがあります。
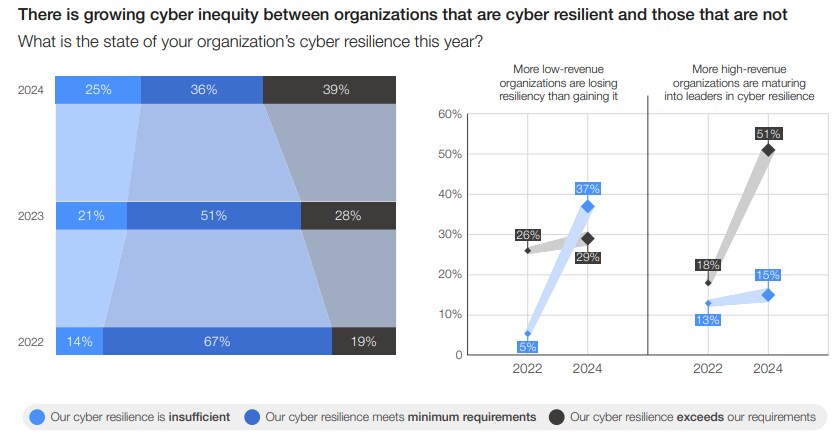
さらに、フォーラムの報告書は、サイバーの不平等の拡大に伴うリスクを指摘するとともに、人工知能などの新興技術がサイバーセキュリティに与えている「重大な影響」についても詳述しています。
「組織が生成AIなどの新技術の導入を急ぐ中で、これらの技術がサイバーレジリエンスの態勢に及ぼす即時的、中期的、長期的な影響について基本的な理解が必要である」と報告書は指摘しています。
同アウトルックはさらに、「今後の道筋には、戦略的思考、協調した行動、そしてサイバーレジリエンスへの揺るぎない取り組みが求められる」と付け加えています。




