サイバーセキュリティとデータプライバシーは、2025年に企業にとって最大の紛争上の懸念事項となっている。
規制面の圧力、攻撃の頻度と巧妙化の進行、そして業務モデルの変化により、サイバーセキュリティへの不安が高まっている。
最高情報セキュリティ責任者(CISO)は、組織と自身の双方にとって、サイバーセキュリティおよびデータプライバシーのリスクをどのように軽減できるのか?
サイバー攻撃の巧妙化、厳格な規制、そして業務モデルの変化により、組織は新たな水準のサイバーリスクに備えを固めている。最新の「グローバル紛争予測」報告書(Baker McKenzie)では、サイバーセキュリティとデータプライバシーが、2025年に世界の企業にとって最大の紛争上の懸念事項であると特定されている。
サイバーレジリエンス戦略を成功させる上で中核となるのが最高情報セキュリティ責任者(CISO)であり、CISO は技術、事業上のニーズ、法令遵守のバランスを取る役割を担っている。
本記事では、サイバーセキュリティとデータプライバシーに関する懸念を高めている主要な要因、進化する CISO の役割、そして組織と個人の双方のリスクを軽減するための実践的な戦略について検討する。
高まるサイバーセキュリティとデータプライバシーへの懸念
サイバーセキュリティとデータプライバシーのリスクを高めている要因は、次の3つである:
1. 規制面の圧力
世界各国の政府がサイバーセキュリティ規制を強化している。例えば、以下のような枠組みがEU のネットワーク・情報セキュリティ指令 2(NIS2)やサイバーレジリエンス法では、厳格なセキュリティ対策と違反の迅速な報告が求められている。米国では、各州や、連邦取引委員会(FTC)、証券取引委員会(SEC)、ニューヨーク州金融サービス局などの分野別規制当局が、強固なサイバーセキュリティ管理とガバナンス措置をますます求めている。
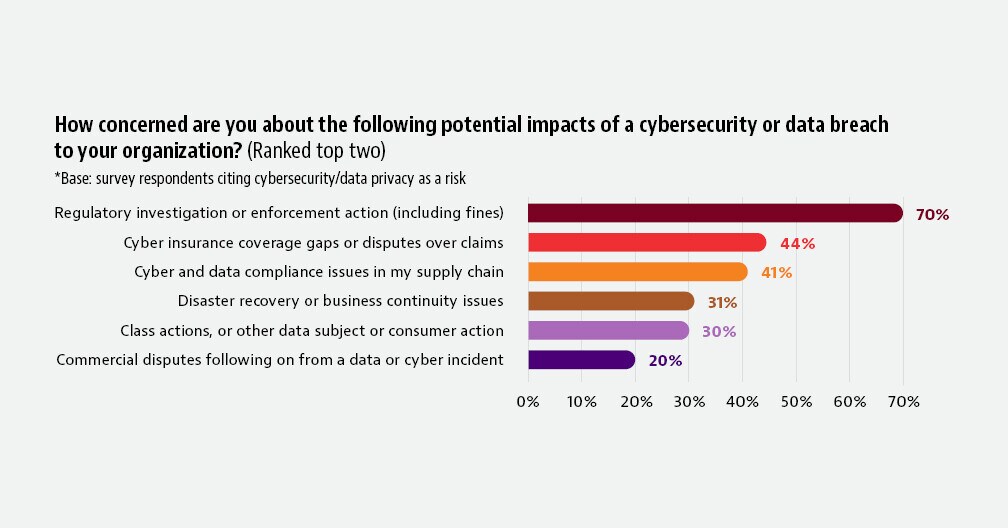
さらに、2022年の米国の重要インフラに関するサイバーインシデント報告法(CIRCIA)により、重要分野の企業は、セキュリティ侵害だけでなく、その結果として行われた身代金の支払いも報告することが義務付けられる予定である。特に、Baker McKenzie の報告書は、サイバーセキュリティとデータプライバシーを紛争リスク分野として挙げた回答者の70%が、主な懸念として規制当局による精査を挙げていることを示している。
2. 攻撃の頻度と巧妙化の進行
生成 AI などの技術の進歩は、継続的な地政学的不確実性と相まって、サイバー脅威の状況を拡大させている。サプライチェーンの脆弱性はリスクをさらに悪化させており、ある企業での侵害が複数のネットワークに連鎖的に波及しうる。組織は、社内のコンプライアンスとサプライチェーンのセキュリティの両方に対処しなければならない。
3. 業務モデルの変化
パンデミック後のリモートワークの増加、クラウドサービスやサードパーティ・ベンダーの利用拡大により、組織の脅威の対象範囲は大幅に広がり、包括的なセキュリティ戦略の必要性が高まっている。また、回答者の3分の1以上が指摘しているように、サイバーセキュリティリスクに関して取締役会レベルの説明責任をどのように管理するかについても懸念が生じている。
進化する CISO の役割
現代の CISO は、技術、戦略、コンプライアンスの接点で業務を行っている。その責任は従来の技術的監督を超え、規制順守や戦略的整合性にも及んでいる。サイバーセキュリティリスクが事業リスクへとますます変換される中、CISO は規制当局と取締役会の双方から、より重い説明責任を求められるようになっており、コンプライアンス違反やデータ侵害に対する個人の法的責任も増大している。
この進化する役割は、CISO が法務、コンプライアンス、IT などの部門と緊密に連携する、より統合的なアプローチを取ることを求めている。CISO は、組織のサイバーセキュリティ戦略が変化する規制に整合しているだけでなく、より広範な事業目標も支えるものであることを確保しなければならない。そのためには、外部の脅威や内部の脆弱性から組織を守りつつ、業務上の実務と規制要件のバランスを取る必要がある。

サイバーセキュリティとデータプライバシーのリスク軽減のための戦略
今日の複雑な脅威の状況に対処するため、CISO は次のような統合的アプローチを取らなければならない:
規制への整合:業務上の実務を、NIS2、サイバーレジリエンス法、CIRCIA などの国際的な規制に整合させる。ゼロトラスト・アーキテクチャの導入やサプライチェーンのリスク評価の実施といった積極的な措置を講じることが不可欠である。サイバーセキュリティインシデントの定期的なシミュレーションや、定期的な規制監査の実施は、脆弱性の特定に役立ち、外部からの精査への備えを確実にする。
部門横断的な連携:取締役会メンバーを含む、組織の他の部門と定期的に関わること。これにより、CISO は新たなリスクを予測し、コンプライアンスを確保できるだけでなく、サイバーセキュリティを戦略的優先事項として位置付け、組織全体に警戒と説明責任の文化を育むことにもつながる。規制によっては、CISO による取締役会レベルの報告を明示的に義務付けているものもある。
脆弱性の軽減:フィッシングなどの脅威を認識し対応できるよう、従業員研修を実施すること。人的ミスはサイバー攻撃の主要な侵入口であるためである。組織はまた、ベンダー評価を実施するとともに、契約上の保護と危機対応計画を通じて最悪のシナリオに備えなければならない。
CISO のための個人的保護
これらの戦略は組織のリスクを軽減するものの、進化する CISO の役割には、個人の法的責任から身を守るための並行した措置も必要である。責任範囲が拡大するにつれ、CISO は個人的なリスクに対する露出が増している。こうしたリスクを軽減するため、CISO は次のとおり、法的保護、同業者間の情報交換、法律教育、そして公的な発信の監督に対して積極的に取り組まなければならない:
1. 法的・財務的な保護措置
CISO は、誠実に行った判断に対する個人的責任から身を守るため、補償契約を交渉すべきである。また、訴訟の際に防御費用の前払いを確保する条項も確保しなければならない。これらの措置は、財務的な安全性だけでなく、重大な局面で断固として行動するための自信ももたらす。
2. 同業者間の情報交換
他の CISO との協働は、ベストプラクティスのベンチマークや新たなリスクへの先手の対応において非常に有益である。世界経済フォーラムの CISO コミュニティのようなプラットフォームは、知識の共有や業界の足並みをそろえる機会を提供している。
3. 法律への理解
CISO は法律の専門家ではないものの、サイバーセキュリティを規律する法的枠組みを十分に理解する必要がある。定期的な法律研修と、レジリエンス・テストの監督によって、コンプライアンス要件との整合性が確保される。
4. 企業の情報発信の監督
組織のサイバーセキュリティ対策に関する公的な声明は、正確かつ現実的でなければならない。CISO は、誤解を招く表示や潜在的な法的責任を避けるため、企業の発信が組織の実際のセキュリティ態勢を反映していることを確保すべきである。
フォーラムは、世界的なサイバーセキュリティの課題にどのように取り組んでいるのか?
サイバーセキュリティセンターは、リーダーが一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供している。同センターは、ますます相互接続が進むデジタル社会において、理解と信頼の構築に焦点を当てている。
セクターを超えた協働と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に対処できるよう支援している。
サイバーセキュリティはもはや孤立した IT の問題ではなく、組織全体の協働と強固なリーダーシップを必要とする取締役会の最優先課題である。こうした変革の最前線で、CISO は技術、戦略、コンプライアンスの交差点を乗り越える中心的な役割を担っている。
強固なサイバーセキュリティの枠組みを導入し、説明責任の文化を育み、組織と個人の双方のリスクへの露出を先回りして軽減することで、CISO は組織のレジリエンスと自身のセキュリティを高めることができる。
本ブログ記事への追加の寄稿者:Elizabeth Roper。