国家および国際的な安全保障への脅威が高まるなか、情報機関がそれらに対処するために活動を続けられる必要があることには、誰もが同意している。しかし、そのために必要なデータの山や、その中から必要な情報を見つけ出すアルゴリズムが関心の対象となるにつれ、監視を統制するために用いられてきた従来の仕組みでは不十分であることが明らかになった。
課題は、自由な言論、集会の自由と結社の自由、そして何より、プライバシーへの権利といった、民主的システムの重要な基盤を維持しながら、いかにして保護を確保するかという点にある。技術の加速に伴い、容易に線引きできる境界がないことは明らかだ。さらに、インターネット時代においては、ほぼすべての境界が消去されつつあるか、再定義されつつある。
安全保障における「ブラック・スワン」
プライバシーの一部を手放すことなく安全を確保することは可能か? 理論的には可能だが、実際に実現するのはそれほど容易ではない。しかし、そう主張することがこれほど争点となったことはない。国家情報機関が活動する戦略環境は急速に変化しており、情報の利用者は数と種類を増やし、混沌とした脅威の複合状況の中で、より迅速かつ効率的な対応を求めている。さらに、国境を越えるテロリズムや非対称戦争の複雑化、そして国家間の戦略的対立の全面的な再来もある。したがって、国内と国際の区別を維持することは、もはや機能しない。
情報収集が国家および国際的な安全保障にとってますます不可欠になるにつれ、情報コミュニティがどのように最悪のシナリオや安全保障上の“ブラック・スワン”を予測し、未然に防止すべきかをめぐる議論は非常に白熱している。しかし、精緻で包括的な情報収集をもってしても、テロ攻撃を防げない場合があることは、パキスタン、ナイジェリア、チュニジア、オーストラリア、米国、クウェート、フランスといった地理的に遠く離れた各地で最近相次いだ残虐な事件が示している。
今日、状況は劇的に変化している。最近公表された Global Terrorism Index 報告書(GTI)は、経済平和研究所によるもので、2012年から2013年の間に、テロ事件で死亡した人数が有史以来最大の増加を記録し、1万8,000人の死者に達したことを示している。これは前年比61パーセントの増加に当たる。
画像をクリックすると、経済平和研究所によるGlobal Terrorism Index報告書をご覧いただけます。
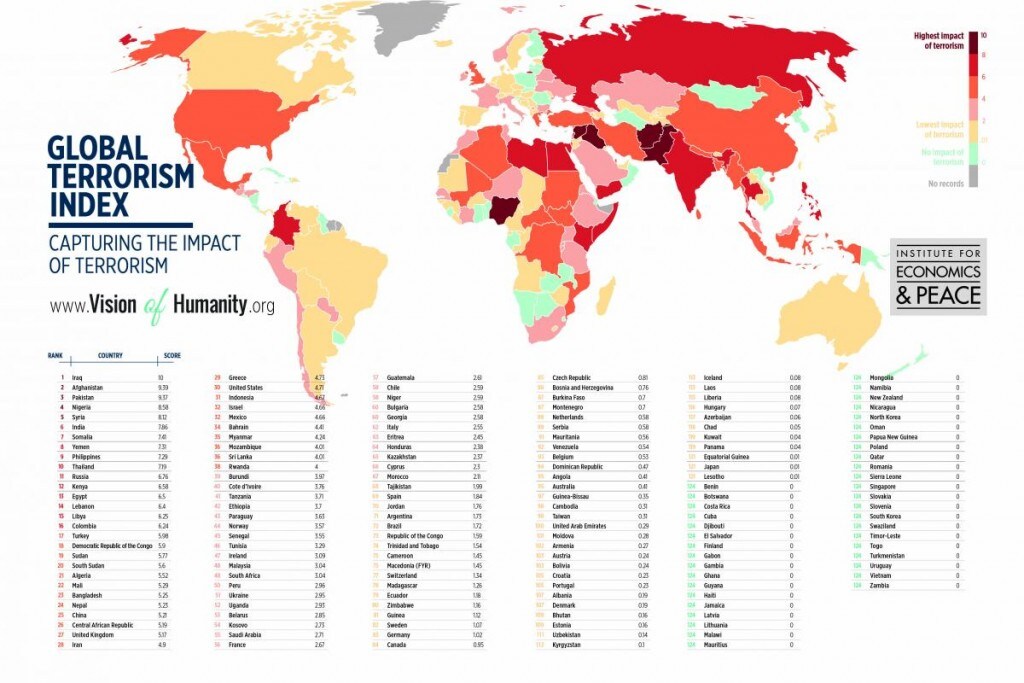
大量データ
政府機関が、私たちのデジタル上の足跡、メタデータ、オンライン上の習慣、デジタル履歴を永続的に収集することは問題だろうか? このデータは潜在的に利用され、また悪用され得るが、人々の安全を守ることにもつながりうる。この問いを考える際には、通信事業者、インターネット検索エンジン、ソーシャルメディアアプリの間で、あなた自身のニーズ、好み、嫌いなものを含め、すでに多くのデータ共有に同意している可能性があることを改めて認識することが重要である。
誤った規制は、情報活動をさらに地下に潜らせ、その行動と正当性に関する不確実性を高めかねない。一方で議論は、情報収集と監視が個人のプライバシーの権利を侵害することや、産業界の競合他社、政治、環境、市民社会のグループ、さらには現在および将来の政府が好ましく思わない個人を標的にするために、そうした権限が濫用されることをめぐって行き詰まっている。
平時には、政府の介入とみなされるものをめぐって線引きの議論や抗議に終始するのか、それとも、危機の際には、なぜ政府や企業がもっと私たちを守るために行動しなかったのかという厳しい批判に、平時の静けさが容易に取って代わられるという事実を振り返るのか。立法者が、大量監視の必要性と同時にその課題を十分に理解し、公的・私的主体のいずれによっても濫用されないようにするには、どうすればよいか。法令遵守を確保するうえで実効性のある監督の仕組みと手続きをどのように整備できるか。
最近の米国議会と英国政府による、情報機関の情報収集と監視を制限する決定は、メディア(および学界や市民社会の一部)で称賛されてきた。しかし、デジタル時代が脅威を拡大させ、より陰湿なものにし、国境を越えて拡散させた中で、情報コミュニティが安全保障上の脅威を抑制できるようになるまでには、まだ長い道のりがある。
透明性:より効果的な情報活動のためのツールか?
情報コミュニティおよびより広範な政府機構にとって、これは公的イメージの問題である。信頼を築くために、両者は、とりわけ自らが監視の矢面に立たされていると感じる地域社会に対して、個人のプライバシーに対する責任をどのように果たしているかを、はるかに効果的に説明する必要がある。これは説明責任を示し、実効性のある監督を実践することに関わる。機関およびその監督を担う主体は、安全保障を損なうことなく透明性を高め、複数の利害関係者間の協力を促進することが求められる。
協力の面では、情報の大量収集と大量監視の区別について、より明確化が必要である。この明確化を通じて、立法者が安全保障上の影響についてより多くの知識を持ち、十分な情報に基づく法制度と規制の枠組みを整備できるようにしなければならない。特に、サイバーセキュリティに関する知識と法整備は、劇的に強化されなければならない。
極秘文書は、 漏えいされ 、元NSA請負業者のエドワード・ スノーデン の手によって、米国の情報コミュニティの公的イメージおよびその監督機関の公的イメージが大きく損なわれました。その結果、必然的に世界の情報コミュニティ全体のイメージも損なわれました。漏えいが国家および国際的な安全保障を直接損なったと主張する者はほとんどいないものの、情報機関員が権限を逸脱したことについては、多くの論評(および米国その他の国における重要な法的判断)がなされてきました。これは、一般市民のプライバシーや、主要な主権国家および主要企業との関係、とりわけ後者が最も必要とされる時期の関係を侵害するものでした。
これまでのところ、この否定的なイメージへの対処をめぐる立法上の合意は、ニューヨークでの9月11日の攻撃以降に講じられた措置を縮小し、整備されたものの遵守されてこなかった規制体制を再び確立するために情報収集能力を拡大することにとどまってきた。情報コミュニティは、信頼を築くためには自らも行動しなければならないと認識しつつあり、その最善の道は説明責任と透明性、さらに公衆への働きかけである。一例として、ノルウェー情報局は5年間にわたり、情報活動に関する機密解除された年次報告書を公表してきた。情報機関が何を行っているかを公衆に伝えるこの啓発は、協力を促進するための重要な手段である。また、これは、高度な訓練を受け、動機づけられた外国人戦闘員が出身国に帰還することや、単独犯によるテロの増加傾向といった、従来型でない脅威に直面するあらゆる国家にとって、おそらく最善の防衛線でもあると言える。後者の傾向は、あらゆる情報機関にとって悪夢である。いずれも追跡と防止が極めて困難であり、効果的な対応は非伝統的な措置と地域社会の協力に依存している。
官民連携
協力は予防的であり、より大規模に行うこともできる。例えば、ビッグデータのデジタル世界では、情報機関が民間セクターの協力を得て、データを収集・共有しようとすることが望ましい。この種の協力は、グローバルレベルで法律や規制に影響を与える味方を民間セクターの中に作るという目的も果たす。しかし、通常このような情報共有は、当事者が実際にそうする動機を持つ場合にのみ行われ、民間セクターにとっては、その動機は一般的に説得力のあるものではなかった。したがって、いわゆる官民間の情報共有の大半は、有意義な共有をほとんど生み出してこなかった。実際には、公共部門と民間機関の間を含め、民間市場が情報共有と協力の取り組みを支配してきており、協力の取り組みは影響の点でほとんど意味がなかったが、重要な広報上の機能を果たしてきた。
したがって、振り子を動かすことは重要だが、この味方は気まぐれであることも認識する必要がある。そして、このような転換が何よりもまず市場の力に応じるものであり、情報機関とビッグビジネスの間の不透明な連携が強まっているという認識は、適切に管理される必要がある。(したがって、この性質の提携は、可能な限りの透明性、説明責任、そして公開の議論をもって扱われる必要がある。)特に、民間セクターと情報セクターのより強固な提携は、大量収集と大量監視の違いを明確に区別し、より深い理解を促進しうる。
情報機関と民間セクターが協力するにつれ、公衆が商業目的でプライバシーを侵害するデータマイニングを許容するかどうかについて、より徹底した議論が行われるだろう。これは、情報機関が安全保障目的でデータマイニングを行うことへの公衆の懸念と比較されることになる。後者は、情報機関、企業、市民社会、メディア、プライバシー活動団体が同等の割合で推進する場合にのみ、信頼性と有用性を持つ慣行である。同様に、データマイニングと共有は常に敏感な問題であるが、安全保障の強化とプライバシー法の尊重のバランスをどう取るかに関する慣行や知見の共有は、争点とすべきではない。最終的には、信頼は誠実で、協力的かつ包摂的なアプローチを通じて獲得される必要がある。
サイバーセキュリティ
協力が不可欠となるのは、サイバーセキュリティの分野である。オンライン上の危険な行為者を監視することにより、膨大なデータセットの採掘と解釈に豊富な経験を持つ企業と情報機関との間で、より強固な対話の必要性が高まっている。情報コミュニティとこれらの企業は、その多くがダークネット上で活動する一方、大多数は依然としてソーシャルメディアプラットフォームを利用して公然と活動している「デジタル過激主義者」の増加について、立法者の理解を深めるために協力できる。民間セクターは、個人、国家、そして国際社会の安全を損なう形でのプラットフォームやネットワークの有害な利用について政府に警告するための仕組みを整える特別な責任を負っている。公共財と安全を守ることは共同の責任であるという点では合意があるものの、多くの企業は、一般に「デジタル・バックドア」と呼ばれるものを、重大な風評リスクをもたらし、収益にとって不利なものと見ている(どこに線を引くべきかをめぐる規制の枠組みが依然として不明確であるため)。
世界がますますデジタル化するにつれ、サイバー空間における脅威を理解することの重要性はいくら強調してもしすぎることはない。テロリストは、宣伝、勧誘、資金調達にサイバーツールを容易に用いており、情報機関はそれに追いつくのに真に苦慮している。意思決定者の一般的な対応は、法律を制定し規制を導入することであったが、これらの取り組みは大部分が事後対応的で情報に乏しく、サイバー脅威の進化を抑制できていないこと、さらにはダークネットへの依存を高める一因にさえなっていることからも明らかである。意思決定者は、サイバー空間とその安全保障についてより多くの情報を与えられる必要があり、民間セクターは、これを行う上で情報コミュニティより有利な立場にある。
ほとんどの国の立法者は、主にビジネス界が抱く、法律が自社の競争優位にどのように影響するかという懸念に注力しており、サイバー犯罪者を阻止するための最適な解決策としてのネットワークへの「バックドア」について専門家に相談することには主眼を置いていない。この点について、これらのバックドアをめぐる重要な議論があり、多くの論者がそれらはインターネットをより危険にすると主張している。自らを守るために一部の企業はこの点で抜け目なくなり、情報機関と協力する企業もあるが、大多数は、競合他社が新しい規制を遵守せず、不公平な競争条件が生まれることを懸念している。
サイバー犯罪の分野では、国境を越えた、また官民セクター間のパートナーシップの成功が着実に高まっていることは明らかである。今こそ、この進展を活かして、国家の情報コミュニティ、民間セクター、そしてより広範な公衆の間に、より多くの、より良い架け橋を築く努力をすべき時である。
機敏な監督の必要性
本来、情報機関は急速に変化する安全保障環境に適応するため、法的枠組みの境界を絶えず押し広げようとするものである。そうした枠組みは、強固でありながら適応できるだけの柔軟性を持つべきである。適格な意思決定者(安全保障を正当化するために必要な手段を決定するための、十分な情報に基づく判断を下せる者)が、この方程式において不可欠である。また、規制と監督に関わる当局が、進化する技術、ツール、安全保障上の課題を十分に理解していることが極めて重要である。このパラドックスを公衆が理解するよう啓発することも必要である。
ある程度、この現象はすでに起きているものの、信頼と支持を高める透明性を生み出すために、主要な関係者からの十分に強力な支持は得られていない。パラドックスは、より多くの開放性、より高い可視性、そして他分野とのより深い関与こそが、最終的に情報機関が新たな安全保障の時代における役割へと進化する助けになるということである。
最大規模の世界的な官民対話のプラットフォームを提供する世界経済フォーラムは、世界的な安全保障リスクの低減に関する協調的な指導的思考を提供するのに特に適した立場にある。企業、政府の意思決定者と規制当局、軍の指導者、情報の専門家、市民社会を結集することにより、主要な関係者が変化する安全保障環境に応じて進化し適応することを支援している。
著者:アニャ・カスパーセンは、世界経済フォーラムの地政学・国際安全保障部門の責任者である。
本記事は、 Human Implications of Digital Media projectによるブログシリーズの一環として公開されています。
画像:ラップトップ・コンピューターを持つ男性に、バイナリコードが投影された様子を示すイラスト写真 REUTERS/Kacper Pempel