サイバーリスクは、金融システムに対する重大な脅威として浮上しています。IMFスタッフによるモデリング分析では、サイバー攻撃による金融機関の平均年間損失は数千億ドル規模に達する可能性があり、銀行の利益を侵食し、金融の安定性を脅かす恐れがあると推定されています。
近年の事例から、この脅威が現実のものであることがわかります。攻撃の成功により、窃盗犯が機密情報にアクセスするデータ侵害や、暗号資産取引所Coincheckからの5億ドルの窃取などの不正行為がすでに発生しています。さらに、標的となった機関が業務を停止せざるを得なくなる恐れもあります。
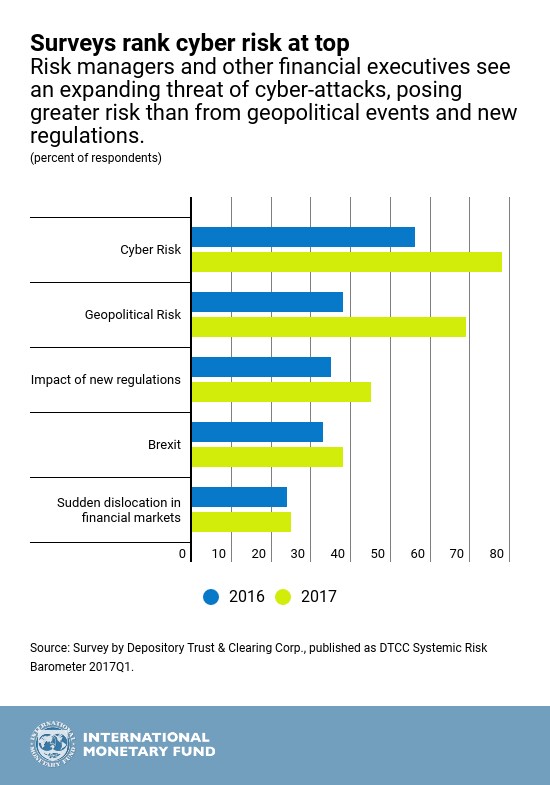
当然のことながら、調査では一貫して、金融機関のリスク管理責任者や他の経営幹部が、以下の図に示すとおり、サイバー攻撃を最も懸念していることが示されています。
金融セクターの脆弱性
金融セクターは、サイバー攻撃に対して特に脆弱です。これらの機関は資金仲介において重要な役割を担っているため、魅力的な標的となります。ある一つの機関に対する攻撃が成功すると、相互に密接に結びついた金融システム全体に急速に広がる可能性があります。依然として多くの機関が、サイバー攻撃に対する耐性が十分でない可能性のある旧式のシステムを使用しています。また、サイバー攻撃の成功は、財務上の損失による直接的かつ重大な影響に加え、評判の低下といった間接的なコストももたらし得ます。
近年の注目度の高い事例により、サイバーリスクは公的部門の議題としてますます取り上げられるようになっており、国際機関を含みます。しかしながら、サイバーリスクの定量分析はまだ初期段階にあり、特にサイバー攻撃のコストに関するデータが不足していること、およびサイバーリスクのモデル化が困難であることから、その状況は顕著です。
サイバーリスクは、金融システムに対する重大な脅威として浮上しています。
IMFの最近の研究では、金融セクターに焦点を当て、サイバー攻撃による潜在的損失を検討するための枠組みを提示しています。
潜在的損失の推定
このモデリングの枠組みは、保険数理学およびオペレーショナル・リスク測定の手法を用いて、サイバー攻撃による総損失を推定します。これには、金融機関におけるサイバー攻撃の発生頻度の評価と、そのような事象による損失の分布の把握が必要です。その上で、数値シミュレーションを用いて、サイバー攻撃による総損失の分布を推定することができます。
本研究では、50か国における近年のサイバー攻撃による損失を対象としたデータセットを用いて、この枠組みを例示しています。これは、金融機関の潜在的損失をどのように推定できるかの一例を示すものです。この作業は困難であり、サイバーリスクに関する大きなデータの欠落によって、さらに難しさが増しています。さらに幸いなことに、金融システムに対する大規模で成功したサイバー攻撃は、これまでのところ発生していません。
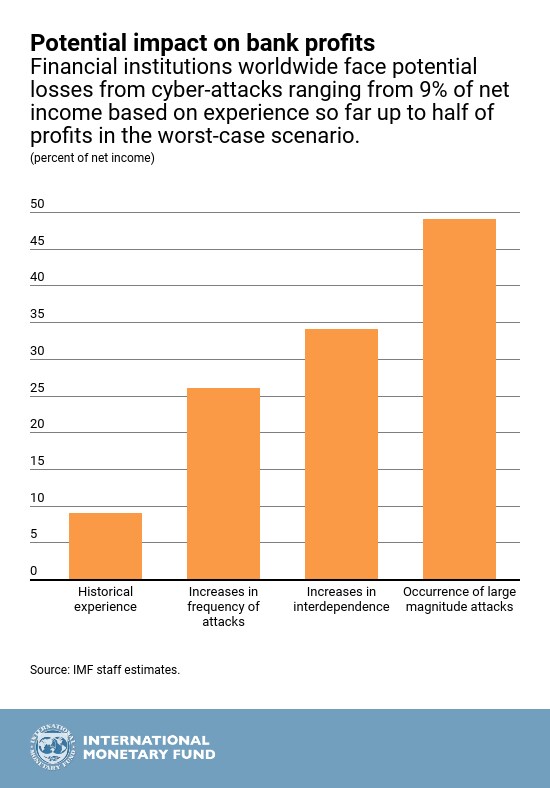
したがって、本研究の結果は例示的なものとみなされるべきです。額面どおりに解釈すると、サイバー攻撃による平均年間潜在損失は大きく、世界全体の銀行の純利益の約9%、すなわち約1,000億ドルに達する可能性があることが示唆されています。深刻なシナリオ、つまりサイバー攻撃の発生頻度が過去の2倍となり、より広範な波及が生じる場合には、損失はこの額の2.5~3.5倍、すなわち2,700億ドルから3,500億ドルに達する可能性があります。
この枠組みは、大規模な攻撃を伴う極端なリスクシナリオの検証に活用できます。収集したデータの分布から、最悪の事例の5%に相当するこのようなシナリオでは、平均潜在損失が銀行の純利益の最大半分にまで達し、金融セクターをリスクにさらす可能性があることが示唆されています。
このような推定損失は、現在のサイバー保険市場の規模を数桁上回ります。近年の成長にもかかわらず、サイバーリスクに対する保険市場は依然として小規模であり、2017年の世界全体の保険料は約30億ドルにとどまりました。大半の金融機関はサイバー保険にさえ加入していません。補償範囲は限定的であり、サイバー・エクスポージャーに関する不確実性、データの不足、および波及効果の可能性により、保険会社はリスクの評価において課題に直面しています。
今後の方向性
リスク評価を改善する余地は大いにあります。サイバー攻撃の発生頻度と影響に関する、より詳細で一貫性があり、包括的なデータを政府が収集することは、金融セクターのリスク評価に役立つでしょう。EUの一般データ保護規則において検討されているような、侵害の報告義務は、サイバー攻撃に関する知見を向上させるはずです。シナリオ分析を用いて、サイバー攻撃がどのように拡散し得るかについての包括的な評価を策定し、民間機関および政府による適切な対応を設計することができます。
また、金融機関およびインフラの耐性を強化する方法を理解するためには、さらなる取り組みが必要です。これは、サイバー攻撃が成功する確率を低減するとともに、円滑かつ迅速な復旧を促進することを目的としています。また、世界の多くの地域において、そのようなリスクを監視・規制するための公的部門の能力を構築する必要があります。
要するに、サイバーリスクに対する規制および監督の枠組みを強化することが必要であり、効果的な監督の実務、現実的な脆弱性および復旧テスト、ならびに緊急時対応計画に重点を置くべきです。IMFは、加盟国がその規制および監督の枠組みを改善できるよう、技術支援を提供しています。




