長年、物流・輸送分野のセキュリティは、爆弾や盗難などの脅威への対策が中心であった。しかし、列車、自動車、船舶、航空機の運行に必要な情報・通信システム(「インフォストラクチャー」と呼ばれるもの)への依存が業界で高まるにつれ、この重点は急速に変化している。
列車を制御する信号システム、航空管制から航空機へ送信される情報、コンテナ船の荷降ろしを管理する港湾管理システムなど、いずれであっても、犯罪組織、テロリスト、さらには「ハクティビスト」と呼ばれる者たちが、サイバー攻撃によって経済的損害や人命の損失を引き起こす機会が存在する。
多くの組織や企業は、自社のシステムがサイバー攻撃に耐えられると強調したがっているものの、懸念は着実に広がりつつある。一般市民にも影響が及んでいる。例えば、車両管理システムへの不正侵入が可能であることを示す最近の研究をメディアが取り上げている。
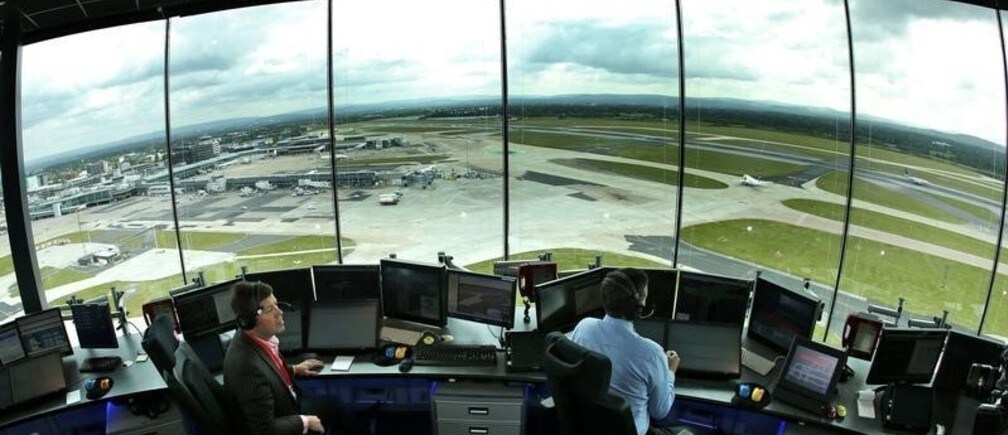
航空業界では、地上から航空機へのリアルタイム自動データ転送が既に実現しており、混雑した空域をより効率的に利用することに役立っている。こうしたデータが、偶発的なものであれ意図的なものであれ改ざんされると、重大な航法ミスを招き、悲惨な結果をもたらしかねない。
物流業界はまた、輸送資産の制御よりもむしろ、輸送または保管されている貨物に対する脅威にも直面している。データの観点からすると、サプライチェーンのネットワークは本質的に安全性が低いと言え、関係者はサプライヤーや顧客と情報を共有するよう促されている。データの利用可能性が高まるにつれ、共有された情報の完全性や機密性が損なわれるリスクも高まる。
サイバーセキュリティへの重点化は、港湾業界において最も顕著に表れている。9.11同時多発テロ以降、米国当局の最優先課題の一つは、米国の輸入品の95%を取り扱う米国の海港の機能停止を防ぐことであった。米国当局は、物理的な障壁の強化は解決策の一部にすぎないことに気付きつつあり、港湾部門全体にサイバーセキュリティ基準を定める法案の起草に向けた動きが進行中である。
当局と業界がサプライチェーンや輸送インフラに対する脅威に効果的に対処するためには、従来型の脅威だけでなく、サイバー脅威にも対応する戦略を含む、包括的なアプローチを採用する必要がある。
サプライチェーンに対するサイバー脅威は、次の報告書で取り上げられているテーマの一つである: 『Outlook on the Logistics & Supply Chain Industry 2013』 (物流・サプライチェーンに関するグローバル・アジェンダ・カウンシル作成)。
執筆者:ジョン・マナーズ=ベル(英国、Transport Intelligence 最高経営責任者、 物流・サプライチェーンに関するグローバル・アジェンダ・カウンシル議長)。
画像:英国北部マンチェスター空港の管制塔で勤務する航空管制官(ロイター/Phil Noble撮影)。




