さまざまな業界の多くの組織が、それぞれのネットワークセキュリティを強化し、業界全体のサイバー・レジリエンスを高めるため、ゼロトラスト・セキュリティモデルへと移行しています。
しかし、運用技術(OT)システムへのゼロトラスト導入は、しばしば見過ごされています。ゼロトラストに関する議論の多くは、主に情報技術(IT)環境に焦点を当てています。
OT環境にゼロトラストを効果的に導入し、変化する脅威の状況に対応するには、組織はベストプラクティスの採用を検討する必要があります。
サイバー脅威の増加、ハイブリッドワークへの移行、職場への個人所有デバイスの持ち込みを可能にする動きなど、サイバー空間における近年の進展や変化を受けて、組織全体のサイバーセキュリティ態勢を改善する必要性をめぐる議論が活発になっています。ゼロトラストは、潜在的な解決策であると同時に、その有効性についてサイバーセキュリティ関係者の間に混乱を生む課題としても浮上しています。
ゼロトラストと運用技術とは何か?
ゼロトラストはしばしば、企業のあらゆるサイバーリスクや脆弱性を解決する「万能薬」や単一のテクノロジーだと誤解されています。ゼロトラストという概念の謎を解き、その実際の意味をより明確にするため、世界経済フォーラムのサイバーセキュリティセンターは次のように定義しました。ゼロトラストとは、「サイバーセキュリティ戦略の中で設計され、信頼できる振る舞いを確保するため、人間か機械かを問わず、あらゆるものを未知のものとして継続的に扱うデータ中心のアプローチを徹底する、原則に基づくモデル」です。
情報技術(IT)環境におけるゼロトラストの開発と実装が議論の大半を占める一方、運用技術(OT)環境への導入は、これまで比較的見過ごされてきました。
OTとは、産業インフラや製造設備を制御・監視する技術を指します。要するに、工場、製造設備、電力施設などの稼働を維持するために、物理的な対象とやり取りするデジタル機器で構成される技術です。
OTにとってゼロトラストが重要なのはなぜか?
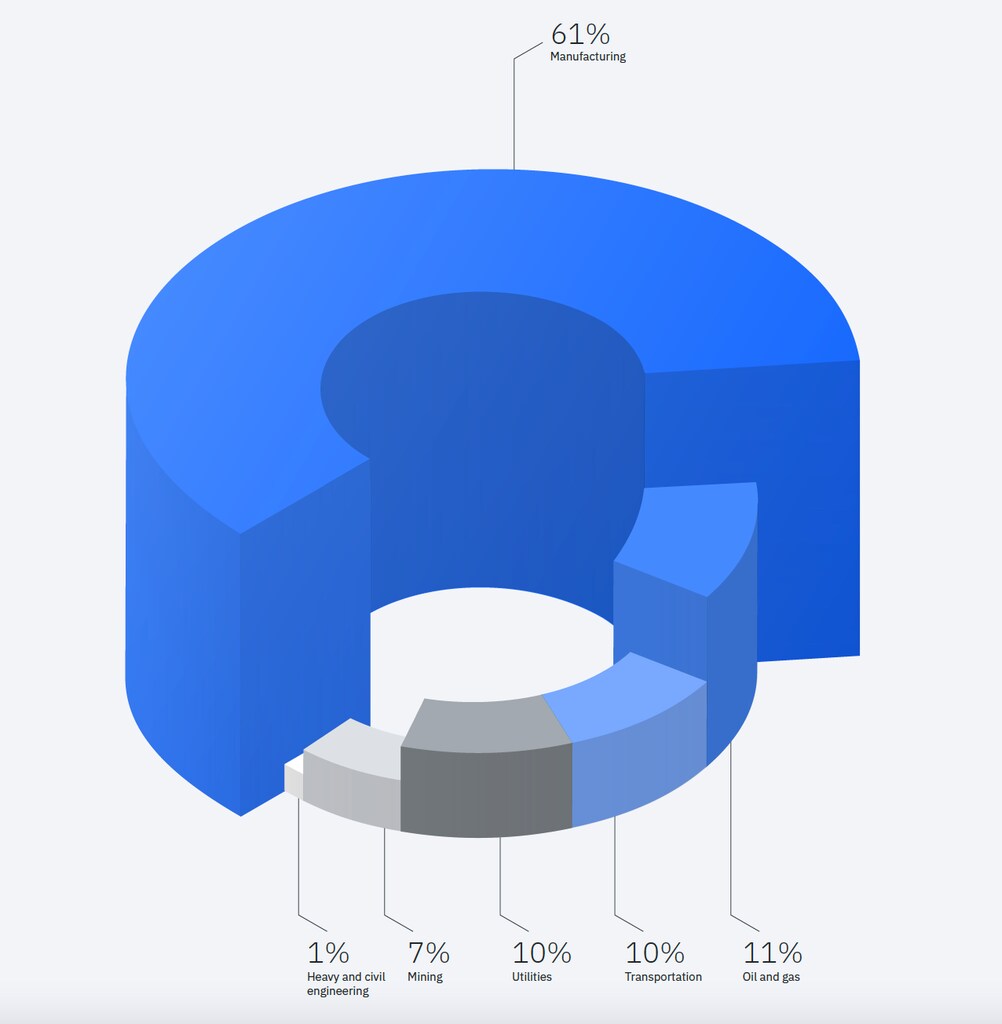
Skybox Securityが2022年に実施した調査によると、回答者の83%が、過去36カ月間に少なくとも1件のOTセキュリティ侵害を経験したと回答しました。ただし、こうした攻撃の影響は業界によって異なります。調査によると、2021年に最も大きな影響を受けたのは製造業でした。比較すると、製造業はOTを標的としたサイバー攻撃全体の61%に直面し、標的となった業界で2番目に多かった石油・ガス業界では、その割合は11%でした。
こうした中断の90%は復旧に数時間以上を要するため、そのコストを見過ごすことはできません。さらに懸念される別の調査結果として、ガートナーは、2025年までに悪意あるサイバー攻撃者がOTを兵器化し、物理的な損害を引き起こして人命に危害を及ぼす可能性があると示唆しています。
OTにゼロトラストを導入するには何が必要か?
OT環境にゼロトラストを効果的に導入し、変化する脅威の状況に対応するには、組織は、ゼロトラストに関する次の3つのベストプラクティスの採用を検討する必要があります。
1. 重要なOT資産の可視性を高め、保護を強化する
IT環境と同様、OT環境における大きな課題の一つは、OTネットワークに接続された何千もの機器を把握できていないことです。フォーティネットによると、こうした機器を可視化できている組織はわずか13%です。可視性が低い理由の一つは、OT環境が地理的にも物理的な拠点の面でも広範囲に分散していることです。
多くの組織は今も、簡単なデータシートを使ってOT資産の台帳を手作業で管理しています。この方法ではデータの正確性と完全性を確保しにくく、調達済み資産や廃棄済み資産の全体像も把握できません。
そのため、台帳管理を自動化し、OT資産を一元的かつリアルタイムに把握することが重要です。リソースの全体像を明確にすることで、組織は脆弱性を特定してマッピングし、セキュリティ侵害がもたらす可能性のある結果や影響を管理できます。
2. 環境の重要な領域でネットワークをセグメント化する
IT環境とOT環境が融合しつつある急速なデジタル化の時代には、両方のセキュリティを確保する必要があります。一方、すべての機器を考慮したうえでITネットワークとOTネットワークを分離すれば、ネットワーク間の横方向の移動を防ぎやすくなります。
適切に設定されたネットワークセグメンテーションは、侵害を食い止め、全体的な被害を最小限に抑えられます。しかし、設定が不適切だと、内部にいる者がバックドアを開き、攻撃者がネットワーク内を移動できるようにしてしまう可能性があります。
これらの各種システムを隔離するには、次の対応が必要です。
各境界内の資産を十分に可視化する
ネットワークセグメントを作成する
アイデンティティベースのアクセス制御メカニズムを適切に維持する
今日、産業環境にゼロトラストを全面的に導入するうえで大きな障壁となっているのは、人材やテクノロジーを含む幅広い観点から見たOTの準備状況です。
3. アクセス制御のポリシーと運用を導入する
ITとOTの各領域では、長年にわたって異なるアイデンティティ管理とアクセス管理の運用が発展してきました。物理的なアクセス制御や、認証の有無を問わないリモート接続など、多様な運用が取り入れられています。こうした運用の全体像を管理することは、アクセス管理にとって大きな課題です。
それでも、すべての活動で認証を行うことは必須であり、譲れない要件です。これにより、より細かな権限を割り当て、セキュリティチームがあらゆるシステム上の異常な活動を検知できるようになります。これは、攻撃対象領域を包括的に管理するための前提条件です。
組織は、どのような条件のもとで誰にシステムや情報へのアクセスを許可するのかを定め、適切なポリシーを常に、アクセス権を持つすべての人に適用しなければなりません。
アクセス制御ポリシーには、次の事項を含める必要があります。
資産の利用状況やデータの流れを可視化するために、誰がどの特定の機器、アプリケーション、ネットワークへのアクセスを必要としているかを判断する
ユーザーや機器の役割に応じて、ユーザーのアクセス権を必要なリソースのみに制限する
すべてのユーザーと機器について、すべてのリソースへのアクセスを継続的かつ動的に検証し、妥当性を確認する
セキュリティを組織の考え方に組み込む必要がある
サイバーセキュリティ態勢の強化に向けてゼロトラストへの取り組みを始める業界が増える中、このセキュリティモデルへの移行は、単一の技術的解決策を導入することではなく、組織の考え方を変えることとして捉える必要があります。そのため、OTシステムを含む組織のあらゆる資産やリソースに対して、戦略的に取り組むことが求められます。




