オーストラリアの首相が最近発表した、「高度な国家主体」が同国の主要政党のコンピューターネットワークに侵入したという発表は、サイバー攻撃がもたらす深刻な脅威を改めて浮き彫りにしています。
これは、今年初めに起きた連邦議会議事堂ネットワークへの侵入に続くものです。オーストラリアにおける過去の事例としては、2015年の気象局へのマルウェア攻撃や、2018年のオーストラリア国立大学のコンピューターシステムへの侵入などがあります。
実際、オーストラリア政府のインフラを標的としたサイバー攻撃は、「新たな常態」とも表現されています。
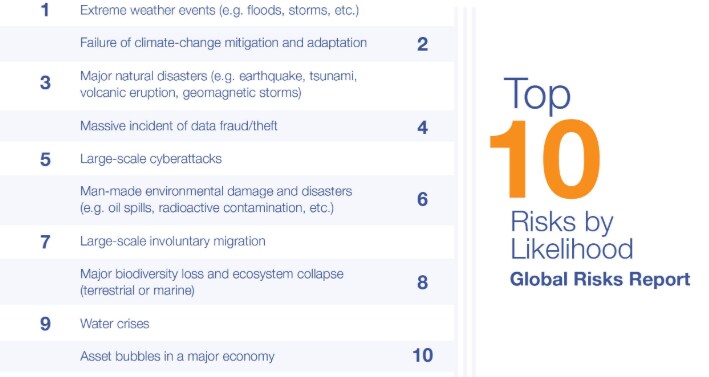
この脅威に直面しているのはオーストラリアだけではなく、その重大性は深刻です。米国国土安全保障長官は、この課題の深刻さについて次のように指摘しました。最近、次のように述べています:
…サイバー攻撃は、その影響の範囲と可能性のある結果の広がりという点で、今や物理的攻撃のリスクを上回っている。
技術の進歩は、法的な発展を引き続き上回っています。情報機関の当局者は、直近の攻撃は「国家主体」によるものだと示唆していますが、現実には、既存の国際法の枠組みでは、時宜にかなった効果的な法的救済を提供できていません。
帰属の問題
最も重大な障壁の一つが帰属の問題です。ある行為について国家が国際法上の責任を問われるためには、その行為がその国家に帰属しなければなりません。帰属が生じる方法はさまざまです。例えば、国家機関(政府の省庁や職員など)の行為は、通常、国家に帰属します。
しかし、ここには重要な問題があります。サイバー攻撃の場合、国家は通常、正式な国家機関を通じて活動するわけではありません。代わりに、目立たず、直接的な関与が見えにくく、もっともらしい否認が可能な非国家主体を利用する傾向があります。これにより、事実上の帰属と法的な帰属の両面で問題が生じます。
事実上の問題とは、サイバー攻撃の発信元を正確に特定することが極めて困難なことが多いという点です。サイバー空間に特有の境界の欠如と匿名性により、国家が特定のサイバー攻撃の責任者を正確に特定することは困難です。
加害者は、自らの真の身元と所在を隠すことにますます長けてきています。無関係な第三者が攻撃の責任を負っているように見せかけることさえあります。
法的な帰属の問題は、国際法が一般に非国家主体の行為について国家に責任を負わせないという事実から生じます。
責任が帰属するのは、国家が非国家主体の行為を自らのものとして認めて採用した場合、または国家が非国家主体を指示もしくは統制している場合に限られます。
前者は、そもそも国家がサイバー攻撃への関与を隠すためにあらゆる手段を講じていることを考えると、起こりにくいと考えられます。後者もまた、指示または統制を立証するために国際法が設定する高い基準を考えると、起こりにくいと考えられます。
国際司法裁判所は次の判断を示しています。すなわち、帰属を求める個々の特定の行為について、国家が「実効的支配」を及ぼしていたことが立証されなければならないというものです。サイバー攻撃を支援するために資金援助や機材を提供するだけでは、あるいは個々のハッカーに安全な拠点を提供するだけでさえも、「実効的支配」の基準を満たすには十分ではない可能性が高いと考えられます。
こうした問題を踏まえると、既存の法的枠組みの下で国家が公的に責任を問われることは、今後も極めてまれだと考えられます。
情報機関の当局者が、直近の侵入の責任は中国にあるかもしれないと非公式に示唆することは、一つの話です。しかし、それは国際法の下で国家責任を立証するために必要とされる高い基準を満たすこととは、大きな隔たりがあります。
国家はサイバー攻撃にどのように対応できるのでしょうか。
法的な帰属が立証できたとしても、法的な複雑さが完全に解消されるわけではありません。国際法には、サイバー攻撃が発生した後に国家が効果的に対応することを可能にする仕組みがほとんどありません。
国家は自衛のために武力を行使することが認められていますが、それは武力攻撃に対する対応に限られます。この文脈における武力攻撃とは、最も重大な武力の行使のみを指します。主として情報やデータの収集を目的とするサイバー諜報活動が、この定義の下で武力攻撃と性質決定されることは、極めてまれだと考えられます。
同様に、国際法は特定の状況において対抗措置(違法行為の停止を相手国に促すために設計された、一時的かつ可逆的な措置を広く指す)を認めていますが、その条件が課されるため、サイバー攻撃への対応という文脈では利用が限られます。例えば、極めて緊急の状況を除き、被害国は、対抗措置を実際に講じる前に、責任のある国に対して対抗措置を取る決定を通知し、交渉を申し出なければなりません。このような手続き上の要件は、サイバー攻撃の速度と影響範囲を考えると、対応するうえで単に非現実的です。
外国政府によるサイバー攻撃は、オーストラリアにとって現実的かつ増大している脅威です。残念ながら、既存の国際法の枠組みは、効果的な保護や救済をほとんど提供していません。このため、オーストラリアが自国と民主的制度をサイバー攻撃から守るために可能な限りのことを行うことは、なおさら重要です。




