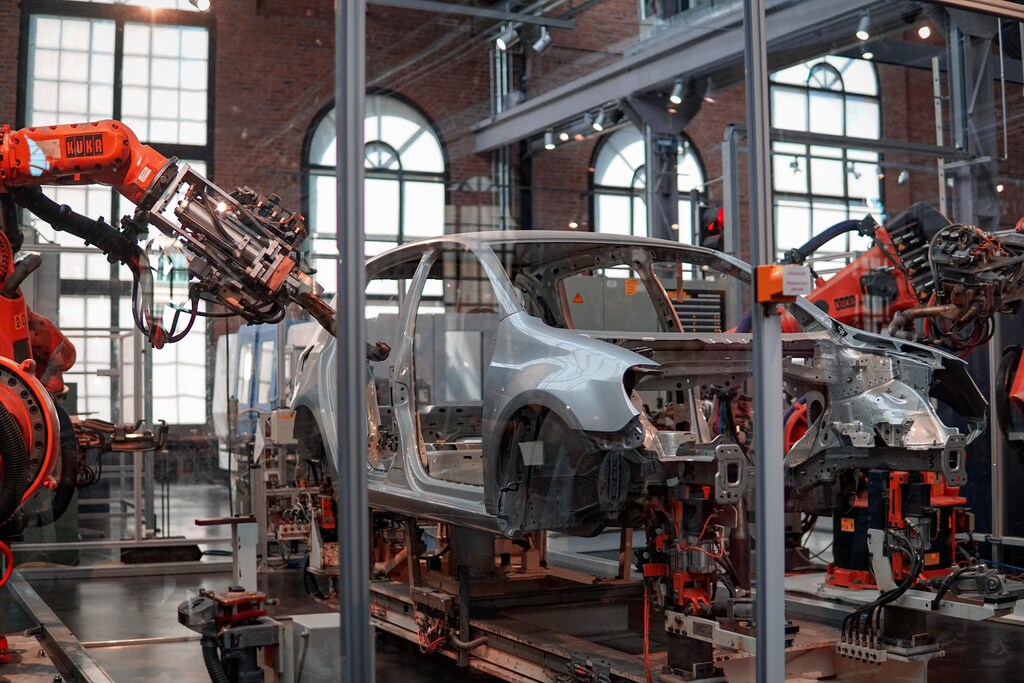
デジタル化は製造業に恩恵をもたらしてきましたが、製造業はサイバー攻撃の標的として最も狙われている分野であるため、その成果はリスクによって相殺される可能性があります。
業界や国をまたいで、業界の相互依存性を考慮した製造業者向けの包括的な「サイバーセキュリティのゴールドスタンダード」は存在しません。
世界経済フォーラムは、製造エコシステム全体でサイバーレジリエンスを強化するため、マルチステークホルダーによるコミュニティを招集しています
製造業のデジタル化が進んだ結果、成長、効率性、収益性が高まっています。しかし、この後押しは同時に、高度な手法を用いて脆弱性の悪用を狙う悪意ある攻撃者にもこの分野をさらすことになりました。
2年連続で、製造業は最も標的とされている分野です。2022年だけでも、産業インフラに対するランサムウェア攻撃は2倍に増加し、供給の配送に対する潜在的なシステミックな影響を伴いました。サイバー攻撃は企業やサプライチェーンを混乱させ、デジタル化による成果を相殺するとともに、財務および生産性の損失を招き、評判の毀損につながる可能性があります。
製造業が重要である理由
製造業は、社会にとって不可欠な多くの産業を含みます。消費財、電子機器、自動車、エネルギー、医薬品、食品・飲料、重工業、石油・ガスなど、世界の循環型経済に貢献しています。
製造エコシステムでは、生産拠点が世界中に広がっており、各生産者は同時に消費者でもあり、その逆も成り立ちます。そのため、1社へのサイバー攻撃は、高額な結果を伴い、エコシステム全体に波及効果をもたらす可能性があります。
その結果生じるリスクは、システミックで、伝播性が高く、単一の主体による理解や管理を超えることも多くあります。新たな報告書の調査では、98%の組織が侵害を受けた第三者との取引関係を有していることが分かりました。これに対し、50%超が間接的な関係を有しており、200を超える第四者が侵害を受けています。最近の例としては、大手半導体業界サプライヤーに対するランサムウェア攻撃があり、次の四半期に2億5,000万ドルの損失が生じたと報じられています。
産業用モノのインターネット(IoT)や自動化などの先進技術の拡大、そして第四次産業革命に伴うデジタル化と接続性の向上は、世界中の製造企業の効率性と生産性を大きく向上させてきました。
しかし、この進展により、製造エコシステムもサイバー攻撃にさらされるようになりました。この分野に影響を与えているサイバー攻撃の現在の発生率を踏まえると、サイバー犯罪は今後2年から10年の間に主要なグローバルリスクの一つになると予測されているため、製造業者は中長期的にサイバーセキュリティを優先しなければなりません。
今日そして明日のサイバーセキュリティへの影響
次の研究によると、同分野の主要な5つの脅威は、フィッシング攻撃、ランサムウェア、知的財産(IP)窃盗、サプライチェーン攻撃、産業用IoT攻撃です。最近の報告書も、2022年に恐喝につながったインシデントのうち、製造業の被害者が30%を占めていたことが分かりました。
製造企業は、ダウンタイムに対する許容度が低く、他分野と比べてサイバー成熟度が比較的低いため、ランサムウェアにとって魅力的で狙いやすい標的となっています。さらに、製造業界は生産サイクルが長期にわたること、製造ラインの再設計に多額の投資が必要となることから、サイバーレジリエンスへの投資が遅れがちです。

2022年には、Lockbitと呼ばれるランサムウェア・アズ・ア・サービスグループが、最も多くのランサムウェア攻撃を占め、産業組織やインフラを標的としていました。
製造企業に対するランサムウェア攻撃の過去の例としては、2017年のWannaCryランサムウェアがあり、100か国以上に影響を及ぼし、大手自動車メーカーの生産を停止させました。2019年の大規模なランサムウェアは、航空機部品メーカーを標的とし、4か国の工場の生産を麻痺させました。一方、LockerGogaランサムウェアは大手のアルミニウムメーカーに対し、2019年3月にノルウェーで被害をもたらしました。
さらに最近では、2022年春に米国政府機関が、悪意のあるカスタムマルウェアについて警告しました。産業制御システム(ICS)および監視制御とデータ収集(SCADA)機器を標的としたものです。
サイバーセキュリティ企業は、このマルウェアを国家の支援を受けた攻撃者によるものと特定しました。この攻撃者は、OT環境およびプロセスへのアクセス、操作、妨害を狙っています。「pipedream」と呼ばれるこのマルウェアは、複数の業界で使用されるさまざまな種類の機械に組み込まれた特定の産業機器を標的にできるため、製造業にとって現実的な懸念となっています。
世界経済フォーラムはサイバーセキュリティにおいて何を行っていますか?
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。相互接続が進むデジタル社会において、理解と信頼の構築に注力しています。
セクター横断的な連携と知見の共有を可能にすることで、センターはパートナーがサイバーレジリエンスを強化し、集合的な対応を必要とする課題に取り組むことを支援しています。
サイバーレジリエントなデジタル化
製造業は、デジタル化の恩恵を享受するため、サイバーレジリエンスを高めることで、拡大する脅威の状況に備えなければなりません。
製造業の主な課題の一つは、サイバー関連の問題管理に断片化されたアプローチを取っていることです。欧州連合では、新たな立法案であるサイバーレジリエンス法が議論されており、製品のライフサイクル全体にわたり、ハードウェアおよびソフトウェア製品に対する義務的なサイバーセキュリティ要件を導入することが検討されています。
さらに、新たなNIS 2および重要事業体のレジリエンス(CER)指令は、特定の製造業を重要または「必須事業体」に分類し、セキュリティリスクを管理し、サービス受領者へのインシデントの影響を防止または最小化することを求めています。
米国では、水道、輸送、パイプラインなどの特定分野に対してさまざまな連邦規制が課されており、国家サイバーセキュリティ戦略が最近発表されました。
国際電気標準会議のIEC 62443は、多くの人々から産業制御システムに関する主要なサイバーセキュリティ標準と見なされていますが、複雑です。現在、9つの規格、技術報告書、技術仕様書を含んでいます。
米国政府の国立標準技術研究所は、サイバーセキュリティフレームワークを重要インフラ向けに策定しており、現在、更新および開発が進められている導入の詳細は、製造環境向けです。業界を支援するため、サイバーセキュリティのトレーニングおよび研究の主要機関であるSANSインスティテュートは、ICSサイバーセキュリティにおける5つの重要統制を挙げました。
ただし、業界や国を超えた製造業者向けの包括的な「サイバーセキュリティのゴールドスタンダード」は存在せず、業界の相互依存性を考慮し、既存のフレームワークやIT標準を超えたセキュリティ要件を定めるものはありません。
世界経済フォーラムは、公共部門や学術界を含む製造エコシステムの関係者を招集し、意思決定者の認識を高め、世界的なコミットメントを動員することで、製造エコシステム全体のサイバーレジリエンスを強化しようとしています。この新たな取り組みでは、次の5つのサイバーレジリエンスの柱に基づき、製造エコシステム全体での集団的責任に関する主要な指針原則と実践を定めます:
現場からCスイートまで、サイバーセキュリティの文化を醸成する。
重要資産を特定、保護、監視するため、リスクベースのアプローチを採用する。
インシデント管理プロセスを計画する。
資産および産業制御システム環境を強化する。
エコシステムのリスクを管理する。
製造業におけるサイバーセキュリティリスクにこのように対処することは、業界の枠をはるかに超えた恩恵をもたらすでしょう。




