ランサムウェアやディスインフォメーションの商品化と商業化により、あらゆるものがデジタル化された時代において、サイバー犯罪はますます起こりやすくなっている。
こうした攻撃は、選挙や公衆衛生の取り組みを歪めるだけでなく、あらゆる人々や企業に悪影響を及ぼしている。
関係者間の関係、つながり、行動、すなわちサイバー犯罪の経済性を理解することで、サイバー犯罪者を駆り立てる動機を明らかにできる。
経済性はデジタル化を推進している。企業にとっても犯罪者にとってもそうだ。あらゆるものの大規模なデジタル化が続く中、リモートで分散した労働力や、個人と職業生活のあらゆる側面に関わる新たなデジタル依存は、諸刃の剣となっている。
一方で、テクノロジーを活用したデジタル化は、効率性と柔軟で機敏なプロセスをもたらす。他方で、個人や組織は、デジタル空間に広がる脅威の広大な経済圏に組み込まれてしまっている。
トレードオフは明白である。デジタルへの依存が深まるほど、攻撃対象領域が拡大し、リスクも増大する。サイバー犯罪の経済性は、こうしたトレードオフを利用している。それを理解するには、サイバー犯罪者のエコシステムが、機微な個人情報と、それを保護できなかった我々の集団的な失敗によって根本的に動かされていることを認識する必要がある。
世界経済フォーラムはサイバーセキュリティにおいて何を行っているのか
サイバーセキュリティ・センターは、進化するサイバーリスクとその体系的な影響を理解するため、リーダーが集まる信頼できるプラットフォームを提供している。増大する相互接続されたデジタル世界における理解と信頼の構築に注力している。
センターは、分野横断的な協力と知見の共有を可能にすることで、パートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援している。
2021年アイデンティティ侵害報告書は、デジタルリスク保護企業Constella Intelligenceが発表したもので、2つの主要な技術的脅威であるランサムウェアとディスインフォメーションが、サイバー犯罪の経済性から説明できることを示している。
ランサムウェア攻撃の商品化
ランサムウェアは、2021年にこれまで最も多く話題に上ったサイバー脅威の一つである。これは、サイバー犯罪者が悪意のあるソフトウェアを組織のコンピュータシステムにインストールし、そのシステム上に保存された機微なデータやあらゆる資産を含め、所有者が身代金を支払うか、サイバー犯罪者の要求を満たすまで、アクセスを遮断する手口である。2021年には、大規模で高い注目を集めたランサムウェア攻撃により、学校システム、病院、およびエネルギー企業の重要インフラが麻痺し、壊滅的な影響をもたらした。
ランサムウェアの商品化と商業化は、サービスとしてのランサムウェア(RaaS)攻撃の増加によってピークに達したと見られる。こうした手法では、ランサムウェア開発者が提携グループと協力し、そのグループがランサムウェアを拡散して攻撃から経済的利益を得る。ランサムウェアグループは、これら提携者にツールを提供することができ、そのため攻撃に参加するのに高度なスキルは必要ない。
個人を特定できる情報(PII)の遍在性は、これら潜在的に壊滅的な攻撃の継続的な実行にとって極めて重要である。サイバーセキュリティにおける最も脆弱な要素は通常人的要因であるため、一般的な侵入口となるのがフィッシングである。この種の攻撃は、PIIを利用して被害者に誤った安心感を抱かせ、攻撃者の働きかけに応じさせるように仕向ける。フィッシングを通じて従業員の端末が感染し、社内の企業システムに侵入され、企業が自らのデータを回復するために支払いを強いられる暗号化を用いてデータが盗まれる。このように、PIIとランサムウェアの間には明確で密接な関係がある。
中小企業に対するランサムウェア攻撃の影響
中小企業(SME)を主な標的とする小規模ランサムウェア攻撃の商業的な実行可能性は、急増しているようだ。米国上院司法委員会は、強調したのは、2021年7月におけるこれらの動向が中小企業に及ぼす影響である。
ランサムウェア攻撃の成功を可能にするツールと能力の商品化により、この脅威は地域規模で繰り返されるようになった。これは、脅威の行為者が多様な資源やデータポイントを活用して攻撃を実行できる、流動的でダイナミックな経済の実態を示している。
脅威経済は市場ベースの特徴を持つため、停止させることは困難である。しかしながら、この経済の仕組みを理解することで、これらの脅威を駆り立てる動機と行為者のネットワークを標的とした、より効果的な解決策を模索することが可能になる。
ランサムウェア攻撃の成功を可能にするツールと能力の商品化により、この脅威は地域規模で繰り返されることが可能になっている。
Alejandro Romero(Constella)、Akshay Joshi(世界経済フォーラム)
PIIとディスインフォメーション
ディスインフォメーションは、より多様な動機によって特徴づけられることが多いものの、サイバー犯罪の経済性も示している。虚偽または操作された情報を意図的に拡散することは、公共の議題における重要な議論を歪め、選挙や公衆衛生の取り組みに悪影響を及ぼし、経営幹部や企業の評判と財務的健全性を危険にさらすうえで、極めて効果的であることが証明されている。しかし、ディスインフォメーションの生産者が利用できる経済的な目標や資源については、ほとんど言及されることがない。
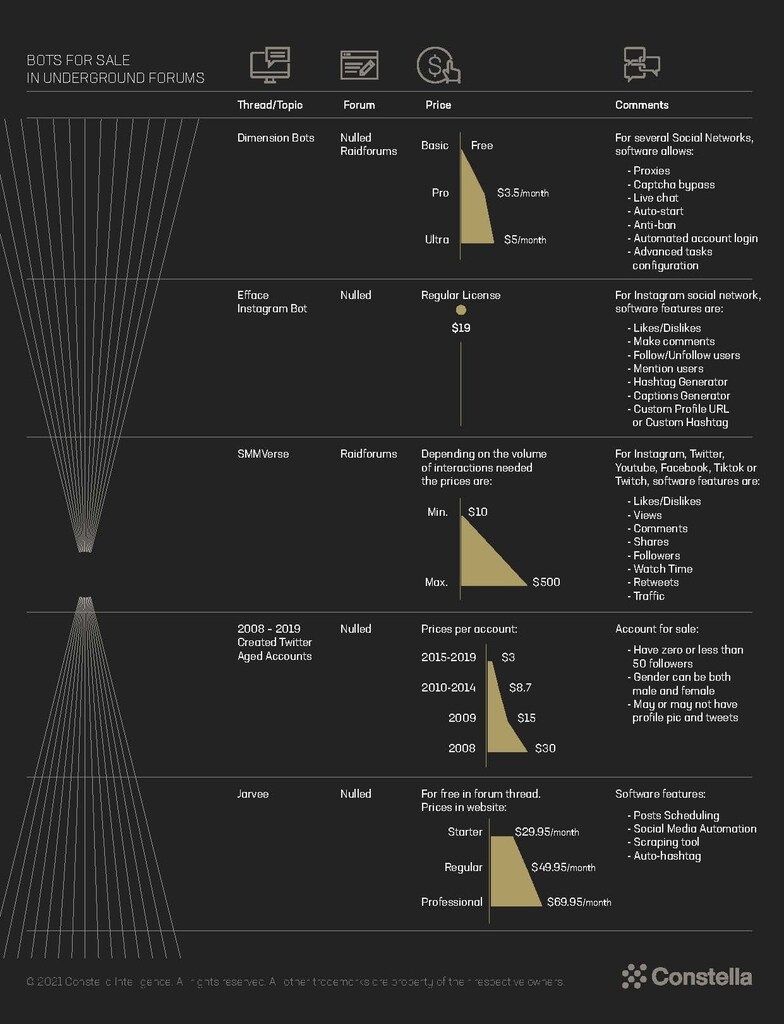
Constellaの2021年アイデンティティ侵害報告書は、PIIの商品化と武器化が、ディスインフォメーションのエコシステムおよびより広範な脅威経済の構成要素の商業化にどのように寄与しているかを示している。これには、ボットの自動化ネットワーク、偽アカウント、およびディープフェイク制作能力が含まれ、いずれも深部および闇市場で販売されている。
あらゆる市場と同様に、デジタル資産の価格は機能に応じて異なる。ボットネットや偽アカウントは、作成日が古い場合、TwitterやFacebook、Instagramといったプラットフォームの検知アルゴリズムを回避できる可能性が高まるため、価格が高くなることが多い。したがって、深部および闇市場で購入可能な、あるいは公開のソーシャルメディアチャネルなどのオープンソースからスクレイピングされたPIIが多いほど、サイバー犯罪者は自らの取り組みをより効果的に実行できる。
インセンティブを伴うエコシステム
エコシステムレベルのアプローチをサイバー犯罪の理解に取ることで、人間、技術、地政学的な影響圏の間の関係を考慮するよう促される。これらは、デジタル空間において異なる行為者がもたらす相互作用、行動、結果に影響を与えるものである。
インセンティブは、把握と定量化が困難である。しかし、表層、深部、闇のウェブ上の傾向と活動を高度に分析することで、脅威の行為者とその戦術、技術、手順(TTP)からなる、より広範なエコシステムの構成要素として、脅威と脆弱性をよりよく理解できる。
この視点に立つと、ディスインフォメーションやランサムウェアは、少数の悪意ある行為者が関与する孤立した異常な事象ではない。むしろ、PIIの拡散と入手可能性や、断片化し急速に進化するオンライン空間における効果的な規制の欠如といった、エコシステム内の構造的要因によって可能になっている。
より安全な接続の構築
これらの課題への実質的な進展を実現するためには、機関や技術者は、脆弱性の悪用を駆り立てるインセンティブを理解する必要がある。また、これらの課題を、我々が共有する技術・通信インフラというより大きな全体像の中で評価できなければならない。
世界経済フォーラムのサイバーセキュリティ・センターでは、政府、企業、学界のリーダーが協力して、これらのインセンティブを理解するための取り組みを行っている。我々は共に、相互接続された世界をより安全で信頼できるものにする、サイバー犯罪への集団的な対応を構築している。




