2023年には、過去12か月間に80%以上の企業がランサムウェアの被害を受けました。
ランサムウェア攻撃がどのように発生するかをより詳しく見ることで、警告サインを早期に発見し、将来の攻撃を防ぐための対策を講じることができます。
ランサムウェアとの戦いにおいて、最善の防御策は、データに基づき、企業が直面する脅威に適切に合わせて構築されたものです。
サイバーセキュリティのコミュニティでは、ランサムウェア攻撃について多くの議論が交わされています。最新のランサムウェア集団は誰か、一般的な攻撃経路、企業が身代金支払いにどれほどの金額を費やしているか、セキュリティチームにとっての適切なインシデント対応プロトコルは何か、などです。
もちろん、それらはすべて重要です。とはいえ、概ね、セキュリティチームは実体験により、ランサムウェアがもたらす脅威をすでに認識しています。2023年には、企業の81%がランサムウェアの被害を受けました(過去12か月間)。報告された影響は大きく異なり、ランサムウェア攻撃に対抗するためのソリューションの購入が必要になること、積極的に標的にされること、実際に身代金を支払うことまで多岐にわたります。いずれにせよ、ランサムウェアの被害を受けた企業の割合は、2021年以降、一貫して高い水準を維持しています。
ランサムウェアがもたらす広範な影響と、今年がランサムウェアによる被害が史上2番目に大きい年になる見込みであることを踏まえると、ランサムウェア問題を改めて検討し、新たな角度から取り組む時が来ています。ランサムウェア攻撃がそもそもどのように発生するのか、セキュリティチームのレーダーにまだ入っていない手段も含めてより詳しく見ることで、警告サインを早期に発見し、攻撃を未然に防ぐための対策を講じることができます。
ランサムウェアが通常どのように始まるか
ランサムウェア攻撃で最も一般的な侵入口の一つである、侵害された認証情報から見ていきましょう。
犯罪者は認証情報を好みます。認証情報は、犯罪を実行するためのシステムや情報へのアクセスを確実に得るための有効な手段となるためです。脅威アクターは多くの場合、情報窃取型マルウェアを使用して認証情報を入手します。このマルウェアは通常、悪意のあるウェブサイト、ボットネット、またはフィッシングメールを通じて展開されます。
ワンクリックでユーザーが感染する可能性があり、マルウェアはユーザーのマシンに保存された多種多様な情報を盗み出すことができます。クレジットカード番号などの個人データから、ユーザー名やパスワード、さらには企業リソースへの扉を開くウェブセッションのCookieまで含まれます。
さらに、一つの扉が開くと、多くの場合ほかの扉も開いてしまいます。SpyCloudの調査によると、2022年に2回以上の侵害でデータが漏えいしたユーザーの72%が、複数のアプリケーションでパスワードを使い回していました。つまり、約4人に3人が、侵害されたパスワードを実際に使用していたことになります。そのため、脅威アクターは一組の漏えいした認証情報を入手するだけで、業務用アプリケーションを含む複数のアカウントにわたり、その人の情報やファイルにアクセスしやすくなっています。
世界経済フォーラムは、高まるサイバーセキュリティ上の課題にどのように対処していますか?
サイバーセキュリティ・センターは、リーダーが一堂に会し、進化するサイバーリスクとそのシステム上の影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル社会において、理解と信頼の構築に注力しています。
分野横断的な連携と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援しています。
情報窃取型マルウェアに関する最新の研究結果
ここからが興味深いところです。情報窃取型マルウェアを通じて得たアクセス認証情報により、脅威アクターは点と点を結び付け、企業システム全体にわたる機密情報や独自データを盗み、暗号化し、身代金を要求することが可能になります。これにより、本格的なランサムウェア攻撃が開始されます。最先端の研究により、(少なくとも一部の)脅威アクターが実際にこれを行っていることが初めて確認されました。情報窃取型マルウェアへの感染の存在は、実際にランサムウェアの潜在的な早期警戒シグナルとなります。
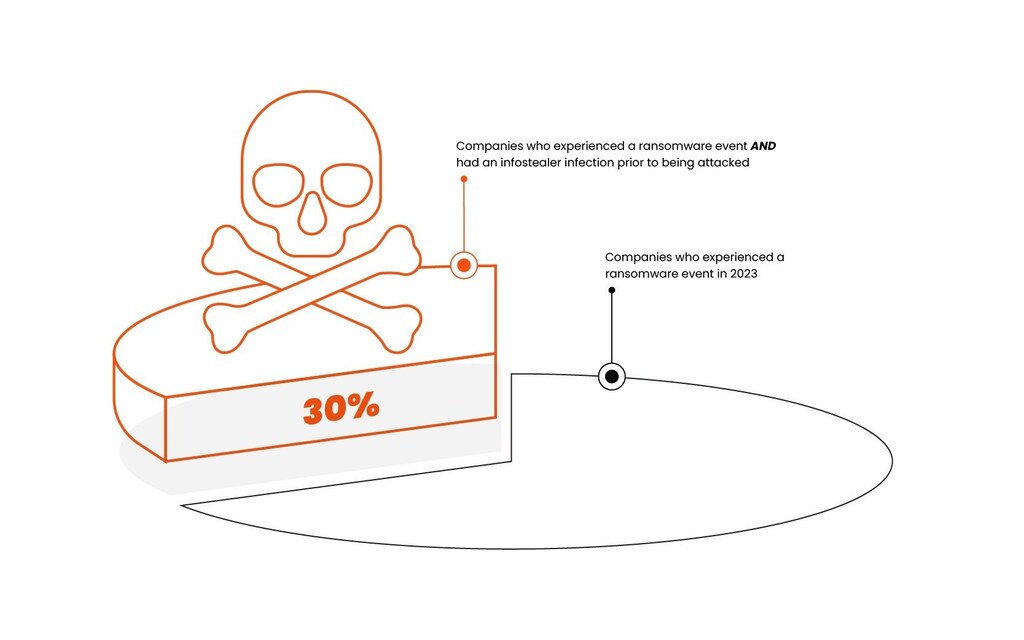
2023年にランサムウェア攻撃を受けた北米および欧州企業のサンプルでは、攻撃前の数か月間に、ほぼ3社に1社が情報窃取型マルウェアに感染していました(2023 SpyCloud Ransomware Defence Report)。
これはセキュリティチームにとって何を意味するのでしょうか?
リスクシグナルとして、情報窃取型マルウェアの存在は企業のランサムウェア・レーダーを作動させ、包括的なマルウェア修復対応を促すべきです。
情報窃取型マルウェアへの感染の後に必ずランサムウェア攻撃が続くと、確実に言い切ることはできません。窃取した情報をどのように使用するつもりかを知っているのは、脅威アクター自身だけです。しかし、情報窃取型マルウェアの存在は、防御と予防を改善するための良い出発点となります。
この出発点を基に、ランサムウェア攻撃において情報窃取者が果たす役割をより広い視野で理解することができます。これにより、潜在的な脅威への認識が高まり、セキュリティ防御の優先事項と戦術をより適切に決定できるようになります。
では、ランサムウェアの攻撃連鎖(キルチェーン)において、情報窃取型マルウェアへの感染が果たす役割をどのように発展させればよいのでしょうか?
まず、視野を広げます。感染に先立つ状況を評価します。たとえば、悪用可能な脆弱性に焦点を当てたパッチの優先順位付けは、脅威アクターが最初に侵入することをより困難にする可能性があります。最新の攻撃者の手法に対応するセキュリティ意識向上トレーニングも、情報窃取型マルウェアのリスクに対して同様の緩和効果をもたらす可能性があります。
また、感染後に攻撃者が取る可能性が高い手順と、攻撃者がアクセスできるデータも考慮します。おそらく、シングルサインオンの認証情報や追加のアプリケーションへのアクセスが、攻撃者の標的となっています。あるいは、悪意のある攻撃者は暗号資産のウォレットを狙っているのかもしれません。
情報窃取型マルウェアに関するシグナルを収集・評価することで、企業の状況や環境を明らかにし、ランサムウェアの攻撃連鎖の中で情報窃取型マルウェアがどこに位置するかを適切に特定することができます。これらの追加のシグナルは、情報窃取型マルウェアに対する理解に文脈と微妙な違いを加え、さらにはそれ自体が追加の早期警戒シグナルとなる可能性もあります。
第二に、把握している事柄に基づいて行動し、引き続き監視します。情報窃取型マルウェアへの感染の監視と修復に取り組み、データの持ち出しによって生じうる被害を抑えるための措置を講じます。
その後、企業がランサムウェア攻撃者の被害に遭うか、攻撃を回避するかにかかわらず、データとシグナルの収集と評価を継続します。時間の経過とともに、これらのシグナルは情報窃取型マルウェアとランサムウェアの関連性をさらに文脈づけるパターンを明らかにするでしょう。研究者は大規模な分析や機械学習アルゴリズムを活用して、それを理解し、そこから学び、防御戦術の支援に活用できるようになります。
ランサムウェアとの戦いにおいて、最善の防御策は、データに基づき、企業が直面する脅威に適切に合わせて構築されたものです。企業のランサムウェア攻撃に対する脆弱性は、その企業固有の環境、特性、ニーズに一部依存します。しかし、SpyCloudの研究によれば、情報窃取型マルウェアへの感染とランサムウェア攻撃との関連性は、企業の形態や規模にかかわらず持続しています。
その場合、ランサムウェア対策計画は、情報窃取型マルウェアの露出に対する監視と修復を含む場合にのみ、包括的とみなすことができます。




