サイバー犯罪は、2027年までに世界経済に約24兆ドルの損失をもたらすと予測されています。
サイバーリスクの状況は絶えず進化しており、企業はそれに継続的に適応しなければ、財務、評判または法的な影響を被るおそれがあります。
サイバーセキュリティに対するリスクベースのアプローチは、リスクの状況を測定・評価し、経営層が特定の時点で最も差し迫った課題を評価し、優先順位を付けられるようにするものです。
2027年までに、サイバー犯罪は世界経済に約24兆ドルの損失をもたらす可能性があります。 企業はしばしばこの課題の最前線に立たされており、そのため、サイバーセキュリティは現代のビジネス環境における重要な側面となっています。サイバー脅威は増加の一途をたどっており、組織にとって深刻な財務、法務および評判上の課題をもたらしています。
現代的で効果的なサイバーセキュリティ管理は、技術リスクの管理にとどまらず、事業リスクの管理も含みます。組織は、サイバーセキュリティを全体的なリスク管理の枠組みに組み込まれた戦略的な要請として認識しなければならず、これは取締役会レベルで行うことができます。
取締役会は、組織のリスク選好度を設定し、リスク管理プロセスを監督し、資源を配分して、サイバー脅威に対応する準備が整っていることを確実にすることができます。また、リスク管理におけるより広範な役割の一環として、経営陣からリスクおよびインシデントについて正確かつ適時の報告が行われるよう確保することができます。

サイバーセキュリティに対するリスクベースのアプローチ
上級管理職および経営幹部は、組織がサイバーセキュリティを強化するために、成熟度ベースとリスクベースという2つの主要なアプローチを採用できることを理解しなければなりません。
多くの組織は、サイバーセキュリティの体制を強化するために成熟度ベースのアプローチを広く利用しています。これは、より高いレベルのサイバーセキュリティ成熟度を達成するために、業界で確立されたベストプラクティスや標準の一式を採用するものです。ただし、このアプローチには限界があります。
このアプローチは、評価者のコミュニケーション能力、偏り、経験などの要因に影響され得る主観的な評価に大きく依存しています。また、特定の成熟度レベルを達成しても、サイバー脅威からの保護が保証されるわけではなく、誤った安心感を生むおそれもあります。成熟度ベースのアプローチは、組織固有のリスクプロファイルに十分に対応できない場合があり、標的型攻撃に対して脆弱なままになる可能性があります。また、多くの資源を要するため、他のサイバーセキュリティ活動から資源を転用させるおそれがあります。
サイバーセキュリティに対するリスクベースのアプローチは、組織固有のニーズとリスクに合わせて柔軟かつカスタマイズ可能です。最も重大なサイバーセキュリティリスクを特定して優先順位を付け、その後に、それらを軽減するための統制策を適用することを重視します。このアプローチでは、絶えず進化するサイバー脅威の中でも統制策が有効性と妥当性を保つよう、継続的な監視と再評価を行います。
このアプローチは、組織がサイバーセキュリティ戦略を固有のリスクプロファイルに適合させ、最も重大な脅威と脆弱性に集中できるようにするため、効果的です。また、リスクを継続的に評価し対処することで、主体的なサイバーセキュリティ文化を促進し、サイバーインシデントの影響を最小限に抑えます。その結果、組織はサイバーセキュリティ資源をどこに配分するかについて十分な情報に基づいて判断でき、最も重要な資産と脆弱性に基づいてサイバーセキュリティの取り組みに優先順位を付けることができます。
定量化されたリスクグリッドの作成
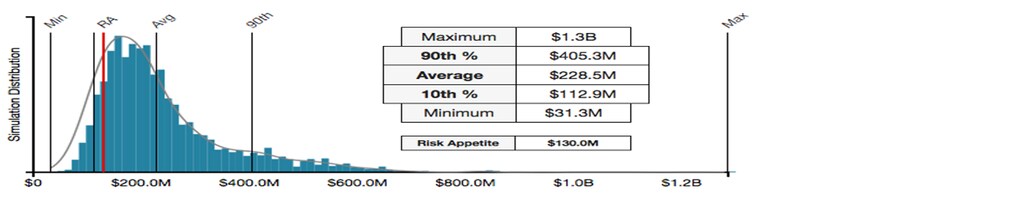
組織は、サイバーリスクの潜在的な影響を測定するために、定量的リスク分析やモンテカルロシミュレーション(すなわちFAIRモデル)などのリスク定量化手法を利用できます。その上でリスク軽減の取り組みに優先順位を付ける。
サイバーリスクの定量化をサイバーセキュリティに対するリスクベースのアプローチに組み込むことで、組織はサイバーセキュリティリスクをより的確に把握し、資源に優先順位を付け、リスク管理について十分な情報に基づいた判断を下すことができます。これにより、より効果的かつ効率的な全社的リスク管理を実現し、最終的にサイバーセキュリティの成果を向上させることにつながります。
定量化されたサイバーリスクは、サイバーセキュリティインシデントによる潜在的な損失に財務的な価値を割り当てるために、実際の状況に適用することができます。これにより、組織はデジタル資産を管理し、リスク軽減の取り組みに優先順位を付けやすくなります。これには、脅威と脆弱性の評価、ならびにインシデントが生産性、法令遵守、評判および復旧に与える財務的影響の評価が含まれます。
定量化されたサイバーリスクにより、経営者は、サイバーセキュリティへの投資について十分な情報に基づいた判断を下し、サイバー脅威に対して主体的な措置を講じることができます。
成果の測定と行動
重要リスク指標(KRI)は、企業の現在のリスク水準のスナップショットを提供します。同時に、重要業績評価指標(KPI)は、企業のリスク選好度の水準に向かっているか、またはそこから離れているかの方向性を示します。KRIをKPIと結び付けることで、サイバーセキュリティチームは、経営幹部が建設的な議論を行い、どのリスクが許容範囲内にあり、どのリスクが早急な対応を要するかを特定できるよう支援できます。これにより、取締役会レベルおよびそれ以下のレベルにおいて、十分な情報に基づく意思決定と効果的な問題解決が可能になります。
リスクベースのアプローチは双方向的であり、リスク削減に関する経営判断を統制策の実施へと落とし込むのに役立ち、組織が共通の目標に向けて足並みをそろえて取り組むことを確実にします。統制策を調整され戦略的な方法で実施することで、企業はリスクをより効果的に管理し、望ましい成果を達成できます。
リスクベースのアプローチを成功裏に実施するには、組織は包括的なロードマップを採用すべきです。そのロードマップには、徹底したリスク評価の実施、目標およびリスク選好度に沿ったKRIおよびKPIの策定、強固なリスク管理プロセスの確立、ならびにサイバーセキュリティの体制の継続的な監視と評価が含まれます。テクノロジーは、リスク管理プロセスの自動化と効率化、セキュリティ統制策の実施、ならびにKRIおよびKPIのリアルタイムでの追跡において極めて重要です。
高まるサイバーセキュリティの課題に対し、世界経済フォーラムはどのように取り組んでいますか。
サイバーセキュリティセンターは、指導者が集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル社会において、理解と信頼の構築に重点を置いています。
セクターを超えた協働と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援しています。
組織は、脅威の状況の変化に応じて、サイバーセキュリティ戦略を継続的に再評価しなければなりません。成熟度ベースのアプローチは、現代のサイバー脅威から保護する上ではもはや有効ではありません。リスクベースのアプローチは、リスクの特定と優先順位付けに役立ち、より効率的かつ効果的なサイバーセキュリティプログラムを実現します。従業員への教育と研修、ならびに効果的なリスク管理への投資は、資産、評判および顧客をサイバー攻撃から守る強固なセキュリティ体制を構築できます。
リスクベースのサイバーセキュリティモデルの採用は、単にサイバー攻撃を防ぐことを超えた利点ももたらします。レジリエンスと機動性を高め、継続的な評価と適応というこの手法は、一般的に、より合理化され競争力のある組織づくりに寄与します。
サイバーセキュリティは共有の責任であり、組織を守るためにすべてのステークホルダーの協力を必要とします。リスクベースのアプローチは、より効果的かつ効率的な全社的リスク管理をもたらし、進化するサイバーリスクの状況に対応できる、より強固で安全な組織づくりを促進します。
リスクベースのアプローチが広く採用されれば、組織の評判、顧客、ステークホルダーを守るだけでなく、すべての人にとってより安全なデジタルエコシステムが創出されるでしょう。




