イベリア半島全域で広範囲に及ぶ停電が発生し、当初は送電網へのサイバー攻撃が懸念された。
初期調査ではサイバー攻撃が原因ではないとされたが、この事案はエネルギーインフラの脆弱性が高まっていることを浮き彫りにした。
専門家は、進化する脅威からエネルギーシステムを守るため、強固なサイバーセキュリティ対策と国際協力が必要だと強調する。
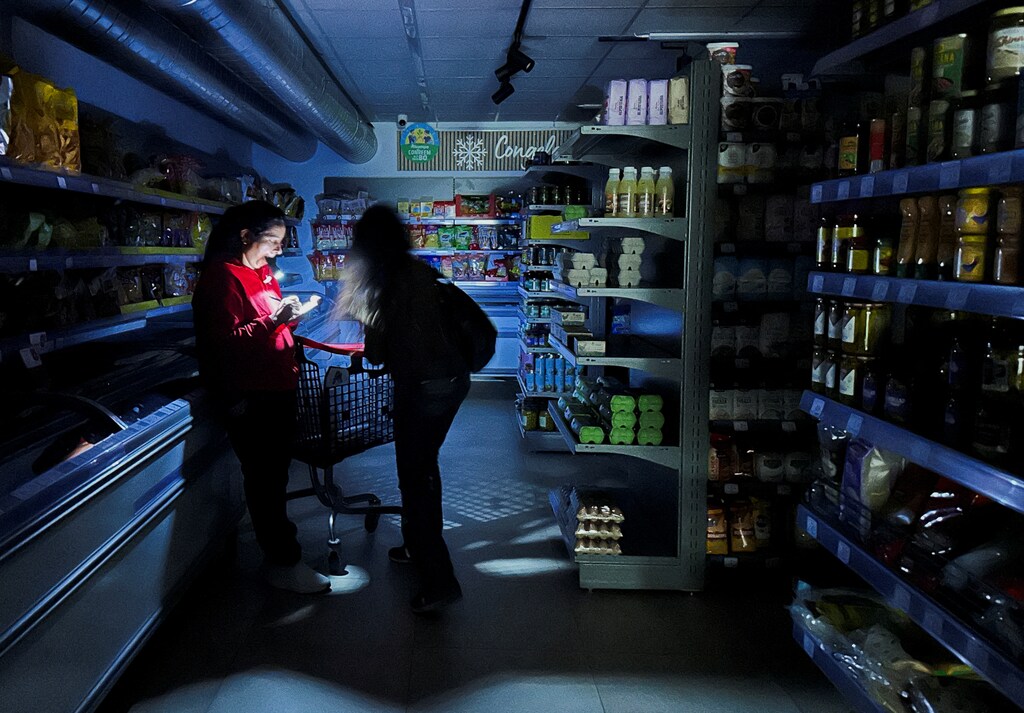
月曜日、スペインとポルトガルで数百万人が大規模な停電に見舞われ、交通に大きな混乱が生じ、経済の大部分が麻痺した。
突然の停電を受け、政府高官を含む民間・公的部門の多くの専門家が、この混乱はサイバー攻撃によるものではないかと疑問を呈した。例えば、スペインの最高刑事裁判所は迅速に調査を開始したと発表し、「スペインの重要インフラに対するサイバー破壊工作」の可能性を調べているとした。
火曜日、イベリア半島全域で電力供給が復旧した後、スペインの送電網運営会社Red Eléctricaは初期調査の結果について、システムへの「侵入はなかった」と明らかにした。欧州理事会のアントニオ・コスタ議長もXへの投稿で、これまでのところサイバー攻撃を示す兆候はないと述べた。それでも、スペインのペドロ・サンチェス首相は、停電の原因についてあらゆる可能性があると強調し、「どの仮説も排除していない」と述べている。
エネルギー事業者による初期調査でサイバー攻撃の可能性が除外されたとしても、この事案は、サイバー攻撃が重要なエネルギーインフラにもたらす脅威が続いていることを浮き彫りにしている。
「非常に魅力的な標的」
サイバーセキュリティの専門家は長年、送電網や重要なエネルギーインフラシステムはサイバー攻撃に対して脆弱であり、悪意ある国家・非国家主体にしばしば標的とされると警告してきた。
例えば2015年、ウクライナではハッカーが地域のエネルギー企業のコンピューターシステムにマルウェアを感染させ、広範囲にわたる停電が発生した。ロシアによるものとされたこのサイバー攻撃は「同期され、組織的に実行」され、「被害ネットワークの広範な偵察」に続いて行われた可能性が高いと、侵入について共同で調査した米国とウクライナの当局者は述べている。
1月、世界経済フォーラムの『グローバル・サイバーセキュリティ・アウトルック2025』は、「現代のテクノロジーは大量のエネルギー消費に大きく依存しており、そのため送電網はサイバー犯罪者にとって非常に魅力的な標的となっている」と指摘した。
同報告書は、世界的な再生可能エネルギーシステムへの移行も新たな脆弱性を生み出していると述べており、この懸念は各国当局から広く表明されている。
近年、公共事業システムへのサイバー攻撃が増加している米国では、連邦捜査局(FBI)が2024年の報告書で警告し、「再生可能エネルギーの導入やクリーンエネルギー開発へのインセンティブにより、サイバー脅威を仕掛ける主体が妨害や悪用を通じて自らの利益を得るための新たな標的と機会が生まれている」と述べた。
一方、欧州連合(EU)は、域内共通の「備えのための連合」戦略の一環として、送電網やその他のエネルギーインフラシステムに関するサイバーセキュリティ規則を導入した。英国もまた、自国のエネルギー網がサイバー攻撃の標的になっていると警告している。
フォーラムは、世界的なサイバーセキュリティの課題にどう取り組んでいるのか?
サイバーセキュリティ・センターは、リーダーたちが集まり、進化するサイバーリスクとそのシステム全体への影響を理解するための、信頼できるプラットフォームを提供している。相互接続が進むデジタル世界において、理解と信頼の構築に取り組んでいる。
分野横断的な連携と知見の共有を可能にすることで、同センターはパートナーがサイバー・レジリエンスを強化し、集団的な対応を要する課題に取り組むのを支援している。
「基盤となる優先事項としてのセキュリティ」
専門家は、サイバー・レジリエンスを送電網やその他の公共事業システムのあらゆる側面に組み込む必要があると指摘する。
「こうした新たなエネルギーシステムは、セキュリティを基盤となる優先事項として設計することが不可欠だ」と、『グローバル・サイバーセキュリティ・アウトルック2025』は付け加えた。「そうしなければ、存亡に関わる危機に緊急に対処しようとする中で、この新たなエネルギーインフラの信頼性を損なう脆弱性を持ち込む恐れがあり、経済と社会に広範な影響を及ぼしかねない。」
官民のサイバー専門家は、異常または疑わしい通信がないかネットワーク活動を監視すること、ネットワークを最新の状態に保つこと、リスクの露出を抑えるためにサードパーティーのベンダーを慎重に検討すること、サイバー侵入を法執行機関に報告することなどが、サイバー・レジリエンスを高める重要な方策だと指摘する。
サプライチェーンの複雑化とサイバーリスク
サプライチェーンの複雑化が進み、サイバーセキュリティを取り巻く状況はさらに複雑になっている。実際、『グローバル・サイバーセキュリティ・アウトルック2025』は、「大規模組織の54%が、サードパーティーリスクの管理を大きな課題として挙げており、サプライチェーンのセキュリティが依然として最大の懸念事項となっている」と指摘した。
特に、サプライチェーン攻撃の件数と影響が顕在化するなか、エネルギー・公益事業業界は、より組織的なサイバー攻撃を受けており、その影響は広く報じられている。
さらに、テクノロジーの進化は電力業界を変革し、スマート化した送電網、再生可能エネルギーの統合、運用効率の向上をもたらした。しかし、こうした進歩によって電力サプライチェーンの複雑さが増し、とりわけ複雑なシステムをサイバー脅威から守るうえで、新たな課題が生じている。
国境を越えた電力システム間の相互依存が強まり、サイバー攻撃が高度化することで、危機によって機能が損なわれた際のガバナンスや対応の複雑さも増している。
送電網の安全確保
2018年、世界経済フォーラムは、世界の電力インフラのサイバー・レジリエンスを向上させるためのイニシアチブを立ち上げた。世界各地の主要エネルギー事業者との連携で設立されたこのイニシアチブは、業界のベストプラクティスを推進し、規制の調和を図っている。
「電力システムが急速なデジタル変革を遂げるなか、サイバーセキュリティとエネルギー情勢との重要な結びつきがますます明らかになっている」と、2023年のイニシアチブ報告書は指摘した。「電力分野のサイバー規制における世界的な相互運用性の必要性は、極めて重要になっている。」
2021年、同イニシアチブは欧州委員会(EC)のエネルギー総局と協力し、ECのサイバーセキュリティ指令に関する改善勧告を策定した。その数年後の2024年には、相互運用性と相互承認を促進するため、米国政府の国家サイバー長官室(ONDC)に助言を提供し、同室の「サイバーセキュリティ規制調和の概要」を支援した。この取り組みにより、重要インフラの一分野で試行する相互承認の枠組みについて、ONCDによる検討が前進した。
規制は重要な役割を果たすものの、複数の事業者や既存技術と新興技術の統合を伴う電力インフラの複雑さを考えれば、どの組織も単独では運営できないと専門家は指摘する。さらに、複雑なエネルギーのバリューチェーンでは、各企業が供給者であると同時に利用者でもある。したがって、すべての組織は、サイバーセキュリティを最優先事項とするだけでなく、具体的な取り組みとして示さなければならない。
危機の際には、孤立した取り組みではもはや安全を確保し、レジリエントなエコシステムを実現するには不十分であることがいっそう明らかになるため、これは特に重要だ。




