この月次まとめでは、過去1か月間の主要なサイバーセキュリティの記事をお届けします。
サイバーセキュリティの主なニュース:AIにより偽のメールが正規のものに見えるようになる。米国と英国の水道会社がランサムウェアの標的となる。組織はデータ保護への投資を増やすものの、2024年の復旧は進まない。そして、フォーラムは次の報告書を公表する:グローバル・サイバーセキュリティ・アウトルック2024。
1. AIにより偽のメールが本物に見えるようになると、英国のサイバー機関が警告
人工知能(AI)により、素人のサイバー詐欺師でも、本物に見える偽のメールを使ったフィッシング攻撃を容易に実行できるようになると、英国国家サイバーセキュリティセンター(NCSC)は指摘しています。
NCSCの最新の評価は、GCHQ(政府通信本部)の一部であるNCSCによるもので、生成AIが、簡単なプロンプトからコンテンツを作成するChatGPTのようなオープンソースのチャットボットシステムを通じて、一般に広く利用可能になったと指摘しています。
その結果、文法や綴りの誤りといった見破る手がかりのない、ますます説得力を増す偽のメールが生まれており、受信者にアカウントのパスワードや個人情報を開示させるフィッシングメッセージも含まれています。
「2025年までに、生成AIと大規模言語モデルにより、サイバーセキュリティに関する知識の有無にかかわらず、誰もがメールやパスワード再設定の要求が本物かどうかを判断すること、またフィッシング、なりすまし、ソーシャルエンジニアリングの試みを見分けることが難しくなる」と、同機関は述べています。
さらに、AIにより、素人のサイバー犯罪者やハッカーが被害者を標的にし、機密情報にアクセスしたり、システムを麻痺させたりすることが容易になるため、ランサムウェア攻撃も増加すると予想されると付け加えています。

2. 米国と英国の主要な水道会社へのランサムウェア攻撃
米国と英国の二つの主要な水道事業者が、別々のランサムウェア攻撃の標的となり、データ漏えいの可能性が生じています。、Security Weekの報道による。
水道分野で世界最大級の民間企業の一つである米国企業ヴェオリアは、バックエンドシステムやサーバーに影響を及ぼすランサムウェア攻撃を受けたと発表しました。このサイバー攻撃は同社の自治体向け水道部門を標的とし、オンライン料金支払いシステムに障害を生じさせました。
「限られた数の個人」の個人情報が流出した可能性がありますが、上水または下水処理業務に影響があったことを示す証拠はないと同社は述べています。
英国では、ブラック・バスタ(Black Basta)ランサムウェアグループがサザン・ウォーターへの攻撃の犯行声明を出しています。同グループは、個人情報や企業文書を含む750GBのファイルを盗んだと主張しており、身代金が支払われなければ公開すると脅迫しています。
同水道事業者は調査を開始したものの、現時点では攻撃の証拠は見つかっていないとしています。
「当社のサービスは影響を受けておらず、通常どおり稼働しています」と同社は述べています。
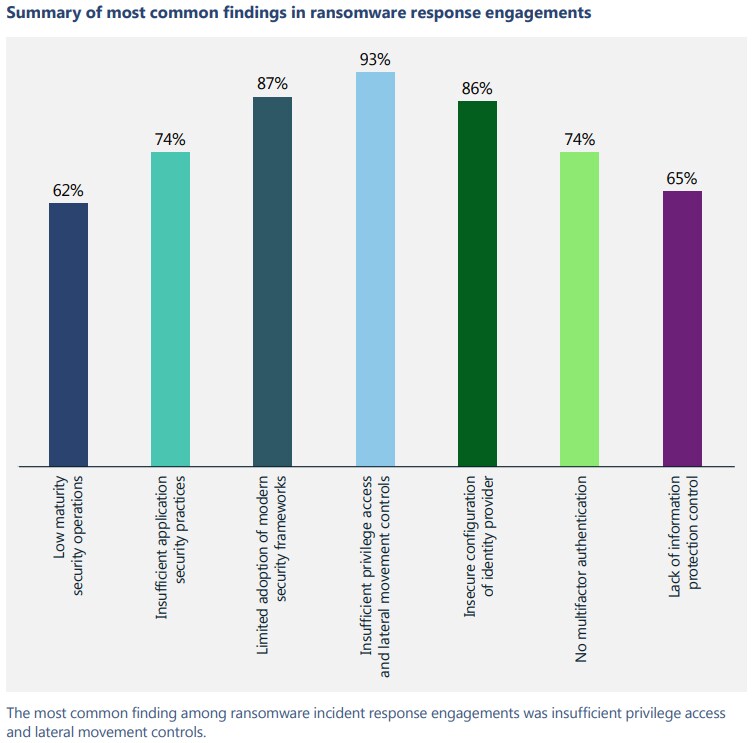
マイクロソフトの「Digital Defence Report 2022」によると、脆弱な ID 管理、効果の低いセキュリティ運用、限定的なデータ保護が、このような攻撃に対する最も一般的な脆弱性です。
3. ニュース速報:今月の主要なサイバーセキュリティ記事
組織はデータ保護への投資を増やすものの、2024年の復旧は進まないとVeeam Softwareの調査で示されています。データ保護予算は、ランサムウェアやサイバー攻撃の脅威が続く中、2024年に6.6%増加する見込みです。
英国のウスター大学は、需要の高さを受け、サイバーセキュリティの学位課程を予定より1年早く開講します。学生がサイバーセキュリティの課題に対処するためのスキルを身につけることを目的としており、BBCが報じています。
インドの有力オンラインゲームプラットフォーム2社(–Teenpatti.com と Mpl.live–のデータが販売に出されており、「roshtosh」と呼ばれるサイバー犯罪者によるもので、The Cyber Expressニュースサイトによると、オンラインゲームサイトの利用者情報に懸念が高まっています。
フォーラムは世界のサイバーセキュリティの課題にどう取り組んでいるか?
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル社会において、理解と信頼の構築に注力しています。
セクターを超えた協働と知見の共有を可能にすることで、同センターはパートナーのサイバーレジリエンス強化と、集団的な対応を要する課題への取り組みを支援しています。
ロシアのサイバー犯罪者が、オーストラリアの医療保険会社Medibankへのハッキングに関与したとして制裁を受けました。この攻撃について、同国の内務大臣クレア・オニールは「わが国が経験した中で最も壊滅的なサイバー攻撃」と述べています。数百万人のオーストラリア人に関する機密文書がオンラインに掲載され、中絶記録も含まれていました。
米国証券取引委員会は、Xの– 旧Twitter –アカウントの重要なセキュリティ機能が6か月間無効になっていたことを確認しました。その間にハッカーがビットコインに関する偽の投稿を行い、その結果、同通貨の価値が一時的に急騰しました。

4. アジェンダにおけるサイバーセキュリティの詳細
1月上旬、世界経済フォーラムは『グローバル・サイバーセキュリティ・アウトルック2024』を公表しました。同報告書は、今後1年間に経済や社会に影響を与えるサイバーセキュリティの動向を検証しています。グローバル・サイバーセキュリティ・アウトルック2024。同報告書とサイバーセキュリティの現状は、スイス・ダボスで開催されたフォーラムの2024年年次総会の主要な議題の一つでした。公共部門と民間部門の専門家が集まり、サイバー格差、サイバー人材不足、そして戦略的な要請としてのサイバーの役割の高まりなどについて議論しました。
量子コンピューティングが金融分野にもたらす可能性を活かすため、量子耐性のある移行に向けた国際的な規制アプローチの指針となり得る四つの原則。
サイバー犯罪というグローバルな課題には、同様にグローバルな対応が求められます。サイバー空間における善悪の戦いにおいて、防御側が能力を高め勝利するための方法。
現在、世界では約400万人のサイバーセキュリティ人材が不足しています。サイバーセキュリティでのキャリアを考えていますか?もしそうであれば、知っておくべきプログラムはこちらです。




