現代社会で最も厄介な問題の一つは、オンラインのログイン情報をすべて覚えておくことです。「パスワードをお忘れですか」ボタンを何度も押した末に、私たちは多くの異なるウェブサイトで、安全でないログイン情報を使い回しがちです。これはセキュリティ上のリスクを生みます。ハッカーがパスワードの一つを推測できれば、あらゆる情報にアクセスできてしまうからです。
パスワードは安全ではない
SplashDataは毎年、盗まれて公開されたパスワードのうち、最もよく使われているものの一覧を作成しています。同社によると、これらのパスワードの大半は北米と西ヨーロッパで使われていました。
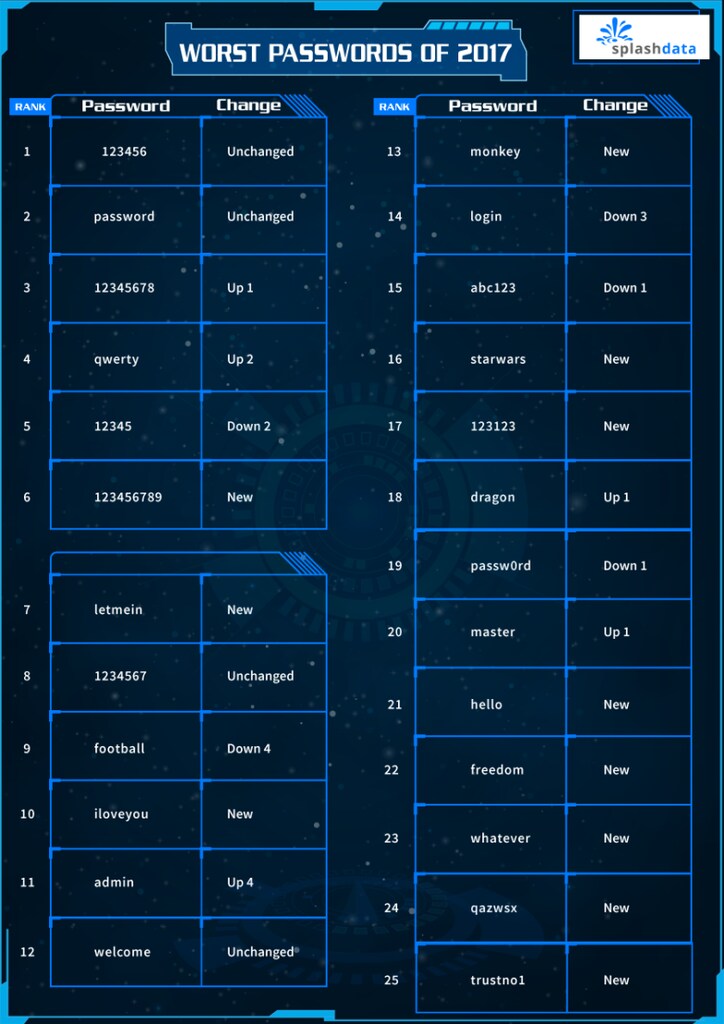
最もよく使われている「123456」と「password」は、昨年のランキングから変わっていません。新たにランクインしたのは「letmein」「whatever」、そして興味深いことに「starwars」です。しかし、専門家は、ログインに文化的な引用を使うのは悪い考えだと警告しています。
SplashDataのCEO、モーガン・スレイン氏は次のように説明します。「残念ながら、最新作が『スター・ウォーズ』シリーズに素晴らしい作品を加えるとしても、『starwars』は危険なパスワードです。多くの人が覚えやすい言葉を使っていると知っているハッカーは、ポップカルチャーやスポーツでよく使われる言葉を利用して、オンラインアカウントに侵入しています。」
世界規模のリスク
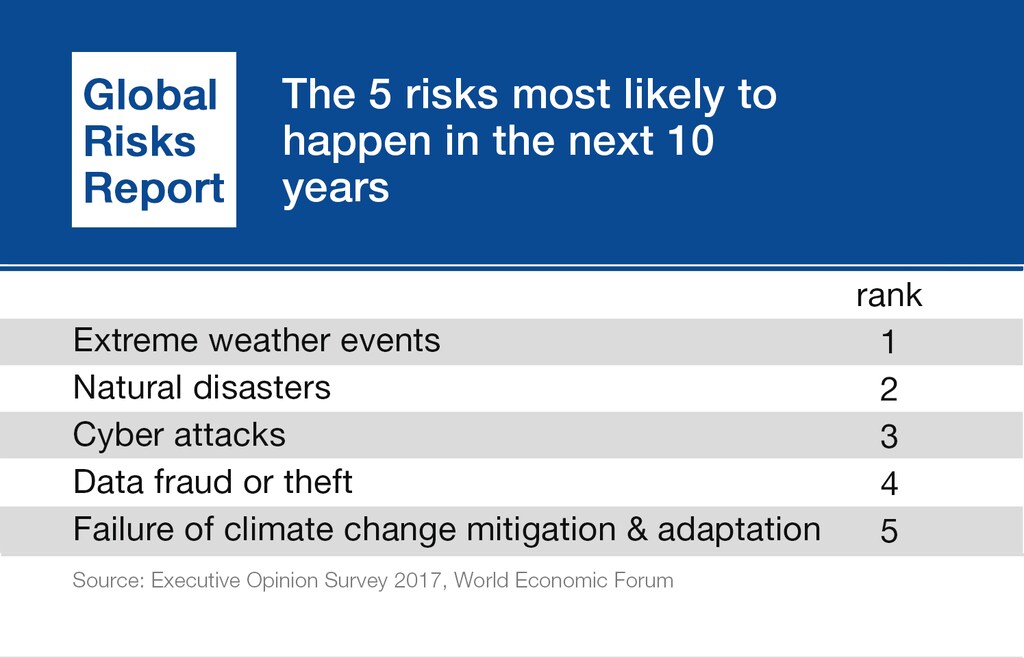
このように脆弱なパスワードを使うリスクを軽く見てはなりません。世界経済フォーラムはサイバー攻撃を現代における喫緊の脅威の第3位に挙げています。
ハッカーに盗まれるものは何もないと思っている人は多いかもしれませんが、プライバシーが侵害されれば深刻な結果を招くおそれがあります。個人情報が盗まれてなりすましに悪用されたり、医療記録や個人写真を使って脅迫されたりする可能性があります。
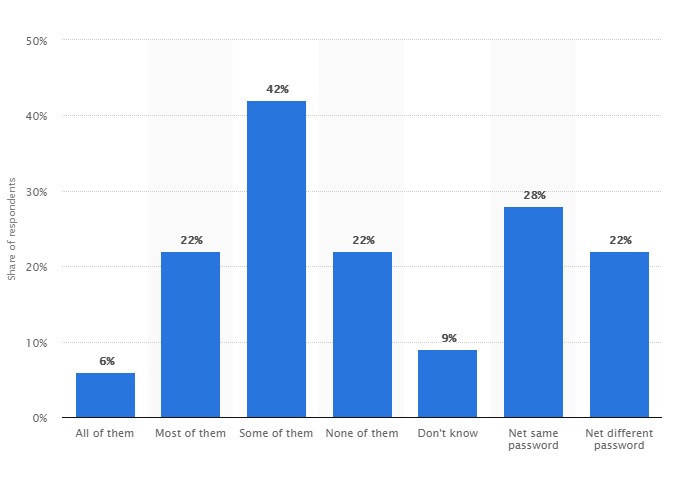
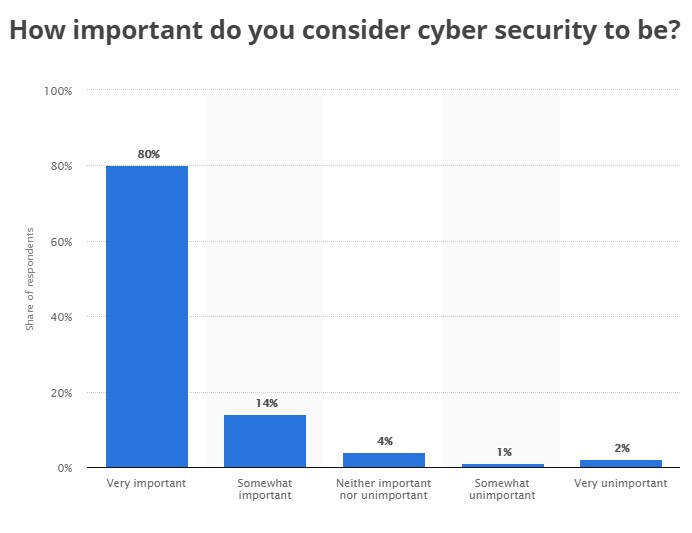
この2つのグラフは、サイバーセキュリティが重要だと考えていても、複数のログインに同じパスワードを使い回している人がいることを示しています。
あなたはいくつのアカウントで同じパスワードを使っていますか?
個人の安全に関わるリスクを認識すれば、将来の攻撃から身を守り始めることができます。カーネギーメロン大学コンピューターサイエンス学部の助教、ジーン・ヤン氏は、世界経済フォーラム年次総会 2018で講演し、消費者にできることを説明しました。
「ソフトウェアの安全性を確保するには、消費者がそれを求め、適切なセキュリティ習慣を実践しなければなりません。」
安全なパスワードを作ることは、そうした習慣を身につけ、将来の攻撃を防ぐための第一歩です。解読されにくいパスワードは長くし、大文字と小文字を使い、記号と数字を含める必要があります。ペットの名前や誕生日など、自分に関係する情報をパスワードに含めてはいけません。また、単語ではなくフレーズを使うようにしましょう。
パスワード自体に加え、情報を安全に保管するためにインストールできる拡張機能もあります。また、可能な限り二要素認証を有効にするとよいでしょう。




