オンライン上の脅威が増大する中、サイバーセキュリティは単なる技術的な問題ではなく、戦略、文化、協力の問題として捉える必要があります。
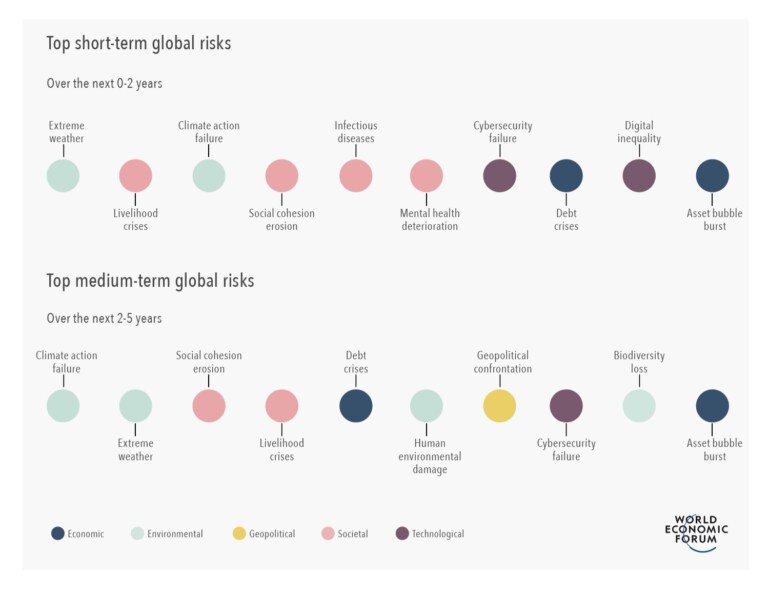
世界経済フォーラムの「グローバルリスク報告書2022」によれば、サイバーセキュリティの欠如は、依然として世界にとって短期・中期的に重大な脅威であり続けています。
組織の上級経営陣が、組織内にサイバーレジリエンスを根付かせるために優先すべき事項は以下の5つです。
長らく、サイバーセキュリティはITの問題とみなされ、技術の専門家に任せきりにされてきました。しかし、脅威が高まる中、それは単なる技術的な問題ではなく、戦略、文化、協力の問題として捉える必要があります。これには、企業のリーダーが、企業内のサイバーリスク管理に率先して取り組むことが求められます。それにより、個人、組織、国家がますます依存するデジタル経済が守られるのです。実際、サイバーおよびその他のテクノロジー課題に対する効果的なリーダーシップは、時間の経過とともにますます重要になるでしょう。
特に重要なのは、変化のスピードが加速しており、とりわけデジタル分野でそれが顕著だからです。デジタル化の進展を示す兆候はあらゆるところに見られます。DataReportalという調査会社によれば、世界で50億人を超える人々がインターネットを利用しており、これは世界人口の63%以上がすでにオンラインであることを意味します。また、デジタル化は企業の変革にも不可欠なものとなっています。Statistaという別の調査会社によれば、デジタル変革への世界の支出は2025年に2.8兆ドルに達する見込みです。
こうした傾向の中で、さらに不吉な傾向も潜んでいます。悪意のある主体が、個人や組織の脆弱性を積極的に突こうとしているのです。サイバー空間の性質は、いくつかの理由から犯罪者にとって有利に働いています。
第一に、参入障壁が低いことです。わずか10ドルで、誰でもダークウェブから単純な攻撃を購入できます。高度な攻撃ですら数百ドル程度で入手可能です(いわゆる「サービスとしてのサイバー犯罪」)。
第二に、訴追のリスクが比較的低いことです。被害者と加害者が同じ司法管轄内にいる物理的犯罪とは異なり、サイバー犯罪では、ある国を拠点とする犯罪者が別の国の組織に攻撃を仕掛け、その収益が第三国に移される可能性があります。このため訴追は困難です(また、ひいては、民間部門と法執行機関の連携を、あらゆる場所で強化することがますます重要になります)。
第三に、見返りが魅力的であることです。SophosというITセキュリティ企業によれば、ランサムウェアの被害を受けた組織の平均身代金支払額は約23万4,000ドルに上り、その支払いには追跡が困難な暗号資産が使われる可能性があります。
これらの問題は新しいものではありません。サイバー犯罪は数十年前から存在しています。しかし、技術の進歩とともに、その脅威はますます深刻になっています。2017年に米国国家安全保障局が開発した「EternalBlue」エクスプロイトが流出し、英国の国民保健サービスを襲った「WannaCry」ランサムウェア攻撃や、ウクライナなどの複数の組織に被害をもたらした「NotPetya」サイバー攻撃につながったことで、サイバーセキュリティが世界の企業リーダーにとって最優先の関心事となる分岐点を迎えたと言えるでしょう。当然のことながら、世界経済フォーラムの「グローバルリスク報告書2018」では、「サイバー攻撃」と「データの不正利用または窃盗」が発生可能性の高い上位5つのリスクに含まれていました。
「質の高い人材が不足している中、上級経営陣は、組織内の既存の人材の採用と育成に投資する必要がある」 - アクシャイ・ジョシ
この問題は、自然に解決するものではありません。それどころか、過去数年間のサイバー攻撃の頻度と深刻度の高まりにより、サイバー脅威に対するリーダーの認識は変化してきました。フォーラムの「グローバルリスク報告書2022」によれば、「サイバーセキュリティの欠如」は、依然として世界にとって短期・中期的に重大な脅威であり続けています。回答者に長期的な兆候について尋ねると、サイバーセキュリティは順位を下げる傾向が見られます。これは、脅威が自然に消えつつあるというよりも、リスク認識に死角があることを示唆しています。
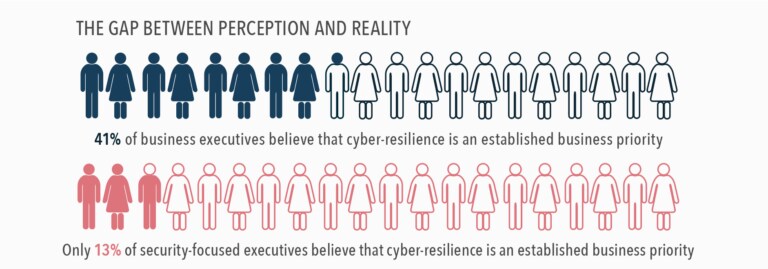
サイバー分野におけるリスク認識のギャップは、確かに存在します。フォーラムの「グローバルサイバーセキュリティ見通し2022」報告書によれば、サイバーリーダーの85%が、サイバーレジリエンスは組織にとって事業上の優先事項であることに同意している一方で、他の多くのリスクと比較してサイバーリスクに優先順位を付ける際に、意思決定者の支持を得ることは依然として大きな課題です。さらに、サイバーレジリエンスに関して、調査対象の企業幹部の92%が、これが全社的なリスク管理戦略に組み込まれていると感じている一方で、同意したサイバーリーダーは55%にとどまりました。
サイバーレジリエンスの高い組織を構築するためには、このギャップを埋める必要があります。これには、CEO、取締役会、およびその他のCスイートの幹部の間で考え方を転換することが求められます。サイバー攻撃に関しては、「もしも」の問題ではなく、「いつ」の問題です。したがって、サイバーリスクへの注目からサイバーレジリエンスの構築へと移行しなければなりません。結局のところ、サイバー攻撃が避けられない環境においては、それに備えることが極めて重要であると同時に、攻撃への対応と攻撃からの回復の仕組みを制度化することも同様に重要です。
組織の上級経営陣が、組織内にサイバーレジリエンスを根付かせるために優先すべき事項は以下の5つです。
サイバーセキュリティを戦略的な事業上の優先事項として認識する
アジアに本社を置く大手産業コングロマリットの上級幹部は、年間約10件の企業買収を行っており、サイバーセキュリティチームは、買収対象組織のデューデリジェンスを最後に行うチームであり、そもそも行われない場合もあると報告しています。その結果、買収企業が買収先の企業を親会社に統合しようとする際に、対処すべき多くの脆弱性を抱えたままになる可能性があり、しばしば多大な不要なコストが発生します。
投資家にも同様の状況が見られます。投資家は、投資を行う前にサイバーセキュリティのデューデリジェンスを実施することがほとんどありません。2019年、フォーラムはこの問題への対処を目指し、報告書「責任ある安全なイノベーションの促進:投資家のための原則とガイダンス」を発表しました。この教訓は、サイバーリスクは事業リスクであり、理解、優先順位付けがなされ、主要な戦略的および運用上の意思決定に組み込まれる必要があるということです。
サイバーセキュリティのガバナンスを取締役会の責務とする
ほとんどの組織では、最高情報セキュリティ責任者(CISO)がサイバーセキュリティの責任を担っています。しかし、ほとんどの戦略的課題と同様に、取締役会および組織内の上級経営陣が方向性を示し、サイバーリスクを管理する仕組みを整備し、企業のサイバーレジリエンスに対する説明責任を担う必要があります。
昨年、フォーラムは、全米コーポレート・ディレクター協会、インターネット・セキュリティ・アライアンス、PwC、そしてそのグローバルパートナーと協力し、取締役が組織の現在のサイバーセキュリティの状況を把握し、監督機能を行使し、将来の目標を設定するための6つの合意原則を策定しました。
さらに、米国証券取引委員会は最近、新たな規則を提案しました。この規則は、取締役会および経営陣のレベルでの企業のサイバーセキュリティガバナンスの開示を求めるものです。規則が最終決定されれば、取締役会がサイバーリスク管理を効果的に監督する役割が明確になり、サイバーリスクが全体的な事業戦略に引き続き組み込まれることが確保されます。
サイバーレジリエンスの文化を醸成する
効果的なサイバーリスク管理には、技術、プロセス、人材という3つの主要な要素への対応が必要です。最後の要素は、間違いなく連鎖の中で最も脆弱な部分です。Cybintというサイバーセキュリティ教育・研修企業によれば、サイバーセキュリティの侵害の95%は人的ミスに起因しています。当然ながら、従業員が、組織のサイバーレジリエンスにつながる行動を理解し、体現できるよう権限を与えることが極めて重要です。
文化を変革するためには、上級経営陣が方向性を示し、組織のあらゆるレベルでサイバーレジリエンスに対する説明責任を促進する仕組みを導入しなければなりません。サイバーレジリエンスの戦略、実践、知識について開かれた姿勢でコミュニケーションを図ることは、従業員の間に当事者意識を醸成するのに役立ちます。
最後に、サイバーレジリエンスの概念と最善の実践について従業員の意識を高めるための継続的な研修の重要性は、いくら強調してもしすぎることはありません。
質の高いサイバーセキュリティ人材を育成する
世界的に、サイバーセキュリティ人材は深刻な不足に陥っています。(ISC)2の「2021年サイバーセキュリティ人材調査」によれば、依然として270万人以上の人材ギャップがあり、組織の重要な資産を効果的に守るためには、人材を65%増やす必要があります。
組織がサイバー攻撃への対応および回復に必要なスキルを備えているかを尋ねられた際、フォーラムの「グローバルサイバーセキュリティ見通し2022」の回答者の半数が、チーム内のスキル不足により対応が困難であると答えました。従業員数が5,000人から50,000人の企業のうち、「今日必要とされる人材とスキル[を持っている]」と答えた企業は4分の1未満でした。
質の高い人材が不足している中、上級経営陣は、組織内の既存の人材の採用と育成に投資する必要があります。求職者優位の市場においては、米国の作家ダニエル・ピンクが「内発的および外発的なモチベーションの要因」と呼ぶものを組み合わせた適切な労働条件が、従業員の満足度と定着率を確保するために不可欠です。
既存の人材がサイバーセキュリティを職業として転身できる道筋を提供する革新的な解決策を考案することも必要です。これを支援するため、Salesforce、Fortinet、Global Cyber Alliance、そして世界経済フォーラムは、「サイバーセキュリティ学習ハブ」を立ち上げました。これは、人々が求められる職種に就くための道筋となる、無料でキャリア志向のモジュールを提供しています。
官民連携を促進する
サイバー犯罪は事業であり、サイバー犯罪者は攻撃手法やツールに関する情報を共有して協力しています。サイバー脅威に先んじるためには、より広いエコシステムにおける官民の関係者間で、さらなる協力が必要です。
パートナーシップの価値は実証されています。「グローバルサイバーセキュリティ見通し2022」報告書では、回答者の90%以上が、外部の情報共有グループやパートナーから実行可能な知見を得たと主張しています。注目すべきことに、回答者の85%は、サイバー犯罪への処罰が強化されるのであれば、より透明性を高め、法執行機関に協力することも厭わないと同意しています。
しかし、協力には大きな障壁もあります。例えば、規制上の制約や法的な境界が、情報共有を妨げることがしばしばあります。上級リーダーは、サイバーセキュリティの問題における協力を推進し、業界関係者、各国のサイバー機関、法執行機関との間、およびそれらの間での情報交換を制限する組織的な障壁に対処しなければなりません。こうしたパートナーシップは、事前の備えを強化するだけでなく、より広いエコシステムからの支援が状況を一変させうる危機に直面した際にも役立ちます。
これらすべてにより、サイバーセキュリティは単なる技術的な問題ではなく、戦略、文化、協力の問題となります。
21世紀の主要企業は、サイバーセキュリティだけでなく、サイバーレジリエンスも優先できる適切なリーダーシップを備えた企業となるでしょう。
アップロード担当者への注意:ソーシャルメディアへの投稿には #CybersecurityAwarenessMonth を、Twitterには @WEFCybersec を追加してください。




