• 米国の大手パイプライン事業者に対する最近のランサムウェア攻撃は、重要インフラの脆弱性を浮き彫りにした。
• エネルギー業界は、政府がサイバーセキュリティを規制するのを待つことはできない。
• エネルギー業界は、頻繁で高度なサイバー攻撃を新たな常態として備えなければならない。
強固なサイバーセキュリティには、協調的なアプローチが不可欠である。石油・ガス分野では、サプライチェーンが相互に接続され、相互に依存しているため、業界全体としてサイバーセキュリティの成熟度を高めることが重要である。
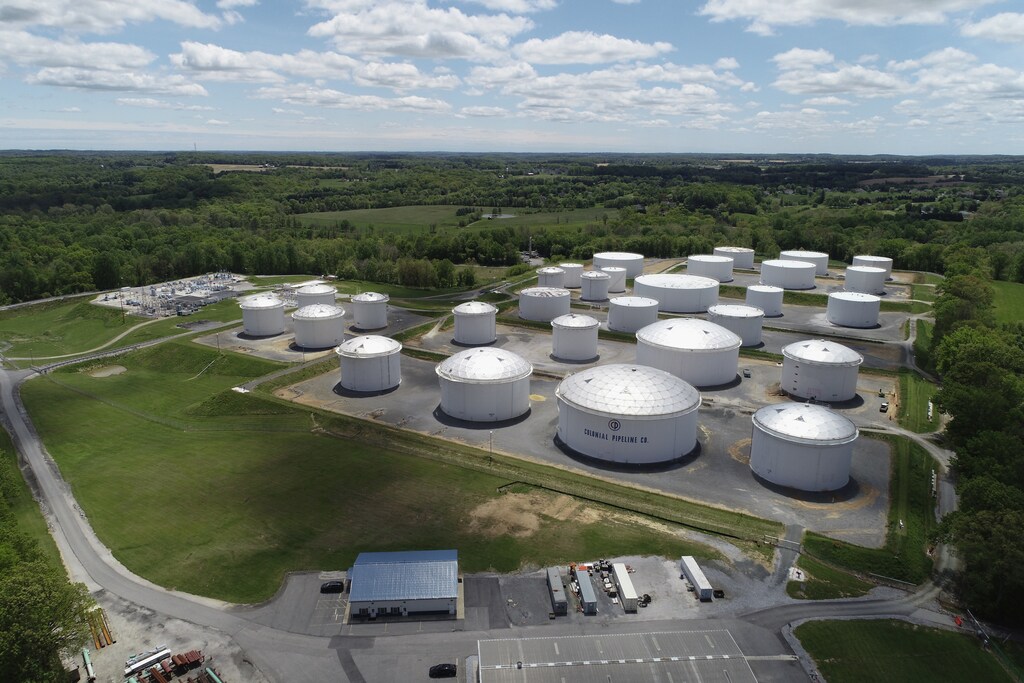
米国東部へ輸送燃料の約半分を運ぶ役割を担う、大手パイプライン事業者・運営者のコロニアル・パイプラインを襲った最近のランサムウェア攻撃は、重要インフラがサイバーリスクに対して脆弱であることを示す衝撃的な教訓となるはずである。信頼性の高いエネルギーサプライチェーンは、今も将来も、サイバーセキュリティを確実に講じられるかどうかにかかっている。
好むと好まざるにかかわらず、政府と企業は、継続的に深刻化する脅威の状況に適応しなければならない。政府がサイバー攻撃の地政学的課題に取り組む中、多くの政府が新たな規制を検討し、政府と民間セクターの協力を拡大し、重要インフラの技術的保護を強化すると予想される。しかし石油・ガス業界の経営陣は、広範かつ複雑な組織全体でサイバーリスクを低減するという困難な課題を進めるにあたり、政府の対応を待つことはできない。
市場からの強い圧力が、石油・ガス分野におけるデジタル革命を引き続き推進している。COVID-19の大流行により、効率を最大化し排出を最小化する、デジタル化されたネットワーク型システムの波に加え、リモートワークの急増も起きた。デジタル資産の明確な競争優位性により、デジタル革命は今後も続くだろう。石油・ガス分野にとって重要な産業プロセスの多くが、ネットワーク化されデジタル制御された機器に依存するようになるだろう。しかし、デジタル化された機器の性質そのものが、サイバーリスクの増大をもたらす。石油・ガスインフラの効率的な稼働やリモート操作を支えるツールは、サイバー攻撃の潜在的な侵入口でもある。
デジタル化された機器によって攻撃対象領域が拡大・変化したことも一因となり、攻撃の頻度と巧妙さは上昇を続けており、その焦点も移行している。かつての攻撃は情報技術(IT)に集中していたが、現在は運用技術(OT)への攻撃が一般的になっている。
この脅威環境は、石油・ガスインフラにとっての新たな常態である。攻撃者が金銭的利益を動機とする犯罪者であれ、地政学的目的を持つ国家主体であれ、デジタル化された石油・ガスインフラは魅力的な標的となる。取締役会のメンバーおよび、その責任を負う情報セキュリティ責任者は、頻繁で高度な攻撃が継続的な業務リスクとなることに備えるべきである。
石油・ガス業界が直面するリスクや動向を十分に理解している業界のリーダーであっても、強固なサイバーセキュリティを構築することは困難な課題となり得る。
世界経済フォーラムのホワイトペーパー『石油・ガス業界のサイバーレジリエンス:取締役会および企業役員向けプレイブック』は、石油・ガス業界のリーダーがサイバーリスクに対処し、組織内で主要な提言を実施するとともに、エネルギー・エコシステム全体で基準を推進するための、重要インフラを守る新たな設計図を提供する。この新しいプレイブックは、世界経済フォーラムの石油・ガス業界パートナーのコミュニティ(シーメンス・エナジーやサウジアラムコを含む)による議論と協働の成果であり、石油・ガス業界のリーダーがサイバーリスクに対処し、組織内で主要な提言を実施するとともに、エネルギー・エコシステム全体で基準として推進するためのガイドを生み出すきっかけとなった。
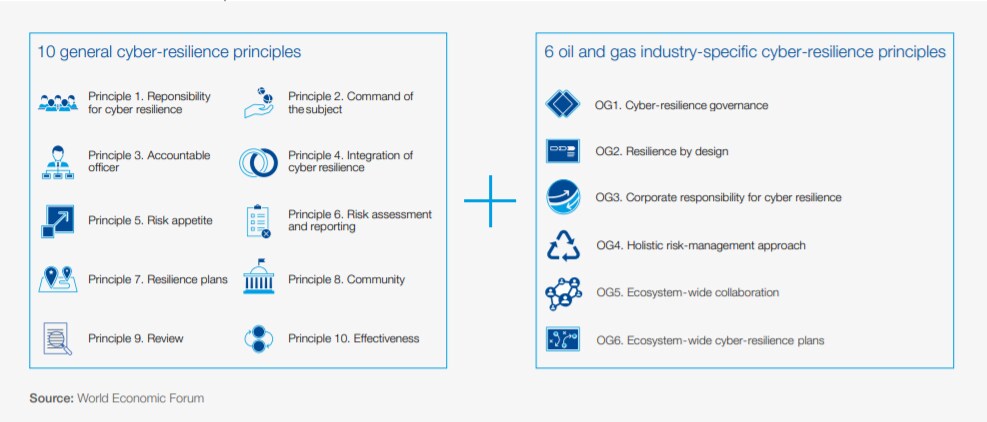
世界経済フォーラムのワーキンググループは、各自の経験を持ち寄り、石油・ガス企業の取締役会がサイバーリスクを統治し、組織のサイバーレジリエンスを強化できるよう、業界特有の6つの原則をまとめた。
1. サイバーレジリエンスのガバナンス
サイバーセキュリティの取り組みは、組織全体での幅広い参加に依存している。取り組みを整合させ、明確な責任を定めることが成功の基本となる。
2. 設計段階からのレジリエンス
サイバーセキュリティを設計上のパラメータとして、また企業文化の一部として組み入れることは、成果の向上につながる。
3. レジリエンスに対する企業の責任
高度で頻繁な脅威が今後も継続または深刻化する可能性があることを認識し、組織はサイバーリスクを検証し、その管理に責任を負うべきである。
4. 包括的なリスク管理アプローチ
他のリスクと同様に、サイバーリスクの管理には、権限、資金、リソース、そして責任が必要である。石油・ガス分野では、バリューチェーンのすべての部分におけるリスクを発見し緩和することが特に重要であり、一つの弱い環によって生産が停止することのないようにしなければならない。
5. エコシステム全体での協調
防御上の弱点は組織の外部にあることもある。サイバー脅威の情報、ベストプラクティスを意図的に共有し、業界全体でサイバーセキュリティの成熟度を向上させることは、業界全体の安定に寄与する。
6. エコシステム全体のサイバーレジリエンス計画
サイバー攻撃が今後も発生し続けることを認識し、レジリエンス計画を策定することは、全面的または部分的に成功した攻撃による被害の軽減に役立つ。サイバーセキュリティ演習により、防御側は、他の業界パートナーとの連携方法を含め、防御を検証し改善することができる。
取締役会のメンバーおよび企業役員がこれらの原則を実践する姿を描けるよう、本プレイブックはベストプラクティスの具体例を実施戦略とともに示している。これらの原則の採用は、今後数十年にわたり安全で手頃な価格かつ低炭素のエネルギーを供給し続けるという業界の取り組みを支えるものである。
世界経済フォーラムはサイバーセキュリティに関して何を行っているか
サイバーセキュリティセンターは、リーダーが一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供している。同センターは、ますます相互接続が進むデジタル世界における理解と信頼の構築に注力している。
同センターは、分野横断的な協力と洞察の共有を可能にすることで、パートナーのサイバーレジリエンス強化や、集団的な対応を必要とする課題への取り組みを支援している。
私たちが共に取り組んでこそ、継続するサイバー脅威から共有の未来を守る、安定的で効率的かつ信頼性の高い石油・ガス・エコシステムを構築できる。