私たちのデータ基盤は極めて脆弱である。最近のサイバーセキュリティ事件は、サードパーティ製アプリケーションの開発者による大量のデータアクセスの不適切な取り扱いによって生じる脆弱性を浮き彫りにした。
ビッグデータの時代において、セキュリティをめぐる議論は最高レベルに達している。10月には、Appleのティム・クックCEOが、国際データ保護・プライバシーコミッショナー会議で、「セキュリティは信頼の基盤である」と述べた。信頼を再構築するためには、世界の主要企業は、世界のデータの大部分を収集、保管、共有しているため、第三者にデータを開放する際にセキュリティを優先すべきである。
収集した企業だけがこれらのデータすべてにアクセスできるのであれば、話は別である。しかし、発生するデータの複雑なやり取りは、新たなセキュリティ上の課題を数多くもたらしている。多くのインターネットプラットフォームは、サードパーティが開発したアプリケーションがプラットフォームと通信し、個人識別情報を含むユーザー情報を取得できるようにするアプリケーションプログラミングインターフェース(API)を提供することで、機能性と利便性を高めている。APIは、サービスとしてのソフトウェア(SaaS)、ビッグデータ、機械学習、人工知能など、重要な新興技術分野の結節点となっている。
世界中の開発者にAPIを公開することで、テクノロジー企業は、自社プラットフォームに新たな機能をもたらす多様なアプリの開発を促してきた。同時に、開発者はAPIを通じて、新たな価値の創出に活用できるユーザー関連データにアクセスできるようになる。しかし、適切に管理されなければ、こうしたやり取りは脆弱性となり、データ漏えいを引き起こす。
今日、世界のデータの90%が過去2年間に作成されていることを踏まえると、テクノロジー企業が膨大な量のデータを蓄積していることは明らかである。そのほとんどはユーザーに関連するものである。2018年10月時点で、42億人がオンラインであり、これは世界人口の半数をはるかに超える。そのオンラインコミュニティのうち、34億人がアクティブなソーシャルメディアユーザーである。インターネットユーザー数は継続的に増加しているだけでなく、オンラインで過ごす時間も増加している。要するに、私たち全員が作成・共有するデータ量は急増している。
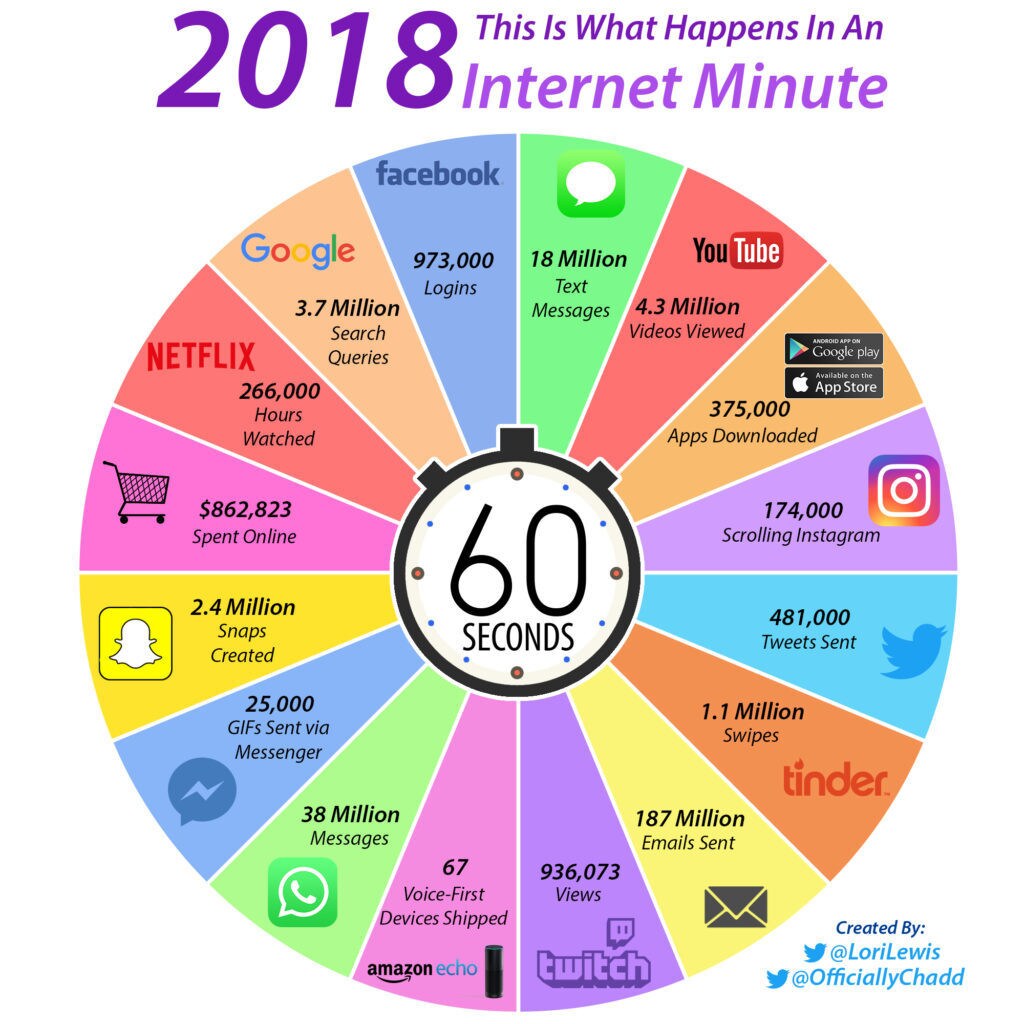
1分ごとに、人々は1億8,700万通のメールを送信し、37万5,000件のアプリをダウンロードし、48万1,000回ツイートし、4万6,740枚のInstagram写真を投稿し、370万回のGoogle検索を行っている。これはほんの一例に過ぎない。これらの数字は、データの移動を必要とする膨大な量の活動が行われていることを示している。その結果、テクノロジー企業が保管するデータ量はエクサバイト単位に達している。
近年、サードパーティによるデータアクセスおよび不適切な管理に関連するサイバーセキュリティ事件の件数は増加している。世界中で、数億人もの市民がハッキングによって情報を暴露されている。サイバー犯罪やデータ侵害は、一国や一地域にとどまらない問題である。こうした侵害はすべて、デジタルプラットフォームに対する消費者の信頼に悪影響を及ぼしている。この増加傾向に効果的に対処し、変革を実行するためには、世界のテクノロジー企業のリーダーと政府関係者が、セキュリティを確保し、技術への信頼を築くために、データの共有方法について明確なガイドラインに合意する必要がある。
技術プラットフォームへの信頼をどのように再構築できるか。
以下にいくつかの提案を示す。
1. セキュリティを優先する
組織がセキュリティを優先事項として再設定し、新たなサイバーリスクに備えることは、極めて急務である。多くの組織が縦割りで活動しているにもかかわらず、データ共有と保管におけるセキュリティに関する基準とガイドラインの策定には、官民の協力が必要である。第四次産業革命の時代における信頼は、データセキュリティとユーザープライバシーを最優先することによってのみ回復できる。
2. 官民協力
サイバー犯罪は巨大なビジネスであり、絶えず拡大している。サイバー犯罪の世界的コストは、Juniper Researchによると、2019年までに2兆ドルに達する見込みである。これに対抗するには、官民が�密に連携したパートナーシップが不可欠である。法執行機関と民間のサービスプロバイダーとの直接的な協力は、サイバー空間のセキュリティを強化するだろう。
サイバー犯罪者はダークネット上で緊密に協力しているが、法執行機関が国境を越えて、またサービスプロバイダーと連携する上で、多くの障壁が存在する。各国政府は、情報交換のプロセスを改善するため、地域レベルでの協力に重点を置くべきである。これにより、インシデントへの対応が迅速かつ効率的になるだろう。現在、越境捜査における法執行機関間の協力は困難である。この課題は解決されなければならない。
3. APIの導入ガイドライン
最大のAPIディレクトリであるProgrammableWebには、2万件を超えるAPIが掲載されている。APIの利用は拡大しており、企業がより動的なアプリケーションを構築することを可能にしている。APIは数千の可能な接続とデータストリームに対応している。しかし、セキュリティを無視して開発された場合、企業や顧客のデータが露出する巨大なリスクを伴う。
現在、ほとんどの開発者は、セキュリティよりも機能性や俊敏性といった要素に重点を置いている。しかし、近年の侵害事例が示すように、企業はAPIの導入によってセキュリティ上の問題が生じないよう保証するガイドラインを必要としている。APIの導入ガイドラインには、セキュリティ・バイ・デザインの原則を組み込み、アクセス保護と制御を優先し、認証と認可のために実績のあるセキュリティ標準を活用すべきである。
社会として、私たちは技術の悪用を完全に避けることはできない。しかし、顧客データへのアクセスを困難にし、防止することは企業の責務である。サードパーティが開発したアプリに対するより厳格な管理と、企業のAPIへのアクセス権を持つ者のより良い監督を導入することで、こうした悪用を防止できる可能性がある。


