企業の取締役会の83%がサイバーリスクへの理解が深まったと述べている一方で、変化し続けるサイバー脅威に対応しきれていない組織も多く見られます。
事業のリーダーは、サイバーリスクの経済的な要因と影響を理解し、サイバー・レジリエンスの高い組織を効果的に監督する必要があります。
セキュリティ態勢の大幅な改善と、リスクにさらされる記録数の削減により、損失を60%、事象発生確率を67%削減できます。
サイバーセキュリティ侵害による財務的影響が天文学的な規模に達し続けるなか、企業や政府のリーダーは、それが自組織にとって何を意味するのかをより深く理解する方法を、ますます求めています。
以下の2022年NACD上場企業取締役会の実務と監督に関する調査によると、取締役会の83%が、2年前と比べてサイバーリスクへの理解が深まったと述べています。しかし、同じ調査では、取締役会が、次々と変化するサイバー脅威の波に対する監督を十分に進められずにいることも明らかになっています。
組織は実際に対応を進めなければなりません。顧客、サプライヤー、従業員とのつながりを強化し、成長を促進するために企業サービスのデジタル化が進むなか、最先端のサイバー脅威が立ちはだかっています。2022年には、どれほど高度な組織であっても、攻撃者はどの産業、分野、組織も見逃しませんでした。
Uberのような技術分野のリーダー企業も侵害を受けました。報道によると、Lapsus$グループの10代の若者の手によるものでした。また、ミシガン州ジャクソン郡の学校など、技術基盤の乏しい機関も被害を受け、ランサムウェア攻撃を受けて数日間閉鎖を余儀なくされました。

リスクのテーマは、巧妙さを増しながら進化し続けています。内部関係者による不正利用(Meta社の従業員がFacebookやInstagramのアカウントを身代金目的で人質に取っていたことが明らかになりました)、ランサムウェア(二重ではなく三重の恐喝)、ビジネスメール詐欺(既知の取引先になりすますメールだけでなく、ディープフェイクを用いた音声メッセージの乗っ取りも加わっています)などです。
このような悪いニュースが相次ぐ中、サイバーリスクの責任者、企業の経営幹部、取締役は、戦略目標の達成に向けて、サイバーリスクの経済的な要因と影響を理解する必要があります。これは世界経済フォーラムのサイバーリスクに関する取締役会ガバナンス原則で示されているとおりです。
2023年RiskLens年次サイバーセキュリティリスク報告書は、2022年に実際に発生した事例に基づき、主要な産業におけるサイバー脅威の影響に関する参照データを提供しています。本調査で参照した組織は、北米に所在し、従業員数が最大1,000人、収益が最大100万ドルの組織です。
最も影響を受けているのは政府と医療分野
財務損失エクスポージャーが高い上位2つの産業は、公共行政と医療です。これらの全体的なリスクは、事象発生確率の高さと中程度の損失によるものです。公共行政、特に米国の地方自治体は、予算の制約などを背景に、産業分野の中で最も防御が手薄になっています。
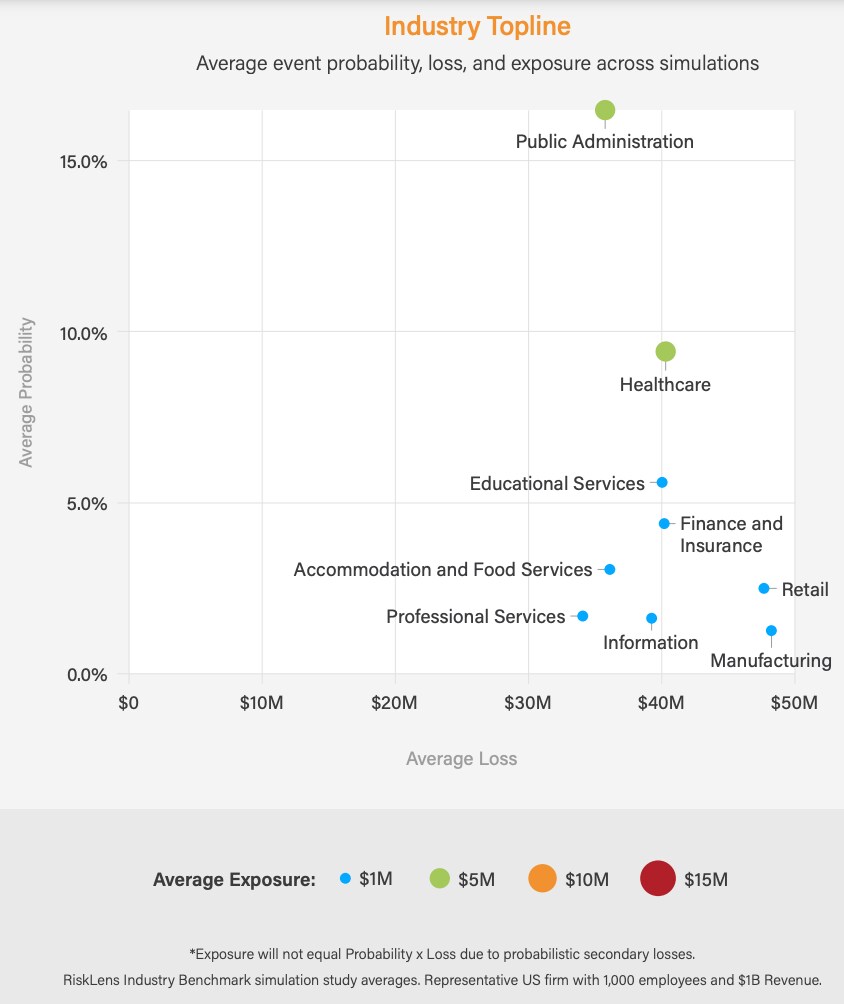
両分野は、サイバー攻撃者の標的になりやすい分野でもあります。近年は、ランサムウェアや暗号化攻撃を大きく受けており、駐車違反の罰金や建設許可の支払いといった収入源を含め、重要なサービスや収入源が長期にわたって混乱しています。
医療提供者や保険者も、サイバーリスクの領域で重大な局面に直面しています。機密データ(第三者ベンダーの手に渡っている場合もあります)や患者のケアが危険にさらされており、米国連邦政府保健福祉省の公民権局(OCR)が、HIPAAの違反行為を監視し、罰金を科しています。
ランサムウェアはサイバー脅威の第1位ではありません
事象ごとの損失と事象発生確率の両方を考慮すると、本調査では、多くの人にとって直感に反する可能性のある結果が示されています。
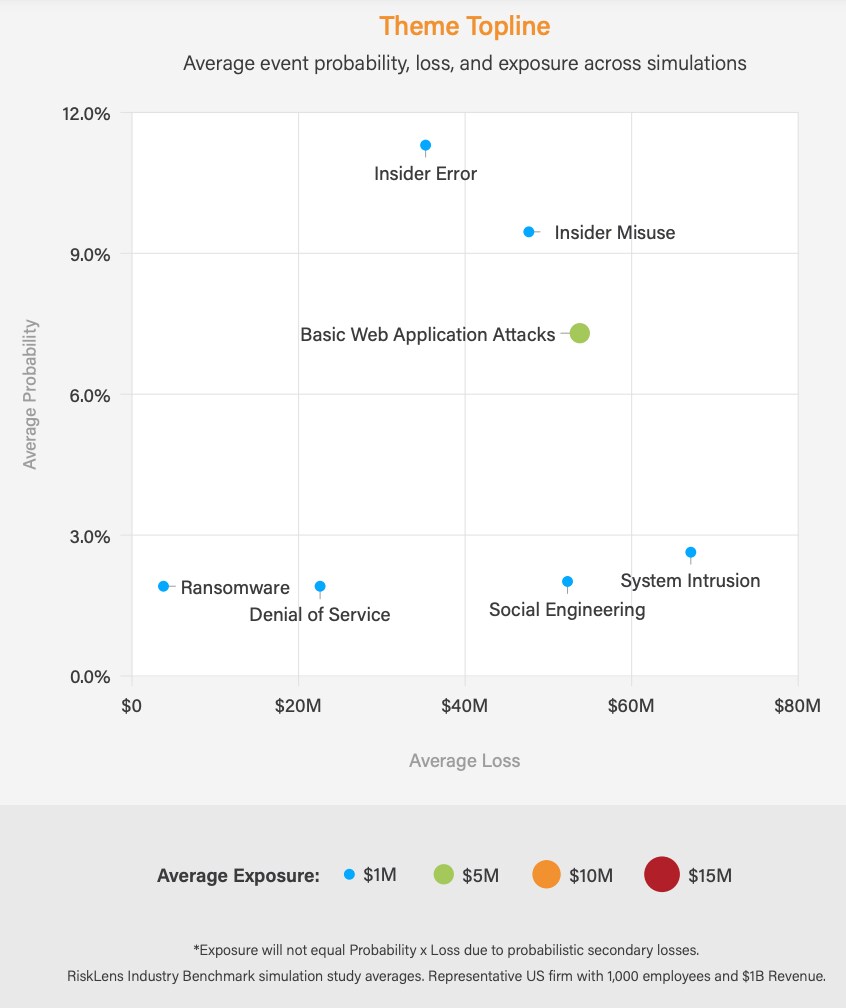
発生確率で見た上位2つのテーマは、内部関係者のミスと内部関係者による不正利用です。これらは産業を問わず最も発生しやすい事象である一方で、事象ごとの損失額の上位3位には入っていません。
同様に、損失額で見た最も高額なテーマはシステム侵入ですが、発生確率は発生しやすい上位3テーマよりも実質的に低くなっています。
サイバーリスクの監督者が最も注意を払うべき脅威は、基本的なWebアプリケーション攻撃です。これは、事象ごとに見ると発生確率、損失額ともに比較的高いためです。
本報告書では、産業ごとの上位2つのサイバー脅威も次のように示されています。
宿泊・飲食サービス:システム侵入、Webアプリケーション攻撃
教育サービス:Webアプリケーション攻撃、内部関係者のミス
金融・保険:内部関係者のミス、Webアプリケーション攻撃
医療:内部関係者のミス、内部関係者による不正利用
情報:Webアプリケーション攻撃、ソーシャルエンジニアリング
製造:内部関係者による不正利用、Webアプリケーション攻撃
専門サービス:内部関係者による不正利用、システム侵入
公共行政:Webアプリケーション攻撃、内部関係者による不正利用
小売:Webアプリケーション攻撃、内部関係者のミス
世界経済フォーラムはサイバーセキュリティに関してどのような取り組みを行っていますか?
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。相互に結びつきが強まるデジタル社会において、理解と信頼の構築に重点を置いています。
セクターを超えた協力と知見の共有を可能にすることで、同センターは、パートナーのサイバー・レジリエンスの強化と、集団的な対応を必要とする課題への取り組みを支援しています。
組織はサイバー上のリスクをどのように低減できるか
本調査では、セキュリティ態勢の変化と、個人を特定できる情報やクレジットカード番号などの記録量が与える影響についても検証しました。本調査では、セキュリティ態勢の変化は、主要なセキュリティ格付け機関であるSecurityScorecardのスコアを用いて評価しています。
重要な結論は、セキュリティ態勢の大幅な改善と、リスクにさらされる記録数の削減により、損失を60%、事象発生確率を67%削減できるということです。この2つの要因を同時に適用すると、全体的なリスク額を88%削減できます。
本調査の詳細は、RiskLensのウェブサイトから報告書をダウンロードすることでご確認いただけます。




