IMFによる最近の調査によると、中央銀行または監督当局の半数以上が、金融セクター向けの国家サイバー戦略を持っていない。
地政学的緧張の高まりによりサイバー攻撃が激化しており、デジタル化が進む世界ではさらに大きな脆弱性が予想される。
IMFによれば、金融機関と規制当局は、本記事で概説する5つの優先事項に取り組むことで、高まるサイバー脅威に備えることができる。
サイバー攻撃者は金融セクターを標的とし続けている。攻撃によって銀行やその他の重要なプラットフォームが停止し、利用者が口座から締め出された場合どうなるだろうか。
金融セクター内の強固な金融的・技術的相互接続は、攻撃がシステム全体へ速やかに広がる要因となり、広範な混乱と信頼の喪失を引き起こす可能性がある。サイバーセキュリティは、金融の安定に対する明白な脅威である。
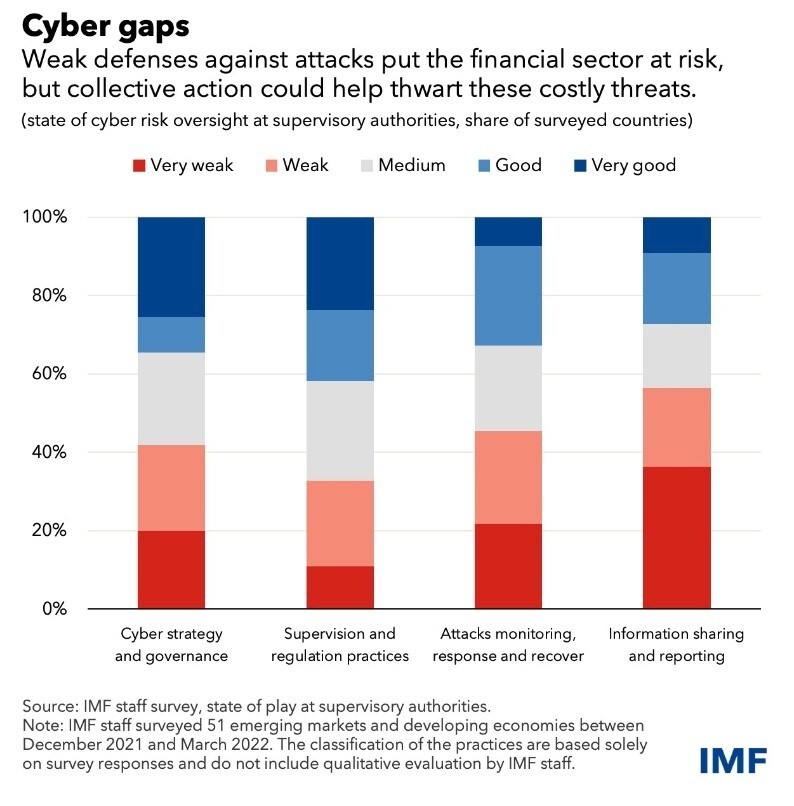
新興市場国および開発途上国では、ほとんどの金融監督当局がサイバーセキュリティ規制を導入しておらず、その執行のための体制も整えていないことが、51カ国を対象とした最近のIMF調査で明らかになった。
また、次の点も明らかになった。
中央銀行または監督当局の56%は、金融セクター向けの国家サイバー戦略を持っていない。
42%には専用のサイバーセキュリティまたは技術リスク管理規制がなく、68%には監督部門の一部としての専門リスク部門がない。
64%はサイバーセキュリティ対策のテストおよび演習を義務付けておらず、さらなる指針も提供していない。
54%には専用のサイバーインシデント報告制度がない。
48%にはサイバー犯罪に関する規制がない。
一方、国際決済銀行(BIS)による評価では、29の法域において金融市場インフラの監視に不備があることが確認された。
とはいえ、これらのリスクに対する防御策も存在する。それには、準備と協調的な規制措置が含まれ、これらについては当機関が最近グローバル・サイバーセキュリティワークショップ(ワシントン)で議論した。ただし容易ではなく、包括的かつ集団的な対応が緊急に必要とされている。
世界経済フォーラムはサイバーセキュリティに関して何を行っているか?
サイバーセキュリティセンターは、リーダーが一堂に会し、進化するサイバーリスクとその体系的な影響を見極めるための信頼できるプラットフォームを提供している。同センターは、急速に相互接続が進むデジタル世界における理解と信頼の構築に重点を置いている。
セクターを超えた協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援している。
脅威の拡大
急速な技術進歩により、攻撃者はより安価で使いやすいツールを手にする一方、同じ変化によって金融機関もそれらを阻止する能力を高めている。
とはいえ、デジタル化が進む世界では、さらに大きな脆弱性が予想される。接続されるシステムや機器が増えるにつれ、標的も増加する。新しいデジタル技術に大きく依存するフィンテック企業は、金融業界をより効率的かつ包摂的にする一方で、サイバーリスクに対してより脆弱にもする。
地政学的緊張の高まりにより、サイバー攻撃も激化している。加害者とその動機は不明瞭であることが多く、リスクは紛争地域に限られない。破壊的なマルウェアの波及が世界的な被害をもたらしてきたことは歴史が示している。例えば、2017年にウクライナの組織のITシステムを最初に大規模に麻痺させたNotPetyaマルウェア攻撃は、速やかに他の複数の国へ拡散し、100億ドルを超えると推定される損害を引き起こした。
最後に、共通のサービスプロバイダーへの依存は、攻撃が体系的な影響をもたらす可能性を高めている。クラウドコンピューティング、マネージドセキュリティサービス、ネットワーク事業者などの一般的に利用されるサービスにリスクが集中すると、業界全体に影響が及びかねない。損失は大きくなり得て、マクロ経済上の重大な問題となり得る。
金融機関と規制当局は攻撃への認識と備えを高めつつあるものの、健全性規制の枠組みには依然として大きな不備が残っている。

脅威の無力化
金融機関と規制当局は、高まるサイバー脅威と侵害が成功する可能性に備えるため、次の5つの事項に優先的に取り組む必要がある。
中央銀行、規制当局、金融機関は、サイバーセキュリティ戦略を策定しなければならない。サイバーリスクは多面的な問題であり、当局内部における堅固なセキュリティ、規制と監督を通じた確かな監視、市場における集団的行動、そして能力と専門性を構築するための取り組みを必要とする。
金融規制当局と企業は、従来の事業継続およびディザスタリカバリー計画から、攻撃によって通常業務が妨げられた場合でも重要なサービスを提供することへと重点を移す必要がある。レジリエンスには、企業のトップリーダーおよび金融規制当局とその取締役会の賛同が必要である。企業は、体系的な影響をもたらし得る深刻だが起こりうる事態に備える必要がある。監督当局は業界に対し、こうした逆境シナリオを検討し、個別かつ集団的に自らの危機対応計画を検証することを求めるべきである。
金融監督当局は、サイバー規制と監督がレジリエンスを効果的に促進できるようにする必要がある。万能の手法は存在しないが、多くの要素は共通している。効果的な監督手法は、オンサイトとオフサイトの活動のバランスを取り、セキュリティ専門家と一般的な監督官を組み合わせて実施し、規制を比例的な方法で執行するものである。
金融機関は、サイバー「衛生管理」、セキュリティを前提とした設計のシステム、ならびに対応および復旧戦略を強化しなければならない。今日の攻撃の多くは高度化しており、被害者に機密情報を提供させるためにソーシャルエンジニアリングに依存しているが、成功する攻撃の大半は、パッチ更新の未適用や適切なセキュリティ設定の欠如といった日常的な怠慢の結果である。この文脈において、重要データの安全な取り扱いとネットワーク保護のための日頃からの慣行が、決定的な違いを生む。
国際社会は、世界中の当局がインシデントを効果的に管理できるよう、サイバーインシデント報告と効果的な情報共有を調和させなければならない。報告のインシデント報告および共通用語集のモデルは、金融安定理事会が策定中であり、重要な前進の一歩である。
法域を越えるリスク
サイバー防御の強さは最も弱い環によって決まる。世界的な相互接続が拡大する中、リスクの抑制には国際的な取り組みが必要である。IMFは、その役割として、国際基準と優良事例の設計と実施を目指した能力開発の取り組みを通じて、金融監督当局を引き続き支援しており、これを緊急の優先課題としている。




