世界経済フォーラムの『グローバル・サイバーセキュリティ見通し2025』によれば、サイバー空間はますます複雑化しています。
地政学的緊張、新興技術の急速な普及、相互依存的なサプライチェーンへの依存度の高まりが、複雑性の増大を招く主な要因となっています。
サイバー空間の複雑化は、サイバー格差を悪化させ、大企業と中小企業の間の格差を広げています。
世界経済フォーラムの『グローバル・サイバーセキュリティ見通し2025』によれば、世界経済は、急速に進化する技術と変化し続ける規制によって新たな課題と機会が生まれる中で、ますます複雑化するサイバー空間の中で活動しています。
報告書は、「サイバーセキュリティは前例のないほど複雑な時代に入りつつある」と述べ、さらに「これまでになく重要性が高まっている」と付け加えています。
この報告書は、スイス・ダボスで開催される世界経済フォーラム年次総会に先立って発表されたもので、業界の専門家への調査に基づき、サイバー空間の複雑化を招く各種のトレンドを明らかにしています。
主要な課題領域は以下の6つです。
1. 地政学的緊張
『グローバル・サイバーセキュリティ見通し2025』 では、CEOの3分の1が、進行中の世界的紛争の結果としてサイバースパイ活動や機密情報の喪失を懸念していることが明らかになりました。
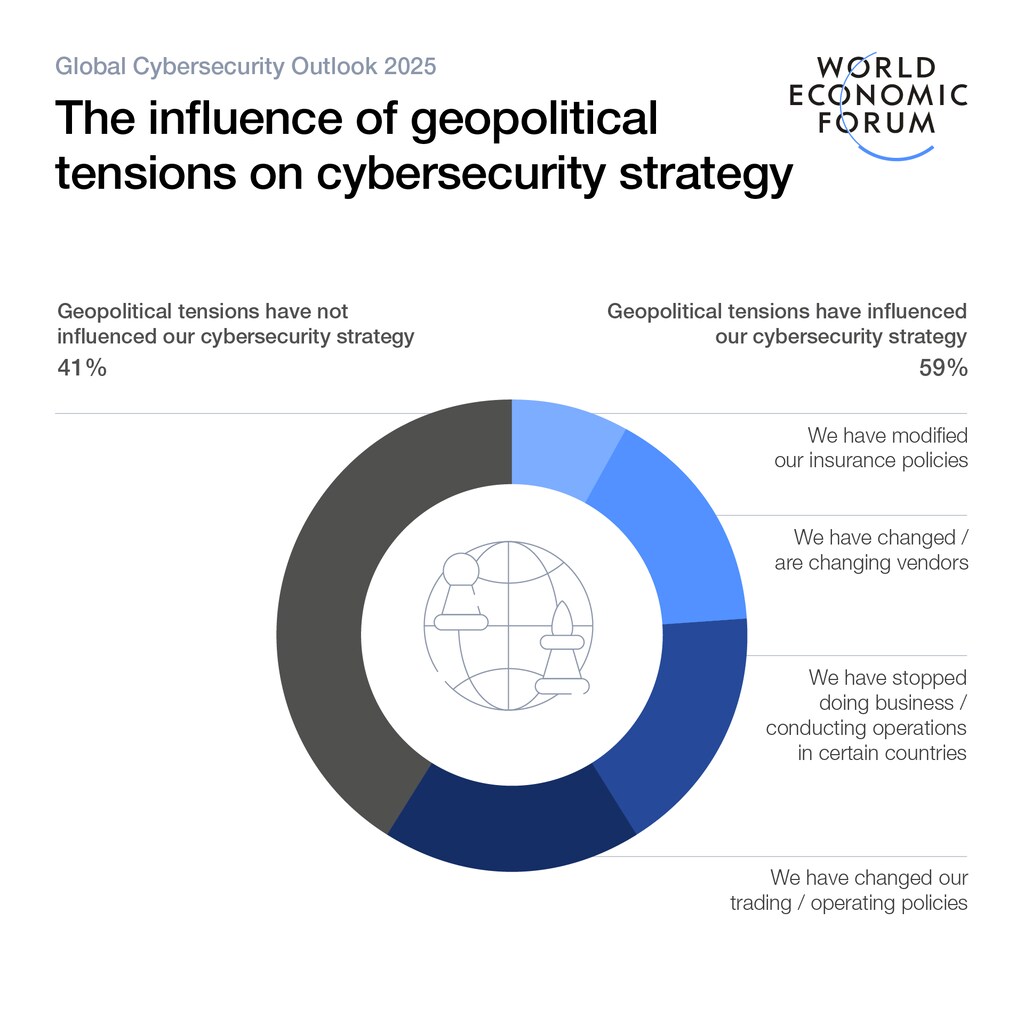
さらに、地政学的緊張は、約60%の組織のサイバーセキュリティ戦略に影響を与えています。保険契約を変更した組織もある一方で、ベンダーや取引方針を変更したり、特定の国での事業を完全に停止したりした組織も少なくありません。
報告書は、「地政学的緊張の激化と、ますます高度化するサイバー脅威は、相互接続された機器やレガシーシステムのネットワークに依存する重要インフラに重大なリスクをもたらす」と指摘しています。
2. AIの急速な普及
報告書によれば、組織はAI関連のサイバーセキュリティリスクを認識している一方で、必要な安全対策がないままAIツールの導入が急速に進んでおり、両者の間にずれが生じています。
企業の3分の2が、2025年にAIがサイバーセキュリティに影響を及ぼすと予想しています。しかし、関連するセキュリティリスクを評価するために必要なツールを持っていると答えたのは3分の1(37%)にとどまります。この問題は中小企業でより顕著であり、69%がAI技術を安全に導入するための十分な安全対策を欠いています。
「AIシステムのセキュリティ(またはその欠如)は、AIの導入が進む中で広範囲にわたる影響を及ぼしかねない」と、シンガポール・サイバーセキュリティ庁のサイバーセキュリティ長官兼最高経営責任者であるデイビッド・コー氏は述べています。「重要かつ新興の技術における地政学的緊張や戦略的競争が続く中であっても、AIを守るために協力し、連携する必要があります。」
3. サイバー人材の不足
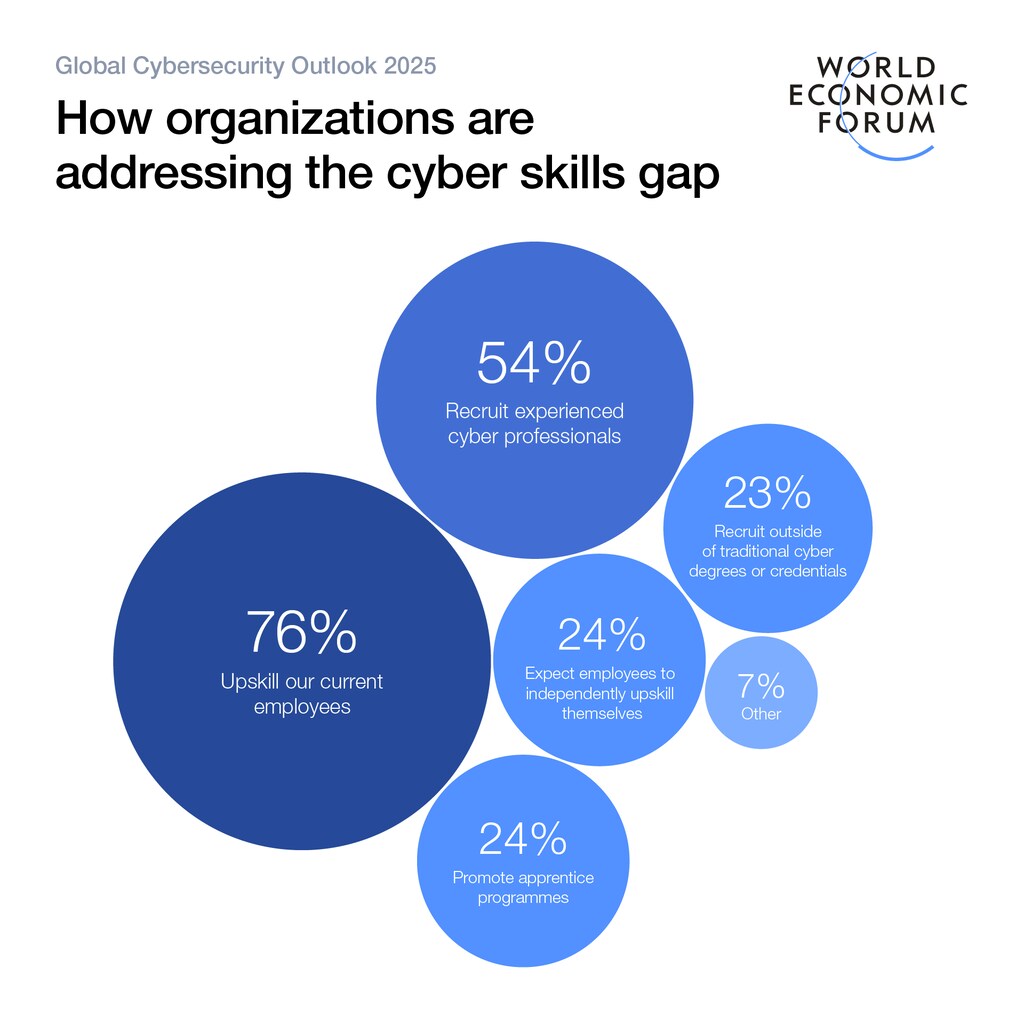
業界は現在、最大480万人のサイバーセキュリティ専門人材が不足しています。現在のサイバー環境において必要な熟練人材を確保していると答えた組織はわずか14%にとどまる一方、報告書は、2024年中にサイバー人材の不足が8%拡大し、その大半が公共部門で生じていることを明らかにしています。
さらに、公共部門の回答者のほぼ半数(49%)が、サイバーセキュリティの目標を達成するために必要な人員を確保できていないと答えています。
「拡大するサイバー人材の不足を解消するため、サイバーセキュリティ人材の育成、リスキリング、採用、定着に重点を置くことが極めて重要です」と、シスコのチェア兼最高経営責任者であるチャック・ロビンス氏は述べています。
4. サプライチェーンの相互依存
大規模組織の半数以上(54%)が、サイバーレジリエンスを実現する上での最大の障壁として、複雑なサプライチェーンを挙げています。
さらに、ソフトウェアの脆弱性、サプライチェーンを狙ったサイバー攻撃、サードパーティのセキュリティに対する可視性の限界に対する懸念が高まっており、最高情報セキュリティ責任者(CISO)の48%が、セキュリティ基準の執行や、重要なプロバイダへの依存に伴うリスクの管理に困難を感じていると報告しています。
「巧妙な敵対者はサードパーティの脆弱性を悪用するため、連携が不可欠です」と、クラウドストライクの創業者兼最高経営責任者であるジョージ・カーツ氏は述べています。
5. 高度化するサイバー犯罪
ランサムウェアは依然として組織にとって最大の懸念事項の一つですが、生成AIツールは、犯罪者が手法を洗練させるだけでなく、手口を自動化・個別化することを可能にし、サイバー犯罪の状況を変えつつあります。報告書によれば、2024年中に、フィッシング、ビッシング、ディープフェイクなどのソーシャルエンジニアリング攻撃に成功されたと回答した組織は42%に上りました。
「デジタル上の足跡が広がるにつれて、悪意ある攻撃者による攻撃対象領域も広がっていく」と、フィリピン情報通信技術省の長官であるイバン・ジョン・E・ウイ氏は述べています。
6. 規制上の要件
サイバー空間においてガードレールが不可欠であることは誰もが認めていますが、どのガードレールを採用すべきかについては合意がありません。規制の乱立、そしてそれらの間の不整合は、企業にとってさらなる課題を生み出しています。
調査回答者の70%近くが、規制が複雑すぎる、または分かりにくいと認めています。また、年次総会のサイバーセキュリティに関するセッションに参加したCISOの4分の3超が、規制の混乱によってコンプライアンスの維持能力が大きく損なわれていると述べています。

2025年、サイバーセキュリティの複雑性にどのように対応すべきか?
上記の複合的な要因は、サイバー環境の複雑性と予測困難性を高めており、組織にさまざまな形で影響を及ぼしています。
第一に、これらの要因はサイバー格差を悪化させ、適応するための資源と手段を持つ組織と、対応に苦慮する組織との格差を広げることで、エコシステム全体のレジリエンスを弱めています。大企業はしばしば規模が小さく成熟度の低いサプライヤーに依存しているため、この不均衡はエコシステム全体のレジリエンスに影響を及ぼし、業務の混乱がサプライチェーン全体に波及する恐れがあります。
第二に、複雑性の高まりは専門的なサイバーセキュリティスキルの需要を増大させ、人材不足をさらに拡大させています。技術の進歩に追随するには、サイバーセキュリティ分野でますます求められる専門知識が必要ですが、同時に、すでに手一杯のセキュリティチームへの負荷も増え続けています。
こうした課題を受け、組織レベルおよびエコシステムレベルの双方でサイバーセキュリティ戦略の見直しが求められています。リーダーは、サイバーセキュリティを戦略的投資として捉え、新たな脅威に対するレジリエンスを確保するとともに、すべての組織が共同で責任を負うものであることを認識する必要があります。
技術的側面だけでなく、サイバーリスクが経済に与える影響にも目を向けた強力なリーダーシップが不可欠です。増大するサイバーセキュリティの複雑性に対処するには、事業部門とサイバー部門のリーダーが一体となって取り組むことが極めて重要です。




