
• デジタル・エコシステムは、パンデミック期間中の変化するニーズに対応して拡大した。
• 脆弱なデジタル・サプライチェーンを標的とするサイバー攻撃が、現在増加している。
• 組織は、リスクアセスメントの手続きを抜本的に見直し、サイバーセキュリティ戦略の範囲を広げる必要がある。
過去1年間、COVID-19の影響によって大きな地政学的変化が生じ、組織はレジリエンスの取り組みを強化せざるを得なくなった。また、かつて知っていた世界が変わったという認識も広がっている。
さまざまな事業再編、デジタル化の加速、代替的なパートナーシップ・モデル、そして中核事業への一層の集中に基づき、新たな運営モデルが生まれつつある。組織が方向転換する中で、こうした大きな変化の一環として生じうるリスクを振り返り、検討することが重要である。
中でも重要な課題は、この変革を支える新たなデジタル・エコシステムを、サイバー攻撃や情報インフラの崩壊から守る必要性である。
2020年も、デジタル世界は回り続けた
サイバーセキュリティは、第4次産業革命を実現するための鍵である。COVID-19は、この革命と、公共部門および民間部門におけるデジタル技術およびクラウド技術の利用を加速させた。これらの技術は、現在では社会の基盤となっている。
残念ながら、パンデミックは、組織犯罪が財務上の利益を得るために、出来事を機会主義的かつ冷酷に利用していることも明らかにした。そのため、この1年間、民間企業、政府、ソーシャルメディア・プラットフォームに対する注目度の高いサイバー攻撃が相次いで発生している。
それでも、困難な時期に組織が強固なデジタル・インフラを急速に展開したことや、急いで導入されたこれらのサービスを守るために、ビジネス、技術、セキュリティの各チームが協力したことは、励みになる動きである。これは、しばしば縦割りになりがちな各部門が、市場のスピードに合わせて安全なイノベーションを導入するために、効果的に連携できることを示している。
COVID-19によって、最高情報セキュリティ責任者(CISO)の職務範囲は新たな次元に広がった。突如として、数千に及ぶ在宅勤務拠点や個人所有の端末を効果的に管理し、さらに急速なクラウドへの移行に対処しなければならなくなった。CISOの役割は、企業のIT境界の防御から、企業セキュリティのより広い視点へと移行している。
多くのクラウド移行プロジェクトの期間は、急速に変化する事業ニーズに対応するための競争の中で、数年から数か月へと大幅に短縮された。ハイパースケール・クラウド事業者の存在感は増す一方であり、セキュリティにも強く注力している。
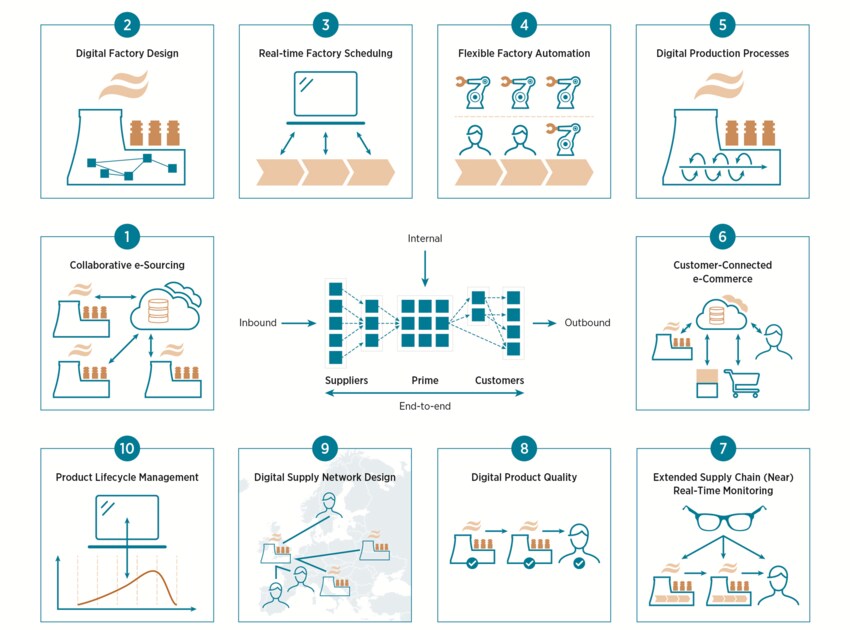
サプライチェーン攻撃の台頭
政治および企業のリーダーは、多くの重要な機能が世界的に相互依存していることや、国境を越えるサプライチェーンが抱えるリスクの性質について、認識を深めている。パンデミックにより、これらの不透明な運用上および体系的なリスクは現実のものとなり、人々に立ち止まって考える機会を与えた。
サプライチェーン攻撃は新しいものではない。しかし、デジタル化とつながりが一層進んだ新しい世界において、その存在感は増している。攻撃が頻発していることから、企業組織がレジリエンスを維持できるかについて懸念が生じている。
これらの攻撃に共通するテーマは、ハードウェア、サービス、ソフトウェアを提供するサードパーティ・プロバイダーが関与していることである。複雑なインフラにおいては、新たな環境への迅速な移行や、サードパーティのサプライヤーへの依存を伴う構成が一般的である。
サードパーティ・プロバイダーは、より大きな標的に到達することを最終的な目的として狙われる。侵害の手法や期間はさまざまだが、いくつかの共通のパターンがある。これには、迅速な導入に伴う課題を悪用することや、企業が新技術へ急速に移行する中でセキュリティ管理の弱点を探すことが含まれる。
石油・ガス分野のような業界からは学べることがある。これらの分野では、人の安全が経営課題の最上位に置かれ、前提が常に疑問視されている。出発点は、重大インシデントが発生した場合、何も機能すると想定してはならないという考え方である。これこそ、すべての組織に根付かせるべきレジリエンスの文化である。それはITシステムやセキュリティだけでなく、幅広い運用上のレジリエンスの問題である。
リスクアセスメントに対する考え方の転換
高度にデジタル化され、拡張性の高い環境の将来を見据えると、レジリエンスは最優先かつ妥協できないものとなり、エンドツーエンドのサプライチェーンの安定性に依存する可能性が高い。しかし、データセキュリティへのアプローチにおける考え方の転換も必要となる。
サイバーセキュリティのオーケストレーションの機会、手作業によるセキュリティ・プロセスを対象とするロボティック・プロセス・オートメーション、ITの主要ワークフローとのより高い統合、新たなマネージドサービスおよび提供モデルを求める動きが広がるだろう。サードパーティのセキュリティにも、サプライチェーンのストレスをより適切に追跡することを含め、より動的なリスク管理やスコアリングの新しいモデルが必要になるかもしれない。
もちろん、一般的なSOC 2およびISAE 3402の評価も、企業がサイバーセキュリティに関する多数の顧客からの質問に一度の証明で対応しようとする中で、一定の役割を果たす可能性がある。しかし、中間組織が顧客の保証要件をまとめ、サプライヤーのサイバーセキュリティを画一的な評価で一括して実施する「ユーティリティ・モデル」の台頭も見込まれる。
この数年、企業のインターネットに公開されたサービスのスキャン、インターネットの暗部におけるデータ漏えいの監視、そしてサプライヤーが顧客の認識していない、あるいはサプライヤーがまだ開示していない潜在的な問題を抱えている可能性があることを顧客に知らせる、リスク評価サービスを提供する企業も登場している。
非中核的な事業サービスのアウトソーシングが加速する中、次の点を問うことが重要である。事業の安全性とレジリエンスにとって不可欠となっている第三者への依存について、十分な注意を払っているだろうか。
今後を見据えると、組織は、企業ファイアウォール、ウイルス対策ソフトウェア、パッチ適用ポリシーのみを考えることから脱却し、企業の成功は評判に基づくものであり、その評判は最終的に、提供する製品やサービスに対する他者の信頼の現れであるという前提から出発するセキュリティへのアプローチを検討すべきである。
世界経済フォーラムはサイバーセキュリティに関して何を行っているか
サイバーセキュリティ・センターは、変化するサイバーリスクとその体系的な影響を理解するために、リーダーが集まる信頼できるプラットフォームを提供している。増大するつながりのあるデジタル世界において、理解と信頼の構築に重点を置いている。
業種横断的な協力と知見の共有を可能にすることで、同センターはパートナーがサイバー・レジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援している。
この考え方は、製品やサービスにセキュリティを組み込むことにつながるが、それにとどまらず、顧客、取引先、そして一層重要性を増すサプライチェーン・パートナーを保護することに注意を向けさせる。機密性の高いデータを共有したり、自社への依存を受け入れたりする際に寄せられる信頼を、責任をもって管理することを重視している。
いかなる組織も孤立して存在することはできず、私たちはみな、ますます高度につながる世界の一部である。そうした世界において、サプライチェーンやエコシステムの関係における信頼は、これまで以上に重要である。




