サイバー攻撃が重要なシステムに影響を与え、病院が手術を取りやめるなどといった事態が生じる可能性があります。
現在、ソフトウェアメーカーに対し、設計段階で製品にサイバー攻撃に対する安全策を組み込むことが強く求められています。
米国のCISA、FBI、NSA、および6つのパートナー国のサイバーセキュリティ機関が「セキュア・バイ・デザインおよびセキュア・バイ・デフォルト」と呼ばれるソフトウェアの新しい原則を発表しています。
ソフトウェアには、販売前にサイバーセキュリティ対策を組み込む必要があります。
これは、米国、オーストラリア、カナダ、英国、ドイツ、オランダ、ニュージーランドのサイバーセキュリティ当局が発表した新しいガイダンスの主要メッセージです。
これらの国々が作成した共同ガイダンスでは、ソフトウェアメーカーに対し、初めて、出荷する製品に設計段階でセキュリティ対策をとり、サイバーセキュリティを標準で組み込むことを優先するように求めています。ガイダンスの概要は、報告書「サイバーセキュリティリスクのバランスの変化:セキュリティ・バイ・デザインおよびセキュリティ・バイ・デフォルトの原則とアプローチ(Shifting the Balance of Cybersecurity Risk: Principles and Approaches for Security-by-Design and -Default)」にまとめられています。

このガイダンスを作成したサイバーセキュリティ当局とは?
ソフトウェアのサイバーセキュリティに関するこの共同ガイダンスの作成には、米国の3つの連邦政府機関と8つの国際パートナーが関わっています。
米国の機関は、同国のサイバー防衛機関であるサイバーセキュリティー・インフラセキュリティー庁(CISA)、米国の国家安全保障および法執行機関である連邦捜査局(FBI)、国内通信システムの保護を中心的に担う国家情報機関である国家安全保障局(NSA)です。
一方、国際パートナーは、カナダのサイバーセキュリティ・センター(CCCS)、ドイツの連邦情報セキュリティ局(BSI)、ニュージーランドのコンピュータ緊急対応チーム(CERT NZ)、英国の国家サイバーセキュリティ・センター(NCSC)、およびその他の機関です。
セキュア・バイ・デザインのガイダンスが必要な理由
サイバー攻撃によって、病院が手術を取りやめざるを得ないという事態が、全世界で起きています。サイバーセキュリティ当局は、このことについて、すべての人々に被害が及ぶような重要なシステムにテクノロジーの侵害が及ぼす可能性のほんの一例に過ぎない、と述べています。
NSAのサイバーセキュリティ責任者であるロブ・ジョイス氏は、セキュリティ対策がとられていないテクノロジー製品が「個人ユーザーと国家安全保障にリスクをもたらす」可能性があると説明し、次のように付け加えています。「メーカーが設計および開発段階で一貫してセキュリティを優先させれば、現在起きているような悪意のあるサイバー侵入の数を減らすことができます」。
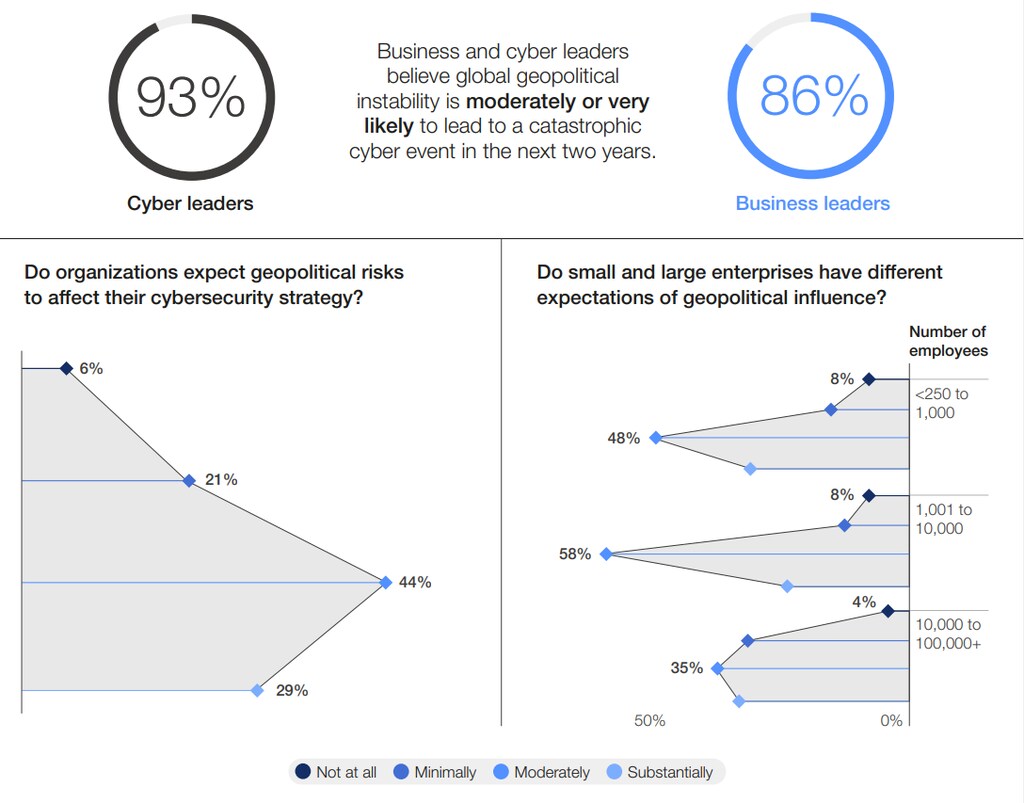
地政学上の世界的な不安定さが原因で、今後2年間に「広範囲に及ぶ壊滅的なサイバーイベント」が起こる可能性について、サイバーセキュリティのリーダーたちの93%、ビジネスリーダーたちの86%が、可能性は中程度、または非常に高いと考えていることが、世界経済フォーラムの「世界のサイバーセキュリティ展望2023年版(2023 Global Cybersecurity Outlook)」で明らかにされています。
世界経済フォーラムは、「脅威の状況はますます不安定になっている」とし、「サイバー犯罪のプロ集団が拡大を続け、新しいタイプの攻撃を大量に生み出しています」と述べています。
世界経済フォーラムは、報告書「コネクテッド・ワールドの現状2023年版(State of the Connected World 2023)」において、コネクテッドデバイスや関連テクノロジーへの依存度が高まったことで、組織や各国政府、個人ユーザーが以前よりもサイバー脅威の影響を受けやすくなっていることを明らかにしました。そのため、コネクテッドデバイスや関連テクノロジーが、個人をサイバー攻撃から保護する能力が重要な関心事項になっています。
サイバーセキュリティ・センターのコミュニティは、安全で責任あるイノベーション推進イニシアチブ(Incentivizing Secure and Responsible Innovation initiative)の一環で、製品開発の初期段階からセキュリティ機能を優先するよう起業家やイノベーターに奨励し、インセンティブを与えれば、格段に安全なサイバースペースを徐々に実現できることを立証しました。

ソフトウェアメーカーに求められていること
報告書「サイバーセキュリティリスクのバランスの変化」のセキュア・バイ・デザイン型ソフトウェアに関するガイダンスには、脆弱性を排除するプログラミング言語の使用など、テクノロジーに関わる具体的提言が盛り込まれています。
ソフトウェアメーカーに対するいくつかの基本原則もあります。例えば、ソフトウェアを購入した時点で、最も重要なセキュリティ制御がすでに設定されており、購入者が対応する必要がないこと、という原則も含まれています。
ソフトウェアメーカーは、「徹底した透明性とアカウンタビリティを受け入れる」ことも求められています。例えば、デフォルト設定のサイバーセキュリティ制御に対する購入者の受け入れ率について、情報を共有することなどがこれに含まれるかもしれません。
また企業は、ソフトウェア開発の重要な要素としてセキュリティが優先されるよう、適切な組織構造とリーダーシップを構築する必要があります。
CISAが公表し、世界の複数のサイバーセキュリティ国家機関が承認した原則は、製品のセキュリティ向上のために大いに必要とされるインセンティブをソフトウェアメーカーに提供し、エコシステム全体でサイバーセキュリティとレジリエンス(強靭性)を強化する重要な役割を果たすことができます。




