サイバー脅威は組織が直面する最大級の課題の一つだが、サイバーセキュリティの不備は依然として重大な短期的リスクと見なされている。
「サイバーセキュリティへの備え」が不足すると、企業は脆弱な状態に置かれ、サイバー攻撃が発生した場合に大きな混乱を招くリスクが高まる。
取締役会のメンバーは、サイバーセキュリティリスク管理をトップダウンで積極的に組織に浸透させ、サイバーリスク指標を財務・経済面の数値で示すよう求めなければならない。
サイバーリスクは、今日、組織が直面する主な課題の一つである。世界経済フォーラムの『グローバルリスク報告書2022』は、デジタル変革とデジタルへの依存の高まりを通じて、サイバー脅威がいかに深刻化したかを明らかにしている。
しかし、同報告書によると、サイバーセキュリティの不備は依然として重大な短期的リスクと認識されており、価値の高い企業がしばしば侵害を受け、業績に大きな悪影響が及んでいる。
単純なランサムウェア攻撃でも、世界的企業の業務を数週間にわたり中断させ、機密データ数百テラバイトが公に公開されたり、株価が一時的に最大10%下落したりする事態につながっている。
「サイバーセキュリティへの備え」が不足しているために、企業はますます脆弱な状態に置かれ、継続的なフィッシング攻撃を受けやすくなっている。こうした攻撃は、盗まれたパスワードや未修正のサーバーなど、システムの弱点を露呈させる。
企業の80%がサイバーセキュリティ侵害を経験
最近のアクロニスの調査によると、過去1年間にサイバーセキュリティ侵害を経験した企業は80%に上り、前年の68%から増加した。
一方、企業の9%は1時間に少なくとも1回のサイバー攻撃を経験しており、現在のリスクが非常に高いことを示している。
これは、企業がサイバー攻撃に対してますます脆弱になっている一方で、その対応準備ができていない組織が大半であり、攻撃者の高度化に追いついていないことを示している。
多くの経営幹部や取締役会メンバーは、世界的な主要サイバー脅威を認識し、サイバーセキュリティリスクを全社的なリスクと捉えている。しかし、こうしたサイバーリスクの影響や、その経済的要因を理解している人ばかりではない。
したがって、組織はサイバーレジリエンスを強化する能力を整備し、取締役会メンバーがこの転換を主導する積極的な役割を果たせるようにすることが不可欠である。
取締役会は計画策定でサイバーリスクを優先すべき
米国証券取引委員会(SEC)が新たに提案した「サイバーセキュリティリスク管理、戦略、ガバナンスおよびインシデント開示」は、取締役会メンバーが計画策定においてサイバーリスクを優先すべきことを強調している。
こうした状況を踏まえ、世界経済フォーラムは全米取締役協会およびインターネット・セキュリティ協会と協力し、2021年に『サイバーリスクに関する取締役会ガバナンスの原則』を発表した。
この報告書では、取締役会のサイバーリスクガバナンスに役立つ6つの原則を示している。すなわち、サイバーセキュリティを戦略的な事業推進要因とすること、サイバーリスクの経済的要因と影響を理解すること、サイバーリスク管理を事業ニーズに整合させること、組織設計がサイバーセキュリティを支えるようにすること、取締役会のガバナンスにサイバーセキュリティの専門知識を取り入れること、そしてシステム全体のレジリエンスと協働を促進することである。
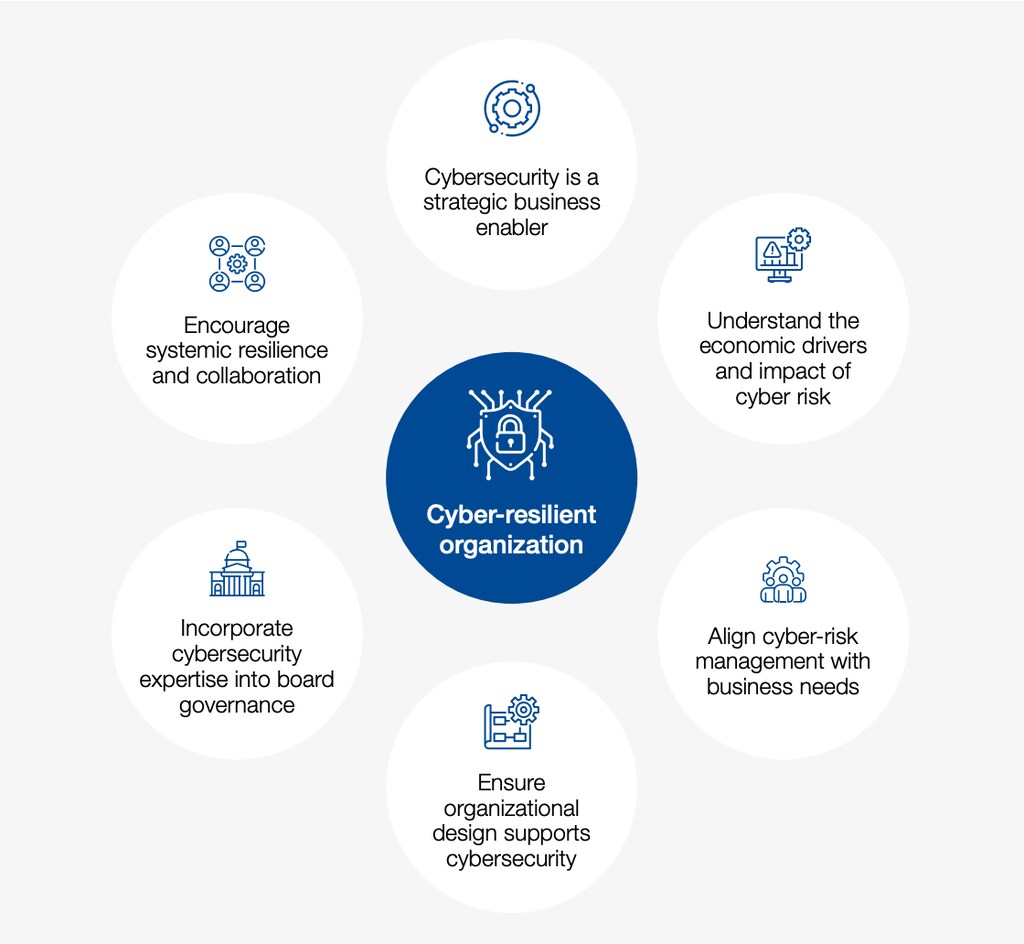
第4の原則である「組織設計がサイバーセキュリティを支えるようにする」は、サイバーセキュリティを戦略的な視点から捉え、リスクに対処するための内部ガバナンス体制を確立する必要性を強調している。
この原則を実践するにあたり、検討すべき主な問いは次のとおりである。
組織内でサイバーリスクの責任者は誰で、その役割は何か。
サイバーリスクの報告プロセスには、すべての事業部門が含まれ、主要な事業上の意思決定が考慮されているか。
社内の関係者に関わるサイバーセキュリティの主要業績評価指標(KPI)は何か。
この情報をもとに、取締役会はサイバーリスクの財務的・経済的影響を他の全社的リスクと比較して適切に評価し、組織のリスク許容度を判断するとともに、説明責任とリスクの責任者を定めることができる。
組織全体で説明責任とリスクの責任者を定義し、合意したら、組織の事業戦略に沿ったサイバーセキュリティガバナンス体制を構築することが欠かせない。
サイバーセキュリティの目標と目的は全体戦略に沿って定めるべきであり、サイバーセキュリティチームは、戦略面と戦術面の両方で、事業部門の代表者、経営幹部、取締役会と継続的に連携すべきである。
上級管理職と取締役会の関与は多くの点で極めて重要である。彼らは、サイバーセキュリティリスク管理をトップダウンで積極的に組織に浸透させ、サイバーリスク指標を財務・経済面の数値で示すよう求める役割を担う。これにより、社内の他のリスクや優先事項と効果的に比較できるとともに、サイバーリスクの監視方法を監督できる。
資産とサービスを守るには、戦略への関与が不可欠
サイバーセキュリティ戦略には、短期および長期にわたり組織の資産と重要な事業サービスをどのように保護するかを示す、上位レベルの計画を定めなければならない。テクノロジーとサイバー脅威は予測が難しく、絶えず変化するため、長期的に戦略を更新することも見込んでおく必要がある。
組織の目標に沿ったサイバーセキュリティ戦略を策定するには、経営陣とサイバーセキュリティ組織の間に明確なコミュニケーション経路を確立すべきである。主なポイントは次のとおりである。
最高情報セキュリティ責任者(CISO)の関与
CISOは経営委員会のメンバーである。経営会議や電話会議に参加し、戦略・製品計画の会議、営業・マーケティングのレビューなどにも加わることで、セキュリティ組織は今後の変更を把握し、必要な支援を事前に準備できる。さらに、テクノロジー変革の取り組みや製品の発売に先立ち、考慮すべき主要なサイバーセキュリティリスクを事業部門が把握できる。サイバーセキュリティガバナンス
CISO組織の主要な関係者で構成するサイバーセキュリティ委員会を設置し、年間の進捗状況、サイバーリスクに関する知見、今後の計画策定における優先事項について定期的に話し合うべきである。ガバナンス、テクノロジー、運用の各分野で最大の効果を得るために重要な要素も考慮する。委員会の議題
CISO、最高情報責任者、最高収益責任者、監査部門、法務部門の関係者で構成する取締役会レベルの運営委員会を設置すべきである。委員会では、セキュリティ上の優先事項を見直し、今後のロードマップに関する取り組みを議論し、反復的に改善することで、組織のあらゆる領域への統合とその影響を確保する。この文脈では、組織がサイバーリスクの経済的側面をより効果的に管理し理解する方法を明らかにするため、報告が非常に重要となる。サイバーセキュリティの最新情報
セキュリティ組織は取締役会に直接報告し、サイバーセキュリティプログラムの成熟度を伝え、株主やエコシステム内の自社組織に影響を及ぼす可能性のある問題を提起する。取締役会メンバーが、自組織でサイバーセキュリティに対処する方法について知識を深めることも引き続き重要である。直接的なコミュニケーションによって、取締役会はサイバーリスクへの理解を深めることができ、サイバーリスクに関する自らの役割をより十分に果たすうえで、やり取りの指針も得られる。
部門横断的な連携が対応力を強化する
セキュリティチームはサイバーセキュリティインシデントへの対応の最前線に立つことが多いが、対応力を強化するには、他のチームとの連携に加え、組織全体の意識向上が欠かせない。他部門との協働に向け、複数の取り組みを実施すべきである。
研修:セキュリティチームは、機密データの保護やサイバーセキュリティインシデントへの対応に必要な基礎知識とスキルを提供する、取締役会メンバー向けの研修モジュールを開発すべきである。また、サイバーセキュリティのシナリオに対応する机上演習やシミュレーションにも、取締役会メンバーが参加すべきである。こうした演習は、セキュリティインシデント発生時の責任について取締役会メンバーの認識をそろえ、高めるだけでなく、組織が既存のプロセスを継続的に改善し、得られた教訓を活用する助けにもなる。
オープンなコミュニケーション:セキュリティチームは、プロジェクトの進捗を公開し、今後の変更を知らせ、組織全体からフィードバックを集めるため、社内ブログやワークスペースを立ち上げるべきである。また、サイバーセキュリティ意識向上月間を活用し、セキュリティプログラムの取り組みに対する幅広い認知と参加を促進できる。
連携の仕組み:セキュリティチームは組織内のテクノロジー部門や事業部門のパートナーと緊密に連携し、主要なプロセスの引き継ぎ、説明責任、連携の仕組みを定めて、事業上の意思決定にサイバーセキュリティリスクの考慮事項を適切に組み込むべきである(例:新規ベンダーの評価、買収の可能性の検討、新製品の機能評価)。さらに、セキュリティプログラムの取り組みや投資判断を継続的に改善するため、事業部門からフィードバックを募るべきである。
「サイバーセキュリティ対応力」を高めるには協働が鍵
世界のデジタル化が進む中、取締役会が組織全体で部門横断的な協働を促すことで、セキュリティチームは事業ニーズにより沿った対応ができる。
組織には、コミュニケーションを促し、サイバーセキュリティへの備えを高める取り組みの実施を支えるガバナンスプロセスと体制が欠かせない。
サイバーセキュリティに関して、世界経済フォーラムは何をしているのか?
サイバーセキュリティセンターは、リーダーたちが集まり、変化するサイバーリスクとそのシステム全体への影響を理解するための、信頼できるプラットフォームを提供している。相互接続が進むデジタル世界で、理解と信頼を築くことに注力している。
分野横断的な協働と知見の共有を可能にすることで、同センターはパートナーのサイバーレジリエンス強化を支援し、集団的な対応を要する課題への取り組みを後押ししている。
サイバーセキュリティは中核的な戦略課題としなければならず、サイバーセキュリティリスク管理活動に関する責任と説明責任は、CISO組織の内外で担われなければならない。
サイバーセキュリティリスクに関する議論を深めるには、既存の体制を変え、新たなプロセスを導入するために一定の労力が必要となる。この変革を成功させるには、取締役会と経営陣の支援が欠かせない。
CISOに適切な権限を付与する必要がある。
CISO組織外でサイバーセキュリティリスク管理活動を担う責任者には、説明責任を求めるべきである。
効果的なサイバーセキュリティリスク管理に向け、事業部門のチームがセキュリティチームと連携するよう促すインセンティブを定めるべきである。
透明性を確保するため、サイバーセキュリティの主要指標、リスク、課題を共有する報告プロセスと委員会を設置すべきである。
サイバー脅威に対する究極の防御策は、組織の戦略と運営のあらゆるレベルで、リスクを軽減する知識と備えを備えた「サイバーセキュリティ対応力のある」組織文化を根付かせることである。




