欧州連合(EU)は、サイバー・レジリエンスの強化を目指し、域内全体に適用されるサイバーセキュリティ指令を改定する。
とりわけ、この法令は重要インフラの保護を目指している。
「産業規模の攻撃を受けているのであれば、産業規模で対応する必要がある」と、EU高官は述べた。
欧州連合(EU)は、数年ぶりに域内全体のサイバーセキュリティ枠組みを大幅に強化する見通しだ。
11月、欧州議会と欧州理事会は、ネットワーク・情報セキュリティ指令第2版(NIS 2.0)として知られる新たな政策の実施を承認した。この枠組みは、EU初の域内共通サイバーセキュリティ法として2016年に導入された初代NIS指令に代わるものとなる。
「企業、政府、社会が敵対的なサイバー作戦に対してより強靱になるよう、行動を起こす必要がある」と、欧州議会の主導的な議員であるバート・フロートハイス氏は声明で述べた。「この欧州指令により、約16万の組織がセキュリティ対策を強化し、欧州を暮らし、働くのに安全な場所にすることができる。」
NIS 2.0は、対象範囲をより多くの分野に広げるとともに、加盟国の最低限のセキュリティ要件を引き上げ、調和させることで、EUのサイバーセキュリティ能力とレジリエンスの強化を目指す。特に、エネルギーシステム、医療ネットワーク、交通サービスなどの重要インフラに重点を置く。
この指令は、各国当局間の協力を促進する新たな仕組みも導入し、大規模なサイバー攻撃への協調的な対応を統括する新センターを設置する。同センターは「欧州サイバー危機連絡機関ネットワーク(EU-CyCLONe)」と呼ばれる。
「産業規模の攻撃を受けているのであれば、産業規模で対応する必要がある」と、フロートハイス氏は付け加えた。
NIS 2.0指令の下で、EUは米国や他国とともに、インシデント報告要件を厳格化する。法令により、あらゆる組織はインシデントを認識してから24時間以内に、サイバー侵害や攻撃を報告することが義務付けられる。報告を怠った企業には、高額の罰金が科される可能性がある。
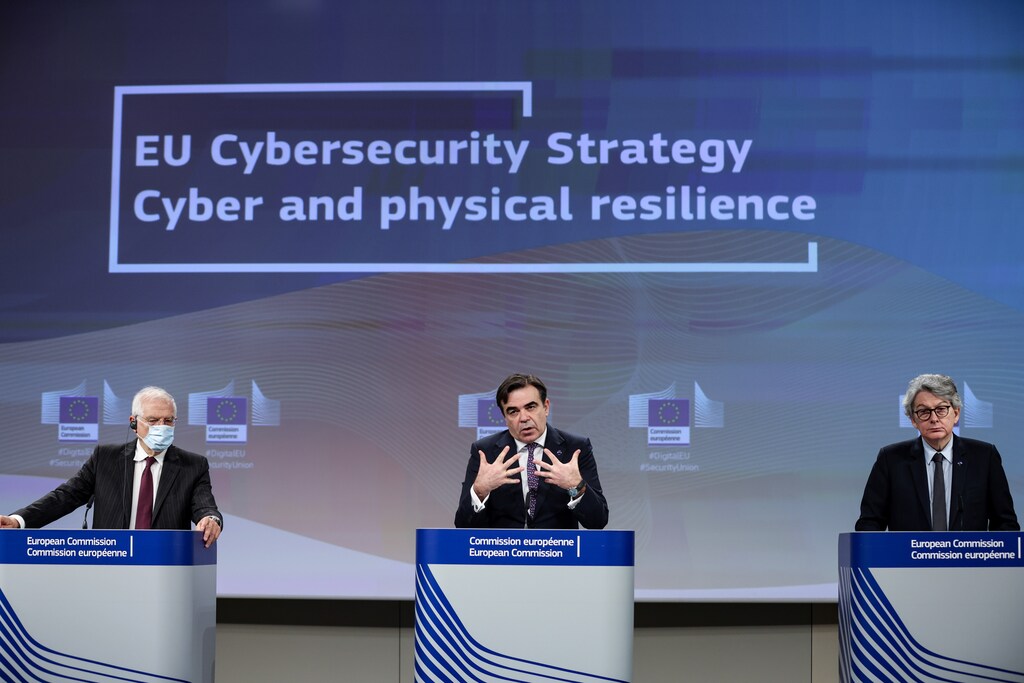
NIS 2.0は数年前から策定が進められており、関係者の参加を促し、より広範なサイバーセキュリティ対策を強化するEUの取り組みの一環である。
実際、EUは2021年、サイバーセキュリティ法制の改善計画に関する意見を求めるため、世界経済フォーラムの「電力分野のサイバー・レジリエンス」コミュニティに協力を要請した。「近年の前例のないデジタル化、加盟国と社会からのフィードバック、そして加盟国間でより調和の取れた実施を実現する必要性を踏まえ、刷新の時期が来た」と、フォーラムは報告書で述べた。
EUはすでに、デジタルハードウェアおよびソフトウェア製品と重要なエネルギーインフラのセキュリティ要件を強化する新たな法令を導入している。
しかし、サイバー攻撃の頻度と巧妙さが増し、重要インフラシステムが標的となり続ける中で、NIS 2.0の導入が進められている。例えば2月には、ベルギーとオランダの主要な石油精製拠点がサイバー攻撃を受けた。このハッキングにより、地域全体で精製品の取引が中断された。
「サイバーセキュリティが今後何年にもわたって重要な課題であり続けることに疑いの余地はない。私たちの経済と市民にとって、懸かっているものは非常に大きい」と、チェコのデジタル化担当副首相兼地域開発相イヴァン・バルトシュ氏は、理事会の採決後に声明で述べ、NIS2は「この脅威に対抗する能力を高めるための新たな一歩だ」と付け加えた。
NIS 2.0は今後数週間以内に発効する見込みで、その後EU加盟国には新たな規定を国内法に組み込むため21カ月の猶予が与えられる。一方、EU-CyCLONeの当局者らは、即応態勢を高めるため、すでに大規模なサイバー攻撃シミュレーションを開始している。
「サイバー攻撃は至る所で起きている」と、EUの域内市場担当委員ティエリー・ブルトン氏は、サイバー訓練についての声明で述べた。「迅速な緊急対応計画の準備と実施に、協力して取り組むことは私たち全員の責任だ。」
さらに、フォーラムのサイバー・レジリエンス・コミュニティは、世界規模でサイバー・レジリエンスを強化するため、対話を促進し、集団的行動を推進するとともに、意識向上に引き続き取り組んでいる。こうした取り組みには、分野横断的に組織がサイバーリスクを理解し、軽減できるよう支援することを目指すサイバーセキュリティ学習ラボなどが含まれる。




