主要なサイバーセキュリティニュース:重要インフラはサイバー犯罪者の主な標的です。Appleは量子耐性暗号化にアップグレードします。数百万人の通信事業者顧客がダークウェブ上の情報漏えいの影響を受けています。
この定期まとめでは、過去1か月の主要なサイバーセキュリティ関連ニュースをお届けします。
1. サイバー犯罪の主な標的が明らかに
サイバー犯罪者は幅広く標的を探します。SMS、ソーシャルメディア、電子メール、電話による詐欺の試みは広く知られていますが、ビジネスやサービスの分野全体が、まったく異なる次元のサイバー犯罪に直面しています。このたび研究者らは、ハッカー、恐喝者、デジタルスパイ、その他のオンライン犯罪者によって最も狙われやすい分野を明らかにしました。
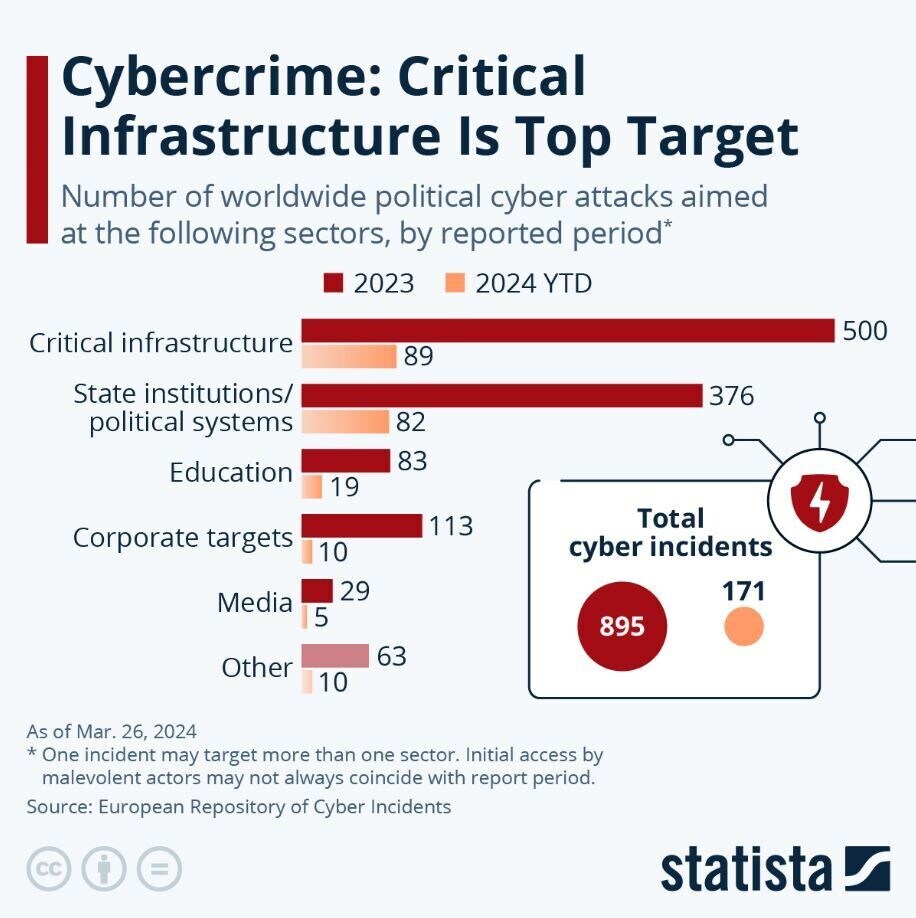
欧州サイバーインシデント・リポジトリ(European Repository of Cyber Incidents)のデータによると、Statistaは、重要インフラがサイバー犯罪者に最も頻繁に狙われていると報告しています。国家機関と政治システムは2番目に多い標的であり、2023年には450件を超える報告されたインシデントがありました。
ERCIによる重要インフラへの攻撃の内訳は、問題の規模と、攻撃を最も頻繁に受けているサービスを示しています。
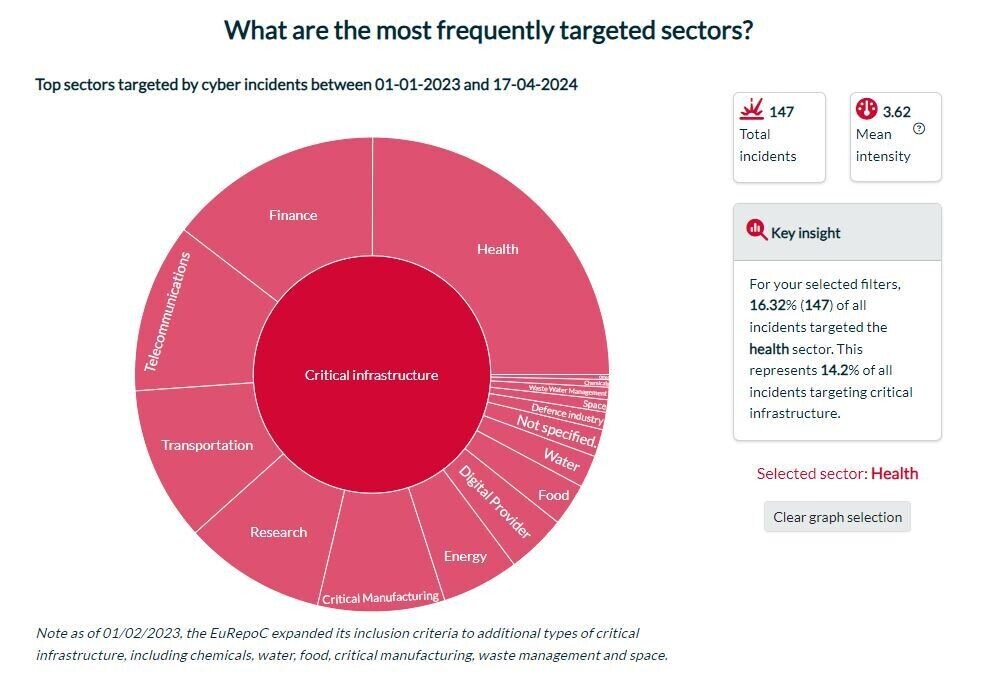
ヘルスケア分野はサイバー犯罪活動の最大の打撃を受けており、重要インフラを標的とするすべての攻撃の14.2%を占めています。これには、ランサムウェア攻撃、機密性の高い患者の医療記録の窃取、医療機関におけるケアサービスの中断が含まれます。
金融機関も主要な標的の一つで、2023年初頭以降、重要インフラへの攻撃の8.3%を占めています。ERCIによると、通信、交通、エネルギー分野も定期的に標的とされています。
フォーラムは世界のサイバーセキュリティ課題にどのように取り組んでいますか?
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその システミックな影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル世界において、理解と信頼の構築に注力しています。
分野横断的な協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に対処できるよう支援しています。
2. Appleが暗号化を量子時代へ
Appleの最新のオペレーティングシステムのアップデートにより、iMessage機能に「将来の攻撃に強い」サイバーセキュリティ機能が追加されています。
Appleはこのアップグレードを、テクノロジー専門誌の記事によると、「iMessageの歴史上、最も重要なセキュリティ強化」と位置づけています。Wired。Post-Quantum 3(PQ3)として知られるこのシステムは、非常に強力な量子コンピューターからデータを保護するために設計されています。実用的な量子コンピューターはまだ数年、あるいは数十年先のことですが、現在データ保護に使われている暗号化およびサイバーセキュリティプロトコルの大部分を、迅速に解読できるようになります。
PQ3システムは、既存の暗号化技術と並行して稼働し、iMessageプラットフォームでやり取りされるコンテンツに二重の保護層を追加します。
世界経済フォーラムは、量子時代のコンピューターがもたらす機会とリスクを長年認識してきました。2024年1月には、フォーラムの「量子コンピューティング・ガバナンス原則」を拡張した量子経済ブループリントを発表しました。このブループリントは、健全な倫理およびセキュリティのガイドラインに基づき、成功する量子経済を構築するための指針です。
3. ニュース速報:今月の主要なサイバーセキュリティ関連ニュース
7,000万人以上の個人データがオンライン上に流出しましたとBBCが報じています。流出したのは、米国の通信会社AT&Tの顧客および元顧客全員です。同社は声明で、影響を受けた顧客に対して「無料の身元盗用対策アドバイス」および信用情報モニタリングサービスを提供していると述べています。無料の身元盗用対策アドバイスおよび信用情報モニタリングサービスを提供していると述べています。
日本とフィリピンは、米国と協力してサイバー攻撃を防止するための新たな同盟を結成しようとしています。3か国は4月初旬のサミットで、情報と専門知識を共有することで合意しました。
インス政府は、250人以上の国民を救出したと発表しています。彼らはカンボジアへ誘い込まれ、オンライン詐欺計画への参加を強制されていました。インド外務省の報道官は、両国が「詐欺計画に関与する責任者の取り締まりを進めている」と述べました。
動画配信サービスのROKUは、2件の別々のサイバー攻撃により約60万件のアカウントが侵害されたことを特定したと発表しています。ハッカーは約400件の侵害されたアカウントを使用し、不正なサブスクリプションを契約しました。
欧州連合は、新たなサイバーセキュリティ認証制度に関する投票を延期しました。大手テクノロジー企業に課される制限をめぐって意見が対立しているためです。ロイターの報道によると、EUは大手テクノロジー企業が安全で信頼できるベンダーとして事業を行うための条件について、まだ合意に至っていません。
4. 当社ブログのサイバーセキュリティ関連情報
インターポールは、AIを利用した金融犯罪の世界的な増加について、新たな警告を発しました。問題の一つは、いわゆる「豚の屠殺詐欺」の増加です。豚の屠殺詐欺は、人間関係に生じる脆弱性を悪用することが多いです。また、これらの詐欺は通常、暗号資産を伴いますが、すべての法執行機関がその追跡能力を備えているわけではありません。

サイバーセキュリティ人材の深刻な不足により、私たちは皆、オンライン犯罪者に対して脆弱な状態に置かれています。フォーラムは、デジタルセキュリティ職を埋めるために必要な、400万人に及ぶ技能ギャップを特定しました。私たちは官民のパートナーと協力し、デジタルスキルのギャップの解消に取り組んでいます。




