ランサムウェアやAIを活用したサイバー攻撃など、サイバー犯罪の高度化は、世界の企業や経済に多大な経済的損失と混乱をもたらしている。
個人データはサイバー犯罪を可能にする一方、データの保護は、優先課題が競合するサイバーセキュリティ責任者にとって依然として大きな課題だ。
最低限存続可能な企業(MVC)の定義やインフラの近代化など、効果的なレジリエンスと復旧の実践は、事業の混乱を最小限に抑え、サイバー攻撃後の迅速な復旧を確実にするうえで不可欠だ。
2025年グローバル・サイバーセキュリティ・アウトルック(GCO)は、サイバーリスクへの対応において、セキュリティ専門家や経営幹部が直面するいくつかの課題を明らかにしている。大きな懸念の一つは、サイバー犯罪の高度化と産業化が進み、世界経済に大きな影響を及ぼしていることだ。
経営幹部の45%が、サイバーリスクの筆頭にランサムウェアを挙げており、次いでサイバー詐欺の急増(20%が回答)が続く。経済的損失にとどまらず、企業や人々への影響も甚大だ。
大企業が関与することも多い大規模なデータ漏えいのニュースを聞かない日はないようだ。過去10年間でデータ侵害は急増し、その件数は2023年には確認済みの侵害が10,626件に達し、2022年の2倍となった。
サイバー犯罪者の医療記録への関心が高まっていることは、特に懸念される。2024年、米国では医療記録1億8,000万件以上が侵害され、人口の53%に影響が及んだ。報告によると、医療記録は現在、クレジットカードの10倍の価値があると見なされている。医療記録に含まれる、検証済みの個人データの量を考えてみてほしい。これはサイバー犯罪を可能にする重要な要素だ。
データがサイバー犯罪と詐欺の進化をいかに支え、加速させるか
個人データは、次の3つの形でサイバー犯罪を可能にする重要な要素となる。
初期侵入:脅威アクターは、データ漏えいサイトから入手した個人データや認証情報を侵入に利用する。多くの場合、レガシーITやシャドーITに由来する露出したインフラを悪用し、第三者のサイトから発生したものを利用することもある。
ラテラルムーブメント/権限昇格:攻撃者は特権ユーザーを標的にし、侵害されたデータを使って権限を昇格させる。犯罪者は、侵害されたアカウントに応じて、特定のデータや金融口座へのアクセスを狙うことがある。
収益化:犯罪者は、データの恐喝、身代金の支払い、侵害データの転売によって利益を得る。機微なデータや入手困難なデータは、より高額で取引される可能性があり、特に事業の混乱が社会に広く影響を及ぼす場合はその傾向が強い。

今日のサイバー犯罪者の戦術、技術、手順は、この傾向を裏付けているようだ。かつてランサムウェアの攻撃者は、ネットワークに侵入して端末をロックし、身代金を要求することで、迅速な支払いを目指していた。現在では、標的の選択にデータとネットワークへの深い侵入を重視する姿勢が表れており、最も機微なデータを狙うと同時に、組織の復旧能力を低下させ、身代金の支払いを強いる。
ランサムウェア攻撃の93%でバックアップが標的となり、サイバーインシデントの90%超でIDシステムが標的となっている。これらはデータの取得と復旧の双方に欠かせない機能だ。
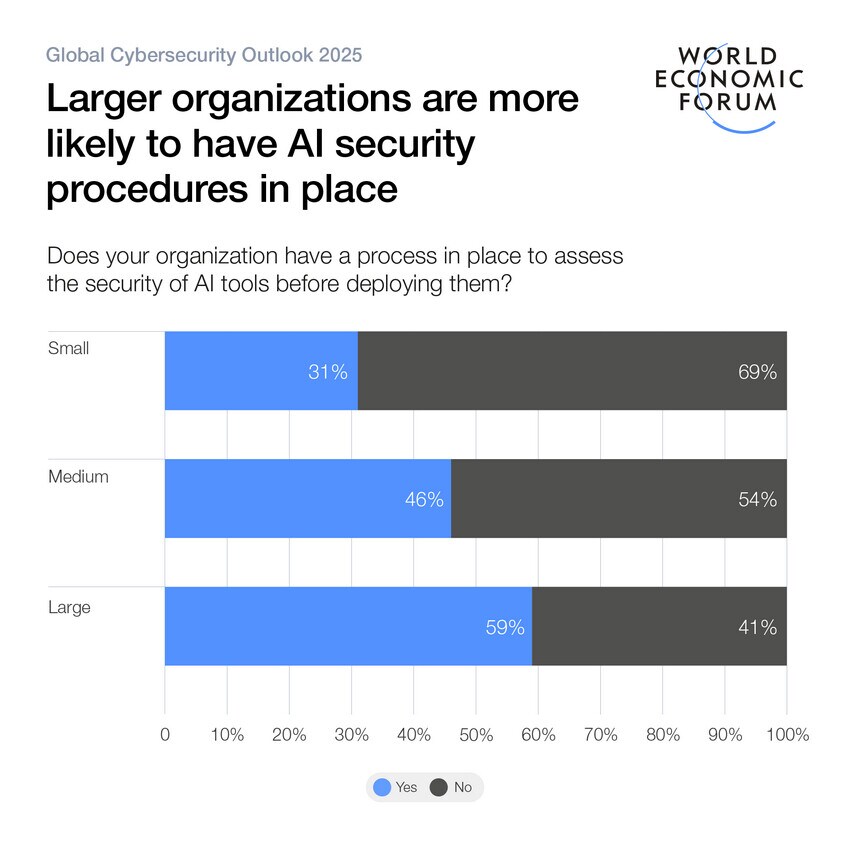
データセキュリティは注目度の高いテーマである一方、サイバーセキュリティ責任者にとって難しい課題でもある。第一に、新技術の導入によって急速に拡大する攻撃対象領域への対処など、他の優先課題と競合している。例えば、今年のGCO報告書で調査した企業のうち、AIツールを導入する前にそのセキュリティを評価するプロセスを設けているのはわずか37%だ。
第二に、データセキュリティ、組織にとって最も重要なデジタル資産を特定する「クラウンジュエル評価」、データ管理はセキュリティ分野で一般的なテーマであるにもかかわらず、セキュリティ責任者がデータセキュリティに直接責任を負うとは限らない。多くの場合、他の重要な経営幹部が担う責任となっている。
セキュリティは、データを支えるインフラ、ネットワーク、アクセス手段の保護に重点を置く。しかし、こうした領域を攻撃する際の真の標的、そして攻撃を成功させる前提となることも多いのは、攻撃を収益化させるデータだ。
事業の混乱に対処し、レジリエンスを構築するためのベストプラクティス
テクノロジーが急速に進歩しても、レジリエンスと復旧の原則やベストプラクティスに大きな変化はない。こうした実践では、バックアップの確保、復旧計画の策定、テストの実施が引き続き重視される。この原則は、高可用性のインフラがあることを前提としているが、今日の攻撃者はデータを持ち出すとともに、まさにそのインフラを破壊しようとしている。
攻撃者がますます高度なツールを使って侵入し、データを持ち出すなか、サイバーセキュリティ責任者は、レジリエンスの基本を、重要なバックアップからの復旧から、企業が適時に自らを再構築できるようにすることへと進化させる必要があると認識している。その方法を紹介する。
1. 従来の災害復旧はアプリケーションに重点を置く一方、サイバー犯罪者はインフラレベルで企業を攻撃し、業務を妨害することを理解する必要がある
サイバー犯罪者が新たな手法で侵入や攻撃を行うなか、復旧という考え方は時代遅れになっている。インフラへの複雑な攻撃は、災害復旧の前提を覆す。例えば、攻撃者がまだネットワーク内にいるとき、どうやってバックアップを展開するのか。既存の環境を復旧させるのではなく、新たなインフラを再構築する選択肢を持つ組織は、脅威アクターへの対処と同じ環境での復旧を試みる必要がないため、新しい環境でより迅速に再構築できる。
2. 「自社が消去されたら、顧客への影響を最小限に抑えるため、初日に何を再構築する必要があるか」と問いかける
従来の事業影響評価は、最も重要なプロセスの特定に重点を置き、事業運営に不可欠な中核要素よりも、収益を生み出す源に狭く焦点を当てることが多い。最低限存続可能な企業(MVC)という考え方は、顧客や市民に製品、サービス、または機能を創出・提供する一連の機能として捉えることができる。サイバー攻撃の混乱のなか、これらを定義しておけば、復旧チームは確かな第一歩を踏み出せる。侵害後に企業を再建するという骨の折れる作業を始める足がかりにもなる。
3. ステークホルダー間の連携やそれを支えるインフラを含め、最低限存続可能な企業のあり方に合意すれば、復旧時間を大幅に短縮できる
企業がクラウドへ移行し、レガシーシステムを近代化して新技術を導入するにつれ、インフラは複雑化し、管理、保護、復旧が難しくなる。MVCを定義するもう一つの利点は、組織の運営に必要な中核機能について全社的な認識をそろえ、投資をより重点化し、最終的に企業のプロセスへの信頼を高められることだ。この復旧アプローチでは、悪意ある攻撃者が標的にする可能性の高い機能やデータをより重視するため、セキュア・バイ・デザインの復旧を可能にし、防御側の複雑さを軽減できる。
世界のサイバーセキュリティ課題に、フォーラムはどう取り組んでいるのか?
サイバーセキュリティ・センターは、リーダーが集い、進化するサイバーリスクとそのシステム全体への影響を理解するための、信頼できるプラットフォームを提供している。相互接続がますます進むデジタル世界で、理解と信頼の構築に取り組んでいる。
セクターを越えた協力と知見の共有を促すことで、同センターはパートナーのサイバーレジリエンス強化を支援し、集団での対応が必要な課題に取り組んでいる。
傾向からは、犯罪グループが経験を生かして攻撃を大規模に強化するなか、サイバー犯罪や詐欺の拡大が続く可能性が高いことがうかがえる。データは、こうした攻撃の実行と収益化の双方で重要な役割を果たす。こうした活動を防ぐため、組織は、継続する脅威に対処しながらも、脅威に対するレジリエンスを維持し、事業の迅速な復旧を可能にする効果的な仕組みの導入を検討すべきだ。
本記事は、ライアン・ウィーランとルズベ・ハシェミの協力を得て執筆された。




