新型コロナウイルス感染症(COVID-19)のパンデミックにより、ビジネスや家庭におけるデジタルツールの利用が加速しました。
こうしたデジタル化の進展により、サイバーインシデントの頻度、コスト、被害の大きさは増大しています。
世界経済フォーラムの「グローバル・サイバーセキュリティ・アウトルック2022」は、120人の世界のサイバー分野のリーダーへの調査から得られた重要な知見を示し、サイバーセキュリティからサイバーレジリエンスへhow移行するための方法を提示しています。
新型コロナウイルス感染症(COVID-19)のパンデミック中に、デジタル化が進みました。ビデオ会議などのサービスの世界的な利用は、10倍に増加しています。デジタルツールの利用が増えるにつれて、作成されるデータ量も増加しています。世界銀行の推計によると、2022年までに、年間のインターネットトラフィックの総量は2020年の水準から約50%増加し、4.8ゼタバイトに達するとされています。4.8ゼタバイトをDVDに保存するとすれば、そのDVDを積み重ねた長さは、地球を6周するのに十分な長さになります。

パンデミックはまた、すべての企業がいかに相互に結びついているか、そして、デジタル化の進展によって世界の人々がサイバー脅威と攻撃の新たな局面に突入させられたかを、私たちに示しました。2021年には、重要インフラへの侵害やある企業のサイバーセキュリティが、他の多くの企業に連鎖的な影響を及ぼしうること(直接の顧客から最終消費者に至るまで、米国東海岸の北から南まで)が確認されました。
こうした継続中のサイバー課題を踏まえ、世界経済フォーラムのサイバーセキュリティセンターは、「グローバル・サイバーセキュリティ・アウトルック2022」を発表しました。本報告書は、120人以上の世界のサイバー分野のリーダーから収集した先見的な見解と重要な知見を示しています。彼らの主な認識、懸念、予測はどのようなものでしょうか。
サイバーレジリエンスにおけるギャップへの対応
「グローバル・サイバーセキュリティ・アウトルック2022」は、サイバーの現状およびサイバーレジリエンスの現在の方向性に関する認識について、価値ある知見を提供しています。当社の調査によると、セキュリティを重視する経営幹部(例:最高情報セキュリティ責任者)と事業経営幹部(例:最高経営責任者)の間には、主に3つの認識のギャップが存在することが示唆されています。これらのギャップは、以下の3つの分野で最も顕著に表れています。
1. 事業判断におけるサイバーの優先順位付け:調査対象の事業経営幹部の92%が、サイバーレジリエンスは企業のリスク管理戦略に組み込まれていることに同意している一方、調査対象のセキュリティを重視する経営幹部でこの見解に同意したのは55%にとどまりました。

2. サイバーセキュリティに対する経営層の支持の獲得:回答者の84%は、サイバーレジリエンスが経営層の支援と指示のもとで、自社における事業上の優先事項とみなされていると述べていますが、サイバーレジリエンスを全体的なリスク管理の主要な一部と捉えている回答者は、より少ない割合(68%)にとどまっています。こうした認識のずれにより、多くのセキュリティリーダーは依然として事業判断に関与させてもらえていないと述べており、これはセキュリティリスクの特定や低減を妨げ、より安全性の低い判断につながりかねません。多くの組織では、依然としてサイバーセキュリティは後回しにされています。
3. サイバーセキュリティ人材の採用と維持:当社の調査では、全回答者の59%が、自身のチーム内のスキル不足のため、サイバーセキュリティインシデントへの対応が困難であると考えていることがわかりました。回答者の過半数は、人材の採用と維持を最も困難な課題として挙げた一方、事業経営幹部はセキュリティを重視する同僚に比べ、これらのギャップを強く認識していないようです。セキュリティを重視する同僚は、適切な人員で攻撃に対応できる能力を、主要な脆弱性の一つとみなしています。
当社の調査では、ますます深刻化するランサムウェアの脅威についても検討しています。調査によると、ランサムウェア攻撃はサイバーリーダーの最大の関心事の筆頭にあります。回答者の50%超が、サイバー脅威に関して最も大きな懸念の一つとしてランサムウェアを挙げました。さらに、80%が、ランサムウェアは公共の安全に対する危険かつ拡大する脅威であると強調しています。ランサムウェア攻撃は頻度と巧妙さの両面で増加しており、サイバーリーダーにとって2番目に大きな懸念はソーシャルエンジニアリング攻撃でした。
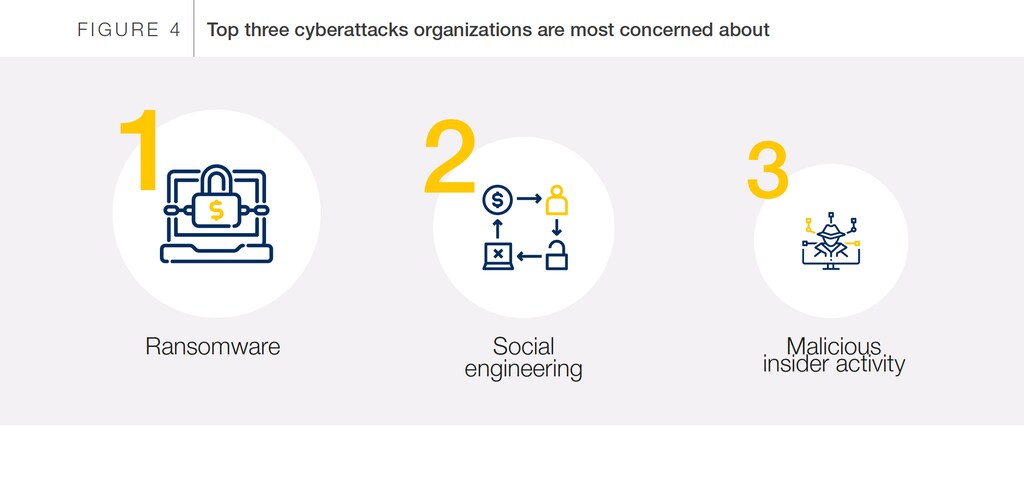
このリストで3番目に挙げられているのは、悪意のある内部関係者による活動です。悪意のある内部関係者とは、組織の現在または元の従業員、請負業者、または信頼されたビジネスパートナーのうち、組織に悪影響を及ぼす形で重要資産への正当なアクセス権を悪用する者を指します。
サイバーセキュリティの方針に影響を与える要因は多数ありますが、回答者の大多数(81%)は、サイバーレジリエンスを向上させる主要な推進力はデジタルトランスフォーメーションであると述べています。経営幹部の高い割合(87%)が、第三者との関わり方と管理方法に関する、レジリエンス方針、プロセス、基準を強化することにより、サイバーレジリエンスを進展させることを計画しています。
中小企業のサイバーレジリエンス
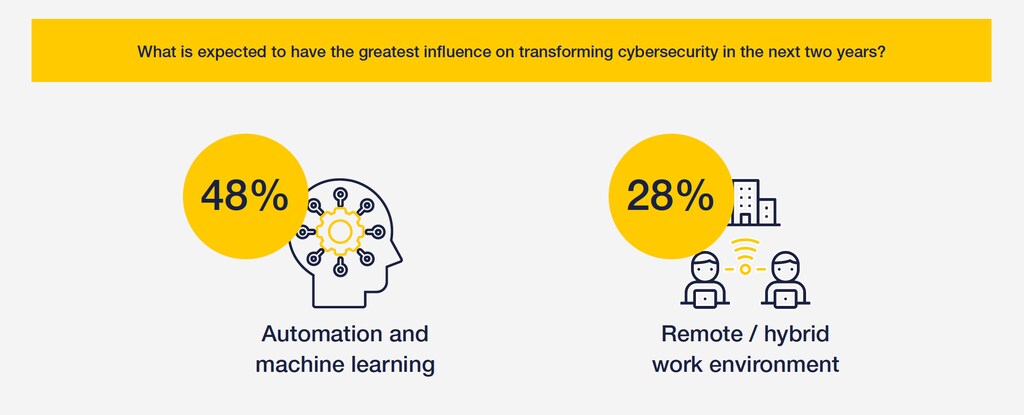
当社の調査によると、中小企業(SMB)のサイバーレジリエンスは、サプライチェーン、パートナーネットワーク、システムに対する重大な脅威とみなされています。当社の調査では、回答者の88%が、自社のエコシステムにおけるSMBのサイバーレジリエンスに懸念を抱いていることが示されました。さらに、回答者のほぼ半数(48%)は、自動化と機械学習が今後2年間でサイバーセキュリティに最大の変革をもたらすと考えています。実際、これらの技術の発展により、攻撃者と防御者の間に既に存在する不均衡が拡大することはほぼ確実です。
サイバー攻撃はすぐには止まりそうにありませんし、サイバーセキュリティにおけるあらゆる問題を解決する特効薬も見つかっていませんが、リーダーが自らと組織を攻撃に備えさせるための、明確かつ具体的な措置は存在します。サイバーセキュリティは独立した技術ではなく、第四次産業革命において技術、人、プロセスにまたがるシステムの優先事項です。サイバーセキュリティからサイバーレジリエンスへの現在進行中の移行は、より信頼でき持続可能な未来に向けた重要な一歩です。
デジタル化の大幅な進展は、世界が互いに離れているべきだった時期に、つながりと交流の道筋を提供してきました。その利点は明らかですが、脅威もまた同様に明らかです。信頼でき、安全で、保護されたデジタル環境を維持するためには、リーダーシップチームがサイバーセキュリティをより適切に組み込み、サイバーレジリエンスを向上させるために、組織内および組織間の縦割りを打破することが不可欠です。