パンデミックによって加速した電力セクターのデジタル化により、システム上の脆弱性が浮き彫りになった。
これらに全体的に対処しない限り、その影響は世界規模に及び、極めて深刻な混乱を招くおそれがある。
組織がこの新時代にふさわしい、よりサイバーレジリエントな電力エコシステムの構築に向けて協力を始めるための方法を紹介する。
新型コロナウイルス感染症(COVID-19)危機は社会に劇的な影響を及ぼしており、安定したインターネットと電力インフラへの依存をさらに強めている。
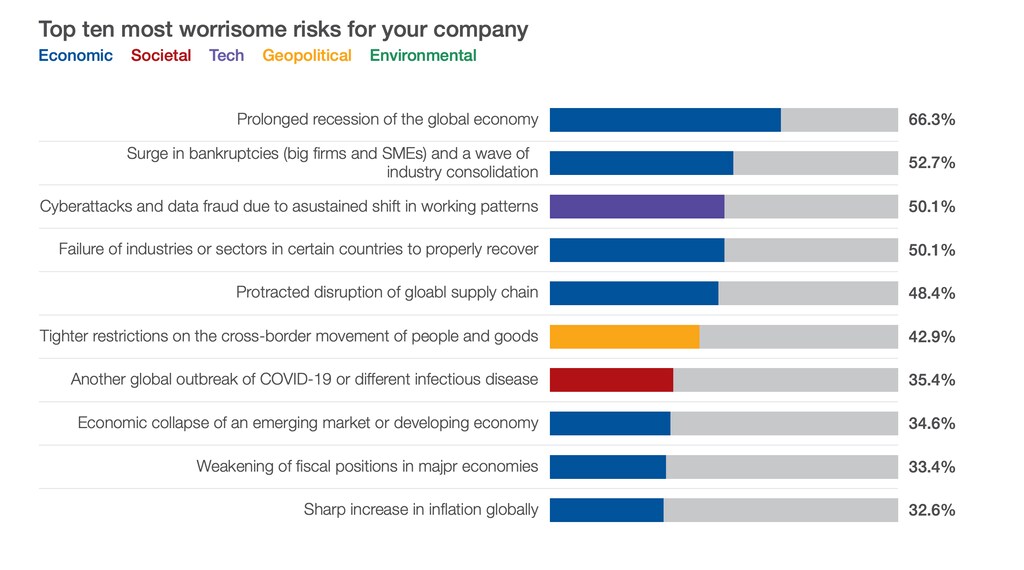
世界経済フォーラムの「COVID-19リスク展望」では、企業にとって3番目に大きな懸念事項は、新たな働き方によってサイバー攻撃が増加する可能性であることが明らかになった。「COVID-19危機により、技術に基づく経済プロセスへの依存が加速しており、それによってサイバーリスク […] も深刻化している」。
脅威と課題
重要なエネルギーインフラへのサイバー攻撃は、エネルギーシステム、経済、そして社会の福祉にとってリスクとなる。広域にわたる停電が長期間続けば、企業、政府、そしてより広範な社会に深刻な影響をもたらすだろう。
従来、エネルギー業界において大規模停止のリスクを管理するとは、堅牢な緩和計画と復旧計画により、部品の故障や悪天候などの問題に対処することを意味していた。
過去10年以上にわたり、電力業界はエコシステムの急速かつ変革的なデジタル化を進めてきた。これは、パンデミックの間も電力供給の信頼性と継続性を確保するうえで不可欠であった。これらのデジタル技術は、運用技術(OT)と情報技術(IT)の相互接続性と融合の度合いを高めており、悪意ある攻撃者が悪用しうるサイバー攻撃対象領域を拡大させている。適応がなければ、これまで安全であったシステムや環境は脆弱になる。
電力セクターは現在、少なくとも3つの異なる動機を持つサイバー脅威主体に直面している。第一に、電力業界のITネットワークは、金銭的利益を求める組織犯罪集団によって(ランサムウェア攻撃を通じて)標的にされてきた。第二に、他の主体がサイバー諜報活動を行っており、第三に、偽情報工作が行われている。高度持続的脅威(APT)は、攻撃前の偵察を行う、あるいは深刻な損害や混乱を引き起こすことを目的として、ICS(産業制御システム)ネットワークを標的とすることが知られている。
しかしながら、電力エコシステムのデジタル化は新型コロナウイルス感染症(COVID-19)危機の間にさらに加速し、主にデジタルアーキテクチャとサプライチェーンへの依存に対する前例のない圧力に関連する、固有のシステム上の問題を浮き彫りにした。例えば、大規模な在宅勤務への移行の結果、電力会社のデジタル環境とアーキテクチャが再構築されつつあり、この移行に伴う高まるリスクがサプライチェーンの強靭性とサイバーセキュリティ運用に負荷をかけている。
これらが全体的な方法で対処されなければ、高まるリスクはドミノ効果を生じさせるおそれがあり、世界中の重要な機能や産業エコシステムに影響を及ぼす可能性が高い。
多くの産業が同様の課題に直面しているが、電力システムに関連するITインフラへの高度なサイバー関連の侵害は、重要な業務や社会全体に影響を及ぼす能力を持つ。
電力エコシステムにおけるサイバーレジリエンスの文化を育む
2018年以降、世界経済フォーラムの「Systems of Cyber Resilience: Electricity」コミュニティは、電力会社、技術メーカー、政府機関、学術機関の70名以上の経営幹部の支援を受け、ますます相互接続され相互依存する世界において重要インフラのサイバーレジリエンスの強化に取り組んできた。
世界経済フォーラムが2019年に発表した報告書、「Systems of Cyber Resilience: Electricity」コミュニティは、電力会社の取締役会がサイバーレジリエンスに対して戦略的なアプローチを取れるようにするための、業界固有の7つの原則を示した。
これらの原則は、3つの主要な課題に対処することを目的としていた:
1.多様な優先事項、慣行、成熟度を持つ関係者による、多面的で複雑なサプライチェーンを理解すること。
2. デジタル化や再生可能技術に起因して複雑性が増している、レガシー技術と最新技術に関連するリスクを監督すること。
3.ITおよびOT環境と、高度に相互接続されたエコシステムを対象とした、サイバーリスクに対する全体的かつシステム的なアプローチを取ること。
これらの原則は、取締役会がサイバーリスクに関する責任ある行動方針を策定し、その監督を行い、事業目標と高まるサイバーセキュリティ関連リスクとのバランスを取る支援を行うことを目的としていた。
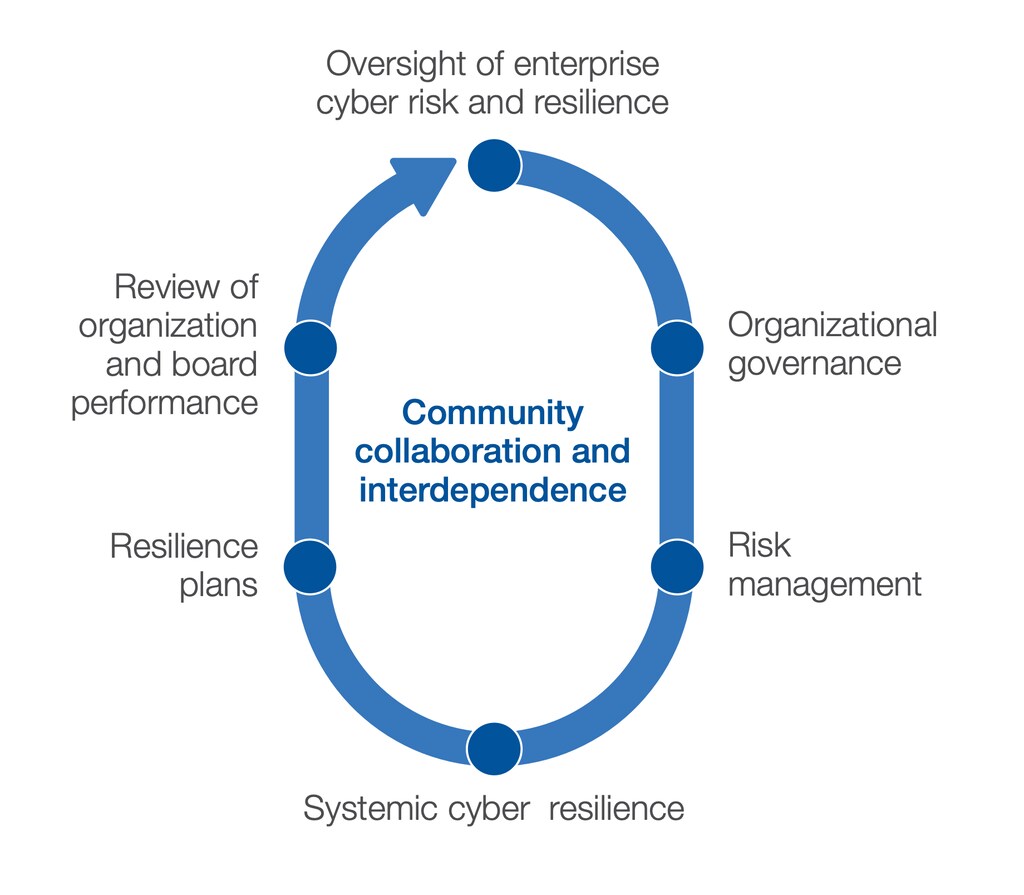
6月30日、世界経済フォーラムは「取締役会およびサイバーセキュリティ責任者のためのプレイブック」を公表し、ガバナンスと戦略を担うビジネスリーダーとの橋渡しを行うとともに、これらの原則の効果的な採用を加速させることを支援した。以下の主要なステップは、取締役会が企業およびより広範なエコシステム全体にサイバーレジリエンスの文化を根付かせるうえで役立つだろう:
1.企業内およびより広範なエコシステム全体でサイバーレジリエンスを強化するために必要な、文化的および組織的な変革を推進すること。
2.サイバーレジリエンス・プログラムの効果的な監督を確保すること。
3.事業リーダーに対し、サイバーリスクの責任を負い、それを事業の戦略目標と整合させ、事業上の意思決定や予算に組み込むよう義務付けること。
4.サイバーレジリエンスに責任を負う企業役員を指名し、取締役会および事業リーダーが、サイバーレジリエンスに関するリスクを踏まえたより良い意思決定を行えるよう導く役割を担わせること。
規制ガイダンスと実務のグローバルな整合化
規制は多くの分野で、事業慣行を整合させ改善するための有効な手段として広く認識されている。これまでのところ、電力セクターの規制は主に安全性に焦点を当ててきた。スマートグリッドへの移行をはじめとする近年の技術革新や、進化するサイバーリスクの状況は、大規模な混乱から保護するために、サイバーセキュリティ規制にも同等の重点が置かれることを必要としている。
政策立案者、規制当局、電力会社は、各国および各地域にわたる電力業界のサイバーセキュリティ規制の基本的なレベルでの整合を図るために協力すべきであり、同時に、固有のニーズおよび国益を反映するよう規制を調整する柔軟性を維持すべきである。
電力分野のサイバーレジリエンスのシステム・コミュニティは、現行規制におけるギャップを分析し、エコシステムにおけるサイバーレジリエンスをさらに強化するために、公共部門および民間部門の事業体の規制慣行を改善する機会を特定してきた:
1.原則に基づくグローバルなサイバーセキュリティ規制ガイダンスの策定により、公益事業者が地域を超えてサイバーセキュリティ慣行を整合させ、柔軟性を高めることを可能にする。
2.限定的かつ特定のユースケースを伴う、共通の製品認証アプローチにより、公益事業者がサプライチェーンを確保することを支援する。
3.政府、産業界、学術機関、サプライチェーンの間の連携を強化し、より柔軟で効果的かつ的を絞った規制および情報共有の慣行につなげる。
サプライチェーンとバリューチェーンの確保
デジタル化、分散化、グローバル化により、攻撃対象領域は絶えず拡大している。接続された機器から新規市場参入者、国境を越えて事業を展開する多国籍企業に至るまで、電力エコシステムへの接続はこれまでになく多い。サードパーティや構成要素は、サプライチェーン全体にわたってリスクをもたらしており、送電網が依拠する構成要素やサービスのセキュリティを保証する責任は組織にある。
デジタル製品の普及に伴い、サプライチェーンおよびバリューチェーンの複雑性の高まりは、電力エコシステムに対する重大な脅威となっている。サプライチェーンを確保するための従来のアプローチは、脅威が製造段階で最も大きいという前提に基づいている。
バリューチェーンの確保は、設計、稼働、運用から廃棄に至るまで、エンドツーエンドの製品ライフサイクル全体を対象とする必要がある。バリューチェーン内のさまざまな主体は、製品およびシステムに関する事業上極めて重要な活動において協力しており、そのため単独のアプローチでは不十分である。強靭なエコシステムには、個々の責任と共同の責任の両方が求められる。
これに対応して、世界経済フォーラムの「Systems of Cyber Resilience: Electricity」コミュニティのメンバーは、報告書を策定しており、新たなバリューチェーンの責任モデルを提案している。
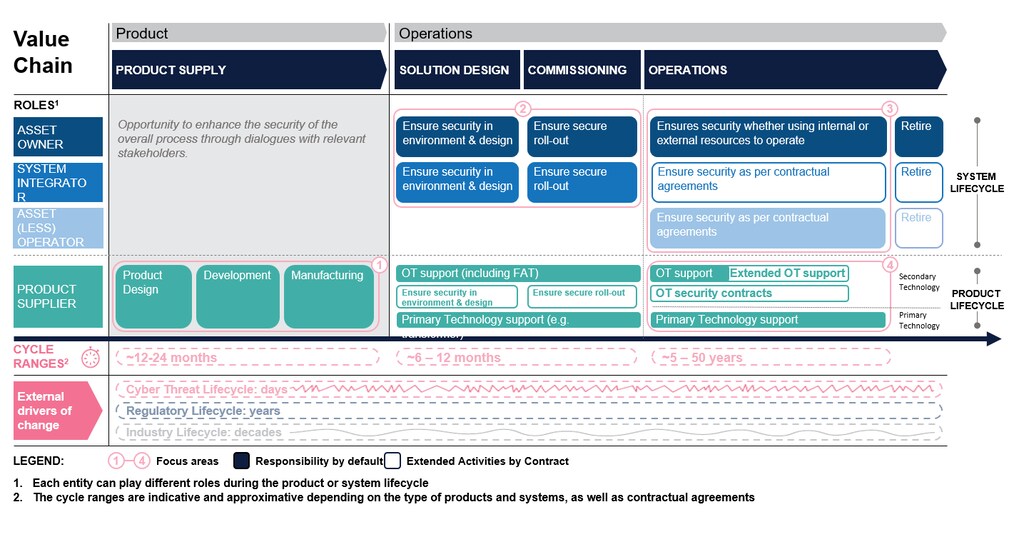
電力業界の組織は、製品およびシステムレベルのセキュリティ要件のバランスを確保しなければならない。効果的で持続可能な保護措置は、個々の製品やシステムの保護を超えたものでなければならない。製品およびシステム中心のプログラムを確立する必要がある。これらのプログラムには、さまざまな利害関係者の責任について共通の理解と受容が求められる。
バリューチェーンを効果的に保護するためには、アプローチに、深層防御(設計から始まる製品ライフサイクル全体を対象とする)と、広範囲防御(組織のサプライヤーから資産所有者、さらにシステムインテグレーターや運用者にまで及ぶ)の両方の戦略を含める必要がある。
さらに、資産所有者、製品サプライヤー、システムインテグレーターの間で調達プロセス中にセキュリティについて緊密な対話を行うことで、最善の結果を確保できる。組織内で全体的かつ堅牢なサイバーセキュリティ慣行を採用している製品およびサプライヤーを優先すべきである。入札プロセスにおいてセキュリティを任意とし、価格基準の対象とすることはできない。
世界経済フォーラムはサイバーセキュリティに関して何をしているのか
サイバーセキュリティセンターは、リーダーが一堂に会し、進化するサイバーリスクとそのシステム的影響を理解するための信頼できるプラットフォームを提供している。相互接続が進むデジタル社会において、理解と信頼を築くことに重点を置いている。
分野横断的な連携と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援している。
システムの運用方法への適応には、資産所有者、運用者、サプライヤーの間に信頼関係が必要であり、運用体制に応じたサイバーセキュリティの慣行に対する最適な対処方法を見出す必要がある。新技術の影響力、規模、インパクトが加速し続ける中、これまでの技術の影響を管理するための不介入型のアプローチは、社会に壊滅的な結果をもたらすおそれがある。これを正しく行うためには、先見性と決断力をもってリスクや意図しない結果を管理する必要がある。




