この定期連載では、過去1か月の主要なサイバーセキュリティ関連のニュースをお届けします。
主要なサイバーセキュリティニュース:中東紛争でサイバー領域が重要な役割を果たす、AIのサイバー犯罪への悪用、ポルトガル当局者のメッセージングアカウントが標的に。
世界経済フォーラムのサイバーセキュリティセンターは、サイバーセキュリティを戦略的な最重要課題として位置づけ、体系的なサイバーセキュリティ上の課題に対処するため、官民による国際的な取り組みを推進する、独立かつ中立的なプラットフォームを提供しています。
1. 中東紛争のサイバー影響
ここ数週間の中東情勢の緊迫化は、現代の紛争においてサイバー戦が果たす役割の拡大を浮き彫りにしました。軍事攻撃は広く報じられていますが、その背後では、サイバー作戦がより静かに展開されています。
その影響は紛争に直接関与する地域にとどまらず、欧州刑事警察機構(ユーロポール)のヤン・オプ・ヘン・オールト報道官は、欧州のインフラに対するサイバー攻撃が増加すると予想しており、また、紛争に関するオンライン上の情報が大量に流通していることを利用したオンライン詐欺が増加すると、ロイターは報じています。
紛争によるサイバー影響として報告されている事例は次のとおりです。
監視ネットワークの構築:フィナンシャル・タイムズ紙の取材に対し、防犯カメラや交通監視カメラがハッキングされ、監視ネットワークを構築するために、軍事攻撃に先立って利用されたとのことです。
ウェブサイトやアプリへの不正侵入:複数のニュースサイトや、宗教暦アプリ「BadeSaba」が、メッセージを表示させるために不正に侵入されました。
医療機器企業が標的に:報じられるところによると、イランと関連するハッカーがストライカー社から企業データを奪取した。ストライカー社は世界最大級の医療機器企業の一つです。同社は声明で:「ランサムウェアやマルウェアの兆候は確認されておらず、本件は封じ込められていると考えています。」
今後の展開は不透明ですが、クラウドストライクのアダム・マイヤーズ上級副社長(敵対者対策オペレーション担当)は、ロイターに対し、現在のサイバー活動は、より攻撃的な作戦の前兆である可能性があると示唆しました。「クラウドストライクは、イランと連携する脅威アクターやハクティビスト集団が、偵察や分散型サービス妨害(DDoS)攻撃の開始を行っている活動を既に確認しています。」
今年初め、世界経済フォーラムの『グローバルサイバーセキュリティ見通し2026』では、地政学的リスクがサイバーセキュリティに与える重大な影響が強調されました。同報告書によれば、組織の64%が、重要インフラの混乱、妨害工作、スパイ活動などの地政学的動機に基づくサイバー攻撃を想定しています。
2. AIのサイバー犯罪への悪用
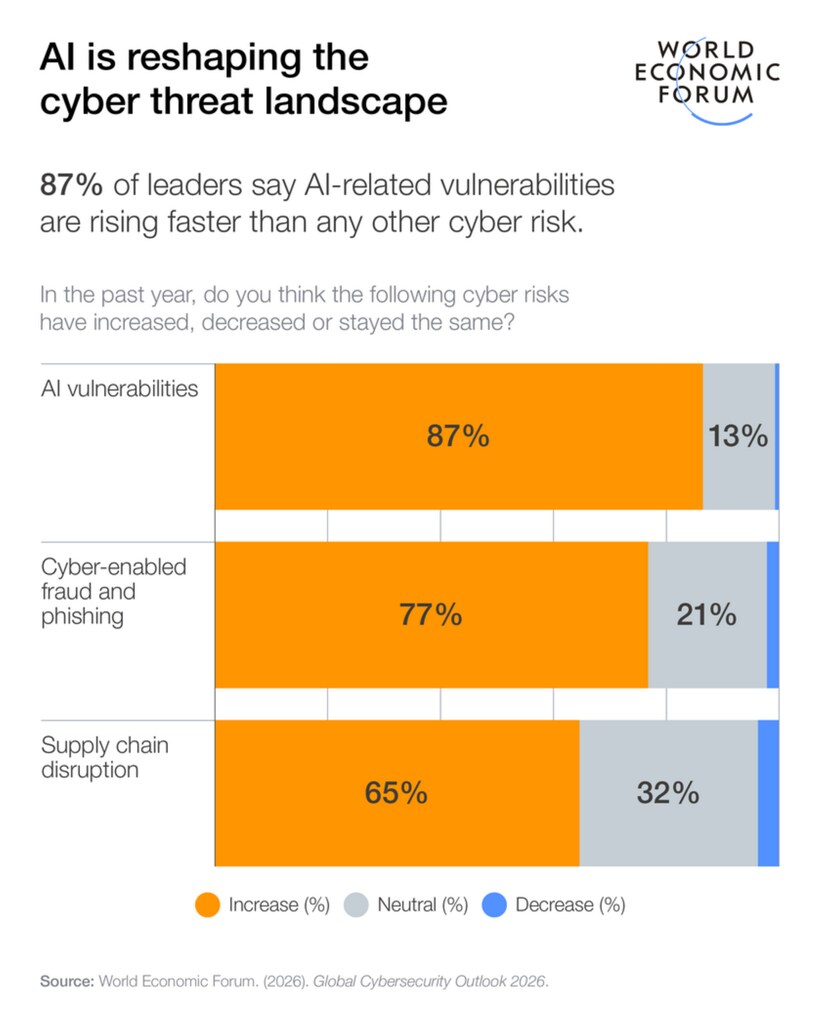
人工知能(AI)の急速な発展は、各分野におけるイノベーションを加速させています。一方で、これらの能力は、人々、社会、そして環境に利益をもたらすシステムの新たな可能性を切り開く一方で、サイバーリスクももたらします。
この課題への対応と業界内の透明性向上のため、大手テック企業は、悪意ある行為者がAIツールを悪用する方法に関する定期的な分析を共有しています。
AIがサイバー犯罪に利用された事例として報告されているものは次のとおりです。
詐欺の自動化:OpenAIが最近公表した脅威レポートでは、インドネシアの男性を標的とするロマンス詐欺や、詐欺被害者をさらに騙すために法執行機関になりすます詐欺の事例が明らかにされました。
影響力工作:同レポートでは、AIを用いてコンテンツを生成し、ソーシャルプラットフォームを通じて配信する大規模なソーシャルメディア影響力キャンペーンも明らかにされています。
コードの作成:Anthropicの脅威インテリジェンスレポートによれば、コーディングの知識がほとんどない英国拠点の犯罪者が、Claudeを使用して、ランサムウェアのパッケージを最大1,200ドルでオンライン販売していたとされています。技術的な専門知識はAIに完全に委ねられていました。
組織への侵入:AnthropicとGoogleのジェミニの両社は、北朝鮮の関係者がAIモデルを使用して虚偽の職務経歴書を作成し、採用面接を通過することで、ほとんど働かずに給与を得たり、主要企業に潜入IT人材を送り込んだりしている事例に言及しています。
さらに、インターポールによる新たな報告書では、AIを活用した詐欺は、従来の手法と比べて4.5倍の利益を生むことが明らかになりました。同報告書は、エージェント型AIシステムが、偵察から身代金要求に至るまで、詐欺キャンペーン全体を自律的に計画・実行できることを指摘しています。
「人工知能、低コストのデジタルツール、そして国際的な犯罪者間の連携の強化により、私たちは詐欺の産業化を目の当たりにしています」と、インターポールのバルデシー・ウルキサ事務総長は声明で述べました。
同報告書は、世界詐欺サミットの開催期間中に公表されました。同サミットはウィーンで開催されており、インターポールと国連薬物犯罪事務所が共催しています。
3. ニュース速報:今月の主要なサイバーセキュリティニュース
ポルトガル当局者のメッセージングアカウントが標的に:ポルトガルの国家情報機関は、ハッカーがWhatsAppおよびSignalのアカウントにアクセスするための世界規模のキャンペーンを展開していると警告しました。標的は政府当局者、外交官、軍関係者です。攻撃者は、利用者を騙してパスワードを共有させ、非公開のチャットにアクセスしています。本件に対するSignalの対応は以下のとおりです。
通信会社のハッキングで顧客データが流出:オランダの通信事業者Odidoへの最近のハッキングを行った犯罪グループは、顧客情報をダークウェブ上に公開しました。約600万人の顧客の個人データが盗まれ、氏名、電話番号、メールアドレス、銀行口座番号、生年月日、パスポート番号が含まれています。
スウェーデン、エネルギー分野にセキュリティ強化を要請:同国の治安機関は、エネルギー分野に防御体制を強化するよう警告しました。これは、ポーランドで発生した最近のサイバー攻撃を受けたものですが、スウェーデンのインフラに対する具体的な脅威は存在しません。今回の警告は、スウェーデンを攻撃されにくい標的にすることを目的としており、当局はセキュリティ対策の強化を求めています。
4. フォーラム・ストーリーズのサイバーセキュリティ関連記事
量子セキュリティが、今まさにリーダーが無視できない課題である理由。
量子コンピューティングはまだ暗号を解読するには至っていませんが、リスクはすでに現実のものとなっています。「今収集し、後で解読する(harvest now, decrypt later)」モデルは、敵対者が現在暗号化されたデータを収集し、量子技術が成熟した時点でそれを解読できることを意味します。2024年には、米国国立標準技術研究所(NIST)が最初の耐量子暗号標準を確定させ、この移行がもはや理論上の話ではないことを示しました。しかしながら、多くの組織は依然として準備ができていません。移行は、ハードウェア、ソフトウェア、プロトコル、サプライチェーンにまたがる数年規模のプログラムであり、特にシステムが数十年にわたり稼働する場合には困難を伴います。リーダーは、3つのタイムラインを整合させる必要があります。データを安全に保持しなければならない期間、移行にかかる期間、そして量子技術の実用化時期です。詳しくは量子セキュリティが今やガバナンスの課題である理由をご覧ください。将来の関心事ではありません。
エージェント型AIが主導する未来に備えるには、この方法が適切でしょうか?
エージェント型AIは、企業内で業務が遂行される方法に真の変化をもたらしています。私たちは、人間を支援するシステムを超えて、推論、判断、そして自律的な行動を任せられるシステムへと移行しつつあります。この変化は既に進行しており、実験室やパイロットプログラムではなく、中核的な業務プロセスの中で起きています。本記事では、ある専門家がエージェント型AIが主導する未来に備える方法を解説しています。
医療分野におけるサイバーレジリエンスの優先順位付けの方法。
医療機関は、深刻化するパラドックスに直面しています:患者ケアやデジタル技術革新を優先するあまり、サイバーレジリエンスへの投資が不足しがちである一方、サイバーインシデントは医療提供や患者の安全をますます阻害しています。しかし、戦略的なデジタルツイン・シミュレーションは、リーダーが投資の選択肢を検証し、隠れたトレードオフを明らかにし、臨床能力とデジタルレジリエンスを同時に向上させる直感に反する戦略を特定するのに役立ちます。詳しくは、データに基づく意思決定ツールがガバナンスを強化し、患者の転帰を守る方法をご覧ください。




