2026年までに、25%の人々がメタバースで1日少なくとも1時間を過ごすと予想されています。しかし、それによって多種多様な犯罪に巻き込まれる可能性も高まります。
子どもは、仮想資産の窃盗や性的・人種的嫌がらせなどの犯罪に、とりわけ巻き込まれやすいおそれがあります。
メタバースの特性を踏まえ、テクノロジーが急速に進歩する今、規制当局の関与と複数の利害関係者による取り組みが必要です。
メタバースという概念は、多くの点で新しいものではありません。Second Lifeのようなオンラインのマルチプレイヤー型仮想世界は、すでに20年近く存在しています。MinecraftやFortniteのような現代のサービスには、数億人ものユーザーがおり、それを支える巨大な経済圏も形成されています。
最も基本的には、メタバースとは、会議やゲーム、交流のための、共有され継続的に存在する仮想空間という概念を指します。Gartnerは、25%の人々が2026年までにメタバースで1日少なくとも1時間を過ごすと推定しています。
仮想現実、AI、デジタル通貨、NFT、ブロックチェーンの革新を基盤に、メタバースの支持者は、私たちがアバターやデジタル資産を携えて、相互運用可能なさまざまな仮想世界を行き来するようになると考えています。
ブロックチェーンを基盤とするテクノロジーが、メタバースのインフラに不可欠な要素となるかどうかは、まだ分かりません。ブロックチェーンとWeb 3.0の批判者たちは懸念を公然と表明しており、Microsoft傘下のゲームでさえ、Minecraftは、非代替性トークン(NFT)をサポートしないと発表しました。また、ブロックチェーン技術の採用も支持しないとしています。Minecraftは、創造性を誰もが発揮できる環境を実現するという同社の価値観と相いれないことに加え、詐欺の脅威やメタバースに伴うその他のセキュリティリスクを理由に挙げました。
基盤となるインフラがどのような形になるにせよ、メタバースはさまざまなテクノロジーが構成要素として結びつく場となり、それぞれが固有のリスクをもたらします。詐欺、なりすまし、認証情報の窃盗、技術的負債、ソーシャルエンジニアリング、スパイ活動、脆弱性、偽情報など、すでに存在するセキュリティ上の問題はメタバースにも持ち込まれます。被害がさらに深刻になる可能性さえあります。
メタバースでの犯罪
メタバースでのデジタル商取引が範囲と規模を拡大するにつれ、一部の推計では年間収益が1兆ドルに達するとされ、金銭目的の攻撃は頻度と攻撃性を増していくでしょう。
今、認識しておくべき、特に明白なセキュリティ上の懸念をいくつか紹介します。
ソーシャルエンジニアリング
フィッシング詐欺などのソーシャルエンジニアリングの手法は、今日、サイバー犯罪者が用いる最も成功率の高い初期攻撃手段の一つです。人々の心理的な弱点を突く手法は非常に効果的であるため、ソーシャルエンジニアリングはメタバースでも大きな課題となるでしょう。
偽のNFTを売り込むフィッシング詐欺に、すでに多くの人がだまされています。メタバース上の土地の販売や、その他の疑わしいWeb 3.0プロジェクトもその手口に利用されています。最近では、フィッシング詐欺でDecentralandになりすまし、人気のイーサリアム基盤の仮想世界を装って、ユーザーにウォレットの秘密鍵を入力させ、暗号資産を盗み取る事件がありました。
メタバースでは、ディープフェイク技術を使って、信頼されている機関やアバターになりすますフィッシング攻撃も想定されます。
人々のプライバシーを損なうことなく、ユーザーが関わる組織やアバターの真正性を確認できる基準が必要です。組織は、アバターの身元を確実に検証し、デジタル・アイデンティティの窃盗を防ぐ方法を検討する必要があります。ユーザーには、ソーシャルエンジニアリング攻撃の見分け方と、アバターの身元情報を守る方法を周知する必要があります。
ソフトウェアの脆弱性とマルウェア
暗号資産ウォレットを標的とするマルウェアは、すでに人々の暗号資産、トークン、NFTの窃盗に使われています。サイバー恐喝やランサムウェアは、悪名高く、利益も大きいサイバー犯罪の脅威です。メタバースでは形を変えるかもしれませんが、深刻なリスクであり続けるでしょう。
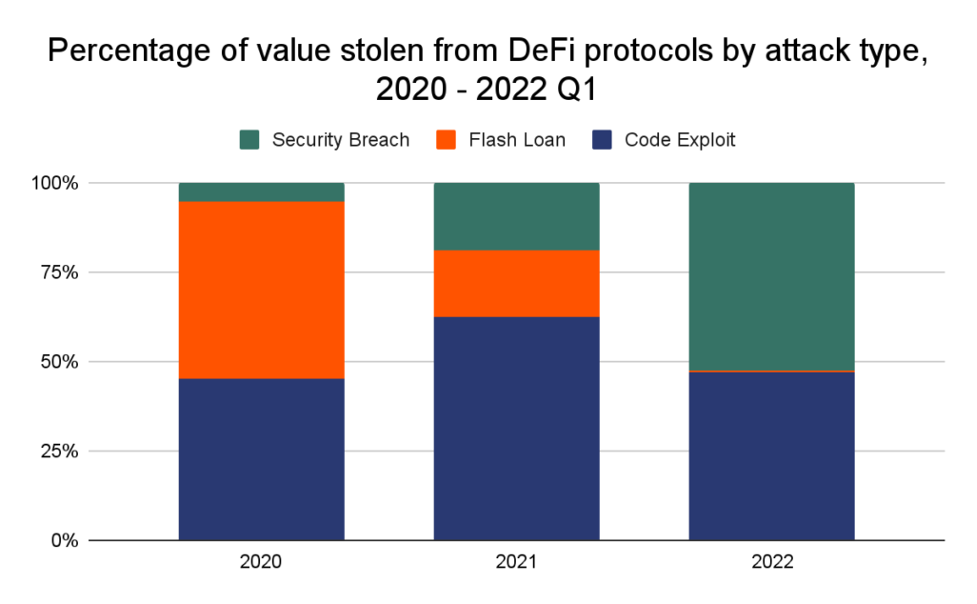
現在のWeb 3.0プラットフォームやDeFiプロトコルに対する攻撃の多くは、基盤となるソフトウェアや使用されるスマートコントラクトの脆弱性を突くものです。特にDeFiプロトコルでは、Chainalysisの「2022年暗号資産犯罪レポート」によると、最大規模の窃盗は通常、コードの脆弱性を悪用した攻撃によって起きています。
メタバースのプラットフォームの脆弱性に加えて、仮想現実(VR)や拡張現実(AR)のウェアラブル機器は、ソフトウェアやメモリを多く搭載した小型コンピューターであり、攻撃の標的になり得ることにも注意が必要です。
ラトガース大学ニューブランズウィック校の研究では、VRおよびARヘッドセットをハッキングし、音声コマンドで伝えられるクレジットカード情報やパスワードなどの機密情報を盗み取れることが示されました。
攻撃や悪意あるソフトウェアから保護するため、プラットフォーム、スマートコントラクト、VR・ARヘッドセットのバグや脆弱性にパッチを適用することは、セキュリティ上の重要な検討事項です。
没入型コンテンツのリスク
荒らし行為、性的嫌がらせ、人種差別的嫌がらせは、現在、あらゆるデジタルゲームやVRゲームのプラットフォームで問題になっています。
こうした行為はデジタル空間で長く続いていますが、VRの没入感によって、被害者の精神的な健康に深刻な影響を与えるおそれがあります。Common Sense Mediaによると、子どもが直面するリスクは特に高いといいます。子どもは親より先にメタバースを探索する可能性があり、保護者が気づかないうちに、性的または暴力的なコンテンツに触れてしまうおそれがあります。
VRの世界には、パーソナルスペースの設定や、問題行動のミュート、ブロック、報告など、こうした問題に対処するためのツールが用意されています。新しいユーザーや子どものような脆弱な立場にある人々に、これらのツールの使い方を教えることが重要です。
サイバー犯罪の未来に備える
メタバースで活動する組織は、何が危険にさらされ得るのか、どこに脆弱性がある可能性があるのかを特定するため、早い段階からセキュリティチームやリスク管理チームと協力する必要があります。
また、開発者にこうしたリスクについて十分な研修を行い、アプリを公開する前に徹底的にテストする必要があります。
エンドユーザーには、新しいテクノロジーに参加すれば標的となる可能性があることを認識してもらう必要があります。ソーシャルエンジニアリングの脅威や一般的な詐欺について理解を深め、自分自身とデジタル資産、ウォレット、身元情報を守るための最善策を知る必要があります。
政策立案者も、メタバースでの犯罪から人々を守るうえで重要な役割を担います。イノベーションを妨げずに、脆弱な立場にある人々や消費者を守る規制を導入する必要があります。
倫理、消費者保護、ガバナンスをどのように実施するのかを定め、「仮想法執行」のあり方を明確にする必要があります。被害者は誰に連絡すればよいのでしょうか。どの法域の法律が適用されるのでしょうか。どのような救済手段があるのでしょうか。
これらの問いは複雑であり、早急に答えを出す必要があります。答えを見いだすには、安全を最優先する、複数の利害関係者による取り組みと、先を見据えた革新的な政策措置を採用するしかありません。




