クラウドベースのプラットフォームやアプリの成長により、サイバーセキュリティに変化が生じている。
顧客はもはや、自社のサイバーセキュリティを全面的に管理しているわけではない。
この新たなクラウドの世界では、ソフトウェア開発者がサイバーセキュリティに関する意思決定に大きな影響力を持つようになっている。
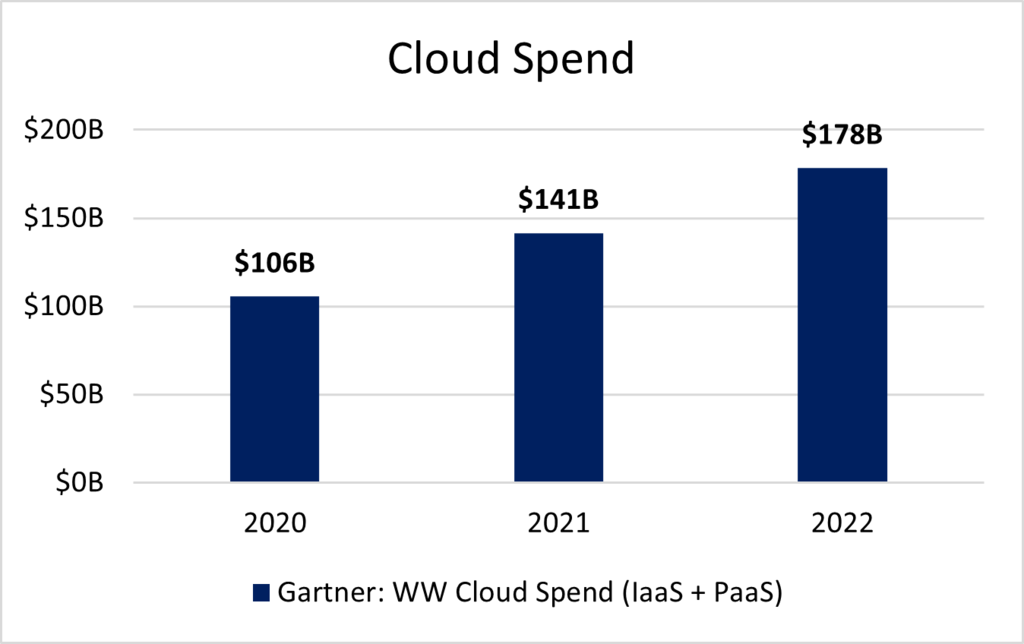
リモートワークの普及に伴い、レガシー産業の企業も含め、企業は競争力と機動力を保つため、SaaS(サービスとしてのソフトウェア)やクラウドツールの導入を余儀なくされてきた。Zoom、Slack、Salesforceなどの最新のクラウドベースのプラットフォームは、知識労働者が自宅から効率的に協働するうえで欠かせないものとなった。この追い風の恩恵を受け、AWS、Microsoft Azure、Google Cloudなどのパブリッククラウドホスティング事業者は目覚ましい成功を収めている。ガートナーによると、クラウド事業者への支出は2021年の1,410億ドルから、2022年には1,780億ドルに増加すると予測されている。
しかし、パブリッククラウド事業者によって最新のソフトウェアツールが使いやすくなった一方で、クラウドへの移行はサイバーセキュリティに大きな課題をもたらしている。クラウドを最優先する世界のサイバーセキュリティは、従来のオンプレミス型セキュリティからのパラダイムシフトである。従来、顧客は自社のデータセンターでアプリケーションをホストし、環境とセキュリティを全面的に管理していた。顧客は「城壁に囲まれた城」のような環境で、ネットワークとアプリケーションを自ら保護し、管理していた。
しかし、顧客がパブリッククラウド事業者を利用する場合、セキュリティは顧客とクラウド事業者が共同で責任を負うモデルとなる。たとえば、顧客がAWSのデータセンターにデータを保存する場合、自社のサイバーセキュリティ方針を設定し、管理しなければならない。AWSのデータセンター内のデータを全面的に管理できなくても、セキュリティ侵害への責任は依然として顧客にある。この点で、パブリッククラウドを導入する顧客は、自社のセキュリティを全面的に管理できなくなっている。セキュリティへの懸念は、クラウド導入を阻む主な要因の一つとなることが多い。
さらに、クラウド環境のセキュリティ確保はより複雑だ。現代のクラウド顧客は、マイクロサービスと呼ばれるアーキテクチャを採用することが多い。これは、アプリケーションの各コンポーネント(検索バー、おすすめページ、請求ページなど)をそれぞれ独立して構築する方式だ。クラウド上のワークロード(仮想マシン、サーバー、コンテナなど)やマイクロサービスの数は、オンプレミス環境の最大10倍になる可能性がある。こうした細分化と複雑化によってアクセス制御の問題が生じ、ミスの可能性も高まる。たとえば、開発者が外部に公開される可能性のあるAWSデータベースに機密性の高いパスワードを残してしまうケースだ。つまり、クラウドでは攻撃対象領域がより広く、複雑になっている。
クラウドを最優先する世界のサイバーセキュリティ
製品の複雑さに加え、クラウドへの移行は、トップダウン型からボトムアップ型への販売パターンの逆転をもたらした。セキュリティ製品の購入を決めるのは、CISO(最高情報セキュリティ責任者)ではなく、開発者である。
この変化には二つの理由がある。第一に、クラウドによってアプリケーション開発の速度が上がり、その結果、サイバーセキュリティは後回しにされるものから、開発者のワークフローに欠かせない要素へと変わりつつある。従来、開発者はコードの作成と製品のリリースを担当し、CISOのチームはサイバーセキュリティを担当していた。両者の責任は明確に分かれていた。しかし現在、現代的な企業の開発者は、クラウドによって容易になったため、毎日または毎週、新しいコードや製品をリリースしている。Netflix、Amazon、Uberなどのお気に入りのアプリが頻繁に更新されることに、私たちは今や慣れているが、以前はそうではなかった。新しいコードをリリースする頻度が高まるにつれて、アプリケーション開発の頻度が増したため、開発者もサイバーセキュリティに対処しなければならない問題となっている。
第二に、クラウドの早期導入者やヘビーユーザーは、現代的なスタートアップ企業や中堅企業であり、こうした企業では購入の意思決定がより分散化している。従来、大企業のセキュリティに関する意思決定はCISOが担っていた。そうした販売プロセスでは、概念実証や交渉に長い時間がかかり、CISOが組織全体の購入を決定していた。一方、スタートアップ企業や中堅企業は、開発チームにセキュリティ製品の購入を直接決める権限を与えることが多い。たとえば、私が参加した顧客評議会の一つで、急成長中のフィンテック系スタートアップ企業のCISOは、どのセキュリティ製品を購入するかを開発者が全面的に決められると明かした。
この新しいボトムアップ型の販売モデルは、サイバーセキュリティソフトウェアの開発と販売のあり方を根本から変えている。開発者への販売は、CISOへの販売とは異なるモデルだ。開発者はセルフサービス機能を好み、購入前に製品を試して検証したいと考えることが多い。そのため、セルフサービスやフリーミアムの機能を構築し、無料ユーザーを流入経路の上流で大量に獲得する、プロダクト主導型の販売モデルが必要になる。この新しい販売モデルは、従来のセキュリティ大手の手法とはまったく異なる。従来の企業は営業主導型モデルに依存し、大規模な営業チームを雇って、外向きの営業活動を通じてCISOに大型案件を売り込んできた。
世界経済フォーラムはサイバーセキュリティにどのように取り組んでいるのか?
サイバーセキュリティセンターは、リーダーたちが集い、変化するサイバーリスクとそのシステム全体への影響を理解するための、信頼できるプラットフォームを提供している。相互接続がますます進むデジタル世界において、理解と信頼の構築に重点を置いている。
分野を超えた協力と知見の共有を促すことで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を要する課題に取り組む支援をしている。
Palo Alto Networks、Cisco、Fortinet、Checkpointなどの従来型のセキュリティ大手は、オンプレミス中心のアーキテクチャが一般的だった時代に設立された。その製品はクラウドネイティブなアーキテクチャに対応できる規模へ拡張できず、営業チームも新たなプロダクト主導型の販売手法に適応していない。クラウドへの移行は、スタートアップ企業がセキュリティ業界全体を一変させる新たな機会を生み出した。Palo Alto、Checkpoint、Fortinetなどの大手セキュリティ企業だけでも、時価総額の合計は1,000億ドルを超える。クラウドセキュリティは、はるかに大きな市場になるだろう。主役交代を見守るのは刺激的だ。




