今日、スマート人形からラジコンカーや学習ゲームに至るまで、インターネットに接続される玩具はますます増えています。こうした玩具、ゲーム、アプリは、センサー、カメラ、マイクを使った遊びに急速に慣れつつある幼い子どもたちの手に渡っています。これは長年存在してきた電子玩具の自然な延長であり、その経緯は有名なバービー人形の進化を通じて説明するのが最も分かりやすいでしょう。
1959年3月に米国で発売されたバービーは、外見、衣服、アクセサリーに多くの変化を経て、(論争もあったものの)やがて文化的アイコンとなりました。今日、「Hello Barbie」は、音声認識技術を用いてリアルタイムで会話でき、インターネットに接続し、クラウド技術を通じてデータを保存できる高度な玩具です。しかし、人形が子どもの想像力を通じて実際に話したり、アルゴリズムのおかげで正しい答えを返したりできるようになると、私たちははるかに大きな問題に direct直面しているのです。
ハイテク企業は、ネットに接続された玩具への多額の投資を進めています。こうした玩具は子どもの行動をプロファイリングし、日次、週次、月次の統計や最も好まれる行動など、利用状況に関する様々なデータを収集できます。このデータにより、企業は子どもたちのニーズや楽しみにより合った玩具を開発できる一方で、アルゴリズムやインタラクティブ機能をさらに改善することを目的とした研究開発プロジェクトにも拍車がかかっています。
保護者は、こうした技術進歩の影響について依然として意見が分かれていますが、一部の企業は、特に子どもの教育の面で、より良い体験を提供すると約束しています。また、すでに一部の玩具には、ゲームの監視、機能制限、全般的な分析システムを含む保護者向けの管理機能が備わっています。
しかし、保護者にも企業にも懸念すべき理由があります。電子玩具メーカーのVTechは、「倫理的ハッカー」による侵害を認めました。この侵害は630万人の子どもに影響し、名前、自宅住所、写真、チャットログが盗まれました。現時点で公表されたデータはありませんが、 攻撃者は香港の玩具メーカーに対し、 そのセキュリティ上の欠陥を速やかに修正するよう警告しました。
また、プライバシー擁護団体はすでに、「Hello Barbie」にはリスクがあり得ると警告していましたが(録音データはインターネット経由で送信され、クラウドに保存されます)、 セキュリティ研究者らは、複数の欠陥を明らかにしました。 これらの欠陥は、ハッカーが人形を通じて子どもの会話を盗み聞きすることを可能にしていた恐れがあります。さらに今回の新たな報告は、ハッカーが「Hello Barbie」を悪用しうる方法に関する、類似してはいるものの別個の独立した知見に続いて発表されたものです。
これらの動向は無視できません。玩具メーカーが「おもちゃのインターネット」を首尾よく取り入れるためには、システム評価、侵入テスト、暗号技術、透明性のあるポリシーなど、必要なあらゆるセキュリティ基準を導入しなければなりません。保護者もまた重要な役割を担っています。これらの玩具が、「旧来型」の基本的な安全機能をはるかに超えて、子どもたちのプライバシーと個人データを確実に守るようにすることは、保護者の責任です。
玩具メーカーと当局が協力し、すべての人にとって満足がいく倫理的なプライバシーおよびセキュリティ基準を定めるために、ベストプラクティスを共有することは、おそらく有益でしょう。この新たな技術的課題を適切に整理するには、ほぼ確実に一定の時間がかかるでしょう。多くの人にとっては、クリスマスプレゼントについてのより広範な見直しを意味するかもしれません。子どもにインターネットに接続されたスマート人形やスーパーヒーローを贈るべきでしょうか、それとも、より安全で安心なサイバー玩具が登場するまで待つほうがよいのでしょうか。
執筆者のAndrea Stroppaは、世界経済フォーラムのためにセキュリティとテクノロジーについて執筆しています。
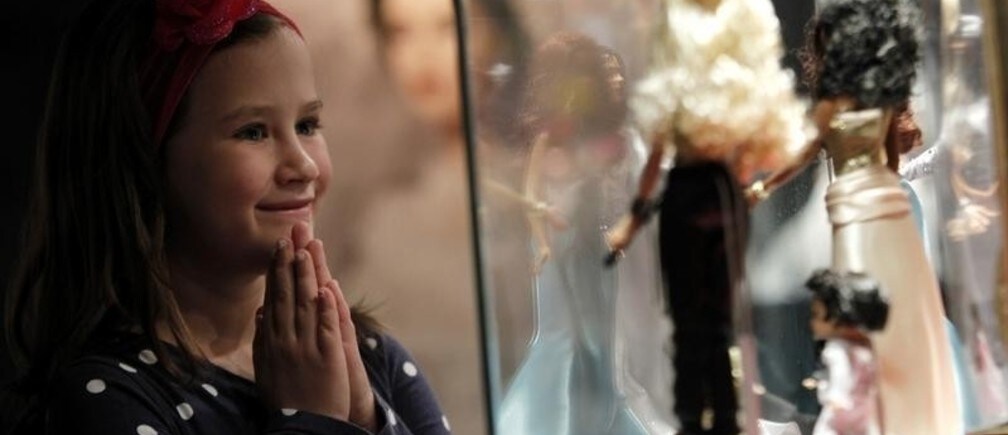
画像:2012年5月15日、ザグレブで開催されたバービー展で、バービー人形を眺める少女。REUTERS/Antonio Bronic


