重要インフラを守らなかった場合の影響は甚大です。
関連する脅威は常に変化しているため、関係者は協力してこれに対抗し、信頼を築く必要があります。
すべての関係者が重点を置くべき3つの分野は以下のとおりです。
重要インフラの保護は不可欠であり、世界経済と社会の健全性を支えています。重要インフラ事業者とそのネットワークが提供するサービスの機密性、完全性、可用性を損なう事象は、重大な、さらには潜在的に壊滅的な影響をもたらす可能性があります。政府はこの問題への関心を強めており、重要インフラ事業者およびそのITベンダーに対し、技術面および組織面のセキュリティ対策を実施するとともに、実際に発生するセキュリティインシデントの潜在的な影響に備えるよう求めています。
脅威環境は常に変化しているため、いかなる組織も単独でリスクの広範な領域を効果的に管理することはできません。前進するための唯一の合理的な道筋は、ベンダー、規制当局、重要インフラ事業者が協力し、信頼を醸成する新たな方法を生み出すことです。そのためには、重要インフラ環境のあらゆる要素のうち、次の3つの重要な要素を十分に評価する必要があります。信頼できるITベンダー、安全なソリューション、そして責任ある運用です。
1) 信頼できるITベンダーの評価
ベンダー組織全体の慣行を評価することが出発点となるべきです。これには、安全な開発慣行の堅牢性、再現性、一貫性の評価に加え、製品に存在する脆弱性に関する透明性の評価も含まれます。これはレジリエンスにとって不可欠です。
個別のソリューションを評価することは正しい方向への一歩ですが、包括的なアプローチを採用し、世界の重要インフラを守る上で人、プロセス、技術が果たす役割を考慮することで、はるかに良い結果が得られるでしょう。ソリューションを提供する組織に、信頼性を一貫して示せるだけのプロセス成熟度が欠けている場合、個別製品のセキュリティは一時的なものにすぎず、信頼性も低くなります。
実際には、セキュリティはベンダーが製品を市場に投入した時点で終わるわけではありません。重要インフラ事業者がネットワークおよび情報システムをどのように設計、導入、監視し、継続的に保守するかが、安全な運用にとって極めて重要です。レジリエンスと信頼性を備えた適切に機能するセキュリティアーキテクチャは、サイバー脅威の防止、検知、対応に役立ちます。
信頼できるソリューションとは、期待どおりの機能を、必要以上の機能を持たずに、検証可能な方法で提供する製品またはサービスを指します。ベンダーは、設計段階でセキュリティ機能を技術に組み込むことができますし、組み込むべきです。これには、暗号モジュールの検証、実行時に確認可能な一意のデジタル署名を作成するイメージ署名、起動時にソフトウェアの完全性を自動的に検証するハードウェアベースのセキュアブート、ハードウェアが正規品であることを検証する技術およびプロセス、そして実行中のソフトウェアへの悪意あるコードのインジェクション攻撃から保護するランタイム防御が含まれます。さらに、ベンダーは自社のコードに何が含まれているか、そしてそれがなぜ存在するのかを把握していなければなりません。これは成熟し安全なエンジニアリングプロセスの基盤となります。
ベンダーは、ネットワーク運用に導入された後の技術の完全性を検証する上で、ネットワーク事業者を支援することもできます。インフラのハードウェアとソフトウェアが期待どおりに機能していることを確認することは、適切なセキュリティ態勢とアーキテクチャ構成要素の完全性を維持するための鍵となります。
2) 安全なソリューションの評価
ベンダーのソリューションに対するより良い評価を義務付けるよう調達規制を改正することは、もはや急務です。政府規制では、重要インフラに導入されるすべての技術は、信頼性を証明できるベンダーからのみ調達されるよう求めるべきです。
その証明は、義務的なセキュリティ評価から得るべきです。まずは、「Common Criteria」などの国際的に認められた標準にすでに定められている、簡易なセキュリティ対策への準拠に関する基準的な測定を活用することから始めます。Common Criteriaこれらは出発点として有用であり、重要度の低いネットワークに広く導入される技術の適切な評価基準としても役立ちます。
ミッションクリティカルなネットワークについては、認定された信頼できる専門家による包括的なセキュリティ評価を実施すべきです。結果の品質を確保するため、また熟練した専門家が不足していることから、政府機関が自ら試験を実施する必要があるかもしれません。また、選ばれた高度な資格を持つ試験機関の支援を受けて試験を行うこともあり得ます。
いずれの方法であっても、基本的なセキュリティ基準を評価する際によく見られるような、単なるコンプライアンス業務として扱うことはできません。重要ネットワークを対象とする堅牢なセキュリティ評価では、多数の重要なベンダー能力について、厳格かつ動的な審査を行うべきです。すなわち、ソースコードの検証、設計文書の確認、実際のペネトレーションテスト形式によるソリューション試験、そして成果物やその他の関連資料の試験です。評価は、ベンダーの知的財産が保護される、合意された安全な場所で実施してください。
試験手順が市場の技術革新に確実に追随し、厳格なリスクベースのアプローチを取り入れるようにしてください。効率性、拡張性、迅速性を確保するため、次の点に留意してください。
i) 試験をビルドの更新部分に限定し、製品の反復開発を管理します。これにより、すべてのバージョンを試験する場合のコストや市場投入までの時間の問題を回避できます。
ii) ゼロから始めるのではなく、実証済みの評価事例を基にします。意味のある共通の価値が追加できる場合にのみ更新します。
iii) 他の志を同じくする政府と協力し、試験結果の相互承認に向けた取り組みを進めます。その際、地域の商慣習に従うのではなく、サイバーリスクの軽減に重点を置きます。これにより国境をまたぐ断片化が減少し、各国が取り組みを効果的に拡大する能力が高まります。
3) 責任ある運用の評価
デジタル機能への移行に伴い、重要インフラ事業者は最新の脅威監視および検知技術に対応し続ける必要があります。例えば、機械学習アルゴリズムは、通常のネットワークおよびユーザーの動作からの異常を検知するのに役立ちます。そのデータは、攻撃を軽減するための制御ベースのポリシーの策定に活用できます。
ベンダーは、インフラ事業者が最も効果的かつ安全な方法で技術を導入・運用できるよう支援する役割を担います。事業者はデバイスのオンボーディングと管理のためのツールを必要とするため、ベンダーは事業者と協力して、デバイスを安全に試験、プロビジョニング、更新できるようにすべきです。設定時に検証される一意のデバイスIDの付与は、そのための一つの手段にすぎません。
資産、パッチ、脆弱性の管理は、セキュリティアーキテクチャとその構成要素のライフサイクル全体の管理にとって不可欠です。ITベンダーは、自社のソリューションおよびネットワークに関連するセキュリティ脆弱性情報を管理するための厳格なプロセスに従う必要があります。また、インフラ事業者は、ベンダーの脆弱性管理および開示について、透明性と予測可能性のあるアプローチを求めることで大きな利益を得られるでしょう。これには、必要なパッチを適時に提供するためのベンダーの対応に関する公表済みガイドラインが含まれます。
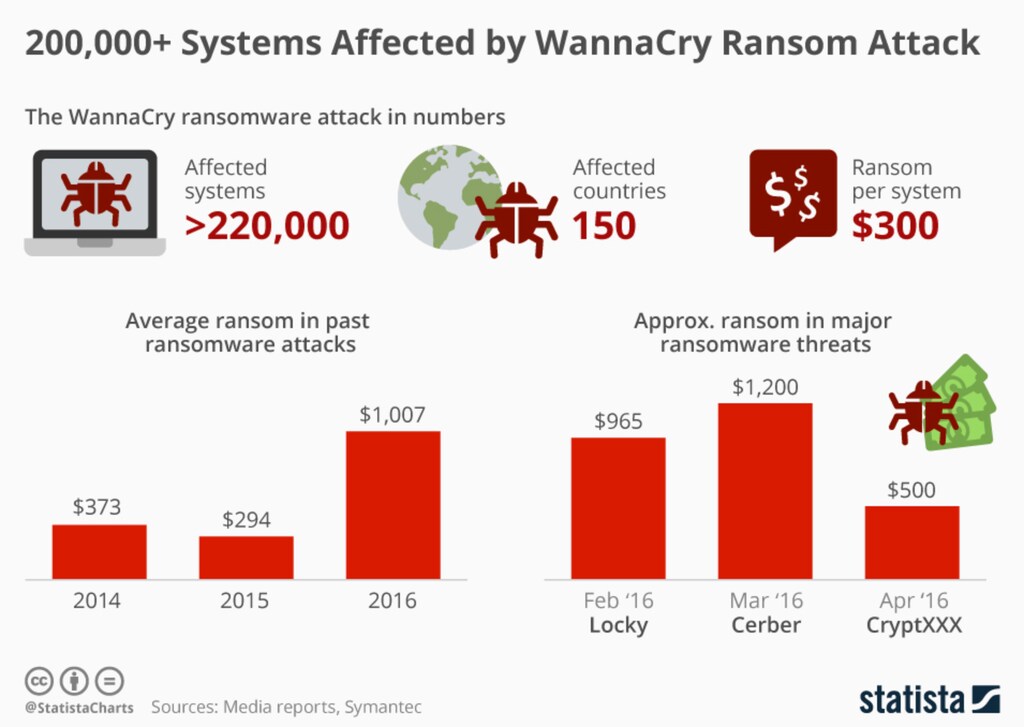
もはやアップグレードによって新たな脅威を軽減できないため、旧式または提供終了のソフトウェアおよびハードウェアは、アーキテクチャのセキュリティとレジリエンスにおける主要なリスクの2つです。何か悪いことが起きるまで待つのではなく、積極的にパッチを適用しアップグレードすることが重要です。未パッチのソフトウェアを介して拡散したランサムウェア、WannaCryを覚えているでしょうか。政府と事業者は、ITベンダーと協力して、今日の脅威や悪意ある攻撃者に耐えられるよう設計されていなかった旧式の技術に適切なパッチを適用するか、廃止することができます。
検証してから信頼する
信頼できるパートナーとしての地位を獲得し、維持するまでの道のりには、多くの評価のチェックポイントがあります。高度に複雑で相互に結びついたシステムと急増するデータ量を抱えるデジタル世界では、新たなレベルの信頼が求められています。確約の言葉だけでは十分ではありません。ベンダーは、信頼できるパートナーであることを証明する一連の行動を示し、その行動を業務全体で一貫して組み込む必要があります。
検証のチェックポイントを設け、信頼できるベンダーと協力し、デジタル機能という力を活用することで、世界の重要インフラは明日のリスクに備えることができるでしょう。




