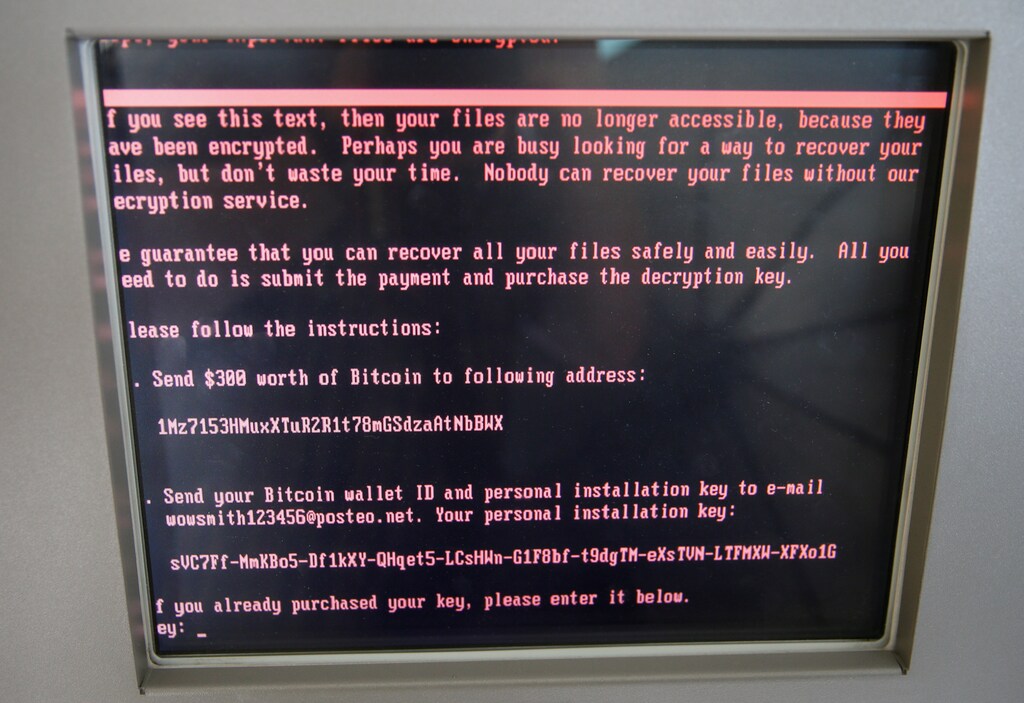
1988年11月、著名な暗号研究者の息子であるロバート・モリス・シニア、ロバート・タッパン・モリスは、インターネットに何台の機器が接続されているのか、つまりその規模を知りたいと考える20代のコーネル大学大学院生だった。そこで彼は、どれほど大きいのかを調べるプログラムを書いた。プログラムはコンピューターからコンピューターへ移動し、各機器に制御サーバーへ信号を送り返すよう求め、サーバーが数を数える仕組みだった。
プログラムはうまく動いた。実際、うまく動きすぎた。モリスは、速く動きすぎれば問題が起きる可能性を認識していたが、組み込んだ制限ではプログラムがインターネットの広い範囲を詰まらせるのを防げなかった。プログラムは新たな機器に自分自身をコピーし、応答信号を送り続けた。何が起きているかに気づいたときには、彼が送ったシステム管理者への警告メッセージさえ、問題について知らせるために届かなかった。
彼のプログラムは、「分散型サービス妨害」と呼ばれる特定の種類のサイバー攻撃の先駆けとなった。この攻撃では、コンピューターを含む多数のインターネット接続機器、ウェブカメラやその他のスマート機器に特定のアドレスへ大量のトラフィックを送るよう指示し、過剰な通信でシステムを停止させたり、ネットワーク接続を完全に遮断したりする。
インディアナ大学の統合型サイバーセキュリティ・プログラムの責任者として、こうした攻撃が今日、ますます頻繁に起きていると報告できる。歴史上「モリス・ワーム」として知られるモリスのプログラムは、さまざまな意味で、私たちが到来しつつあると呼んできた「あらゆるモノのインターネット」に潜む重大で、壊滅的な被害をもたらしかねない脆弱性の土台を築いた。
モリス・ワームの仕組み
ワームとウイルスは似ているが、重要な違いが一つある。ウイルスがプログラムを実行するには、ユーザーやハッカーなどからの外部コマンドが必要だ。一方、ワームはそれ自体で動き始める。たとえば、メールソフトを一度も開かなくても、コンピューターに侵入したワームがアドレス帳の全員に自分のコピーをメールで送ることがある。
悪意のあるソフトウェアを心配する人が少なく、保護ソフトをインストールしている人もいなかった時代に、モリス・ワームは急速に広がった。パデュー大学とバークレー校の研究者がワームを停止させるまでに72時間かかった。その間に、数万台のシステムが感染した。当時インターネットに接続されていたコンピューターの約10%にあたる。感染の復旧には、影響を受けた機器1台あたり数百ドルから数千ドルの費用がかかった。
前例のない事件にメディアの注目が集まるなか、混乱が広がった。一部の記者は、人がコンピューターの感染症にかかることがあるのかとさえ尋ねた。残念ながら、ジャーナリスト全体としては、この問題についての知識はあまり深まっていないまま、数十年が過ぎた。
モリスはインターネットを破壊するつもりはなかったが、ワームが広範囲に及ぼした影響により、彼は当時新たに制定された起訴され、コンピューター詐欺・濫用法に基づいて有罪判決を受けた。保護観察3年と、約1万米ドルの罰金を言い渡された。しかし1990年代後半には、彼はドットコム長者となり、現在はMITの教授を務めている。
高まる脅威
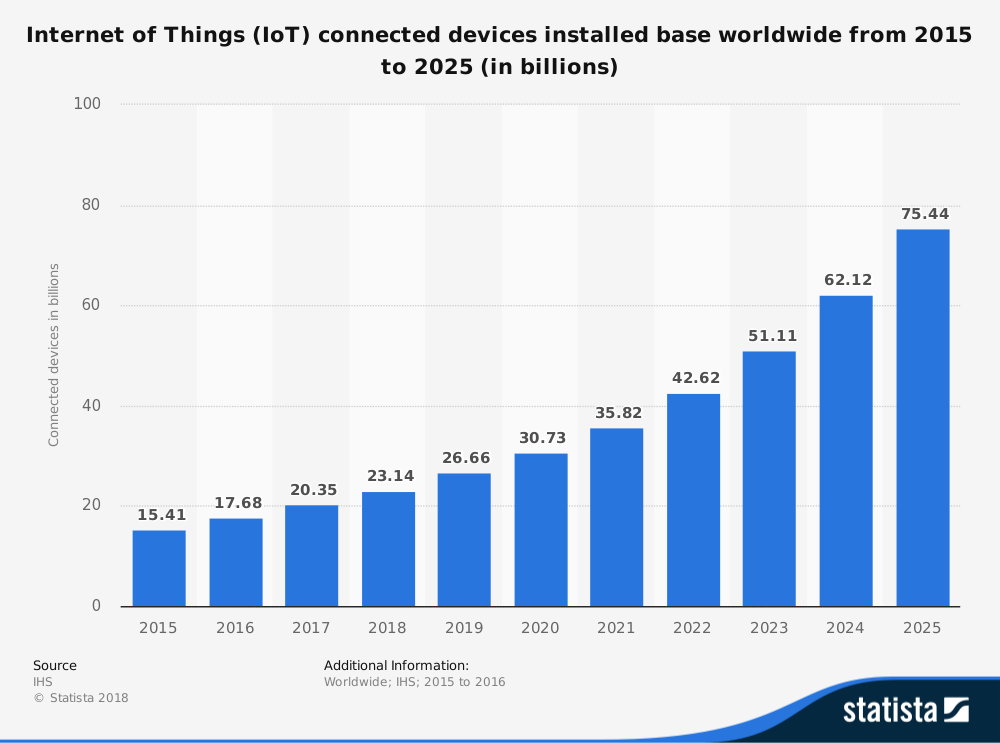
インターネットでは、DDoS攻撃の頻度が大幅に高まり、被害も深刻化している。冷蔵庫や自動車からフィットネストラッカーまで、あらゆる種類の機器が200億台以上インターネットに接続され、毎週さらに数百万台が接続されるなか、セキュリティ上の欠陥や脆弱性の数は急増している。
2016年10月、何千台もの乗っ取られたウェブカメラ(防犯カメラやベビーモニターとして使われることが多い)を利用したDDoS攻撃により、米国東海岸沿いの複数の重要なインターネットサービスへのアクセスが遮断された。この事件は、ボットネット、すなわち侵害された機器のネットワークを利用する一連の攻撃が、次第に大きな被害をもたらした末に起きたものだった。ボットネットは、Miraiというソフトウェアによって制御されていた。今日のインターネットは1988年当時よりはるかに規模が大きいが、安全性はそれほど高まっていない。
実際には、悪化した点もある。特定の攻撃の背後に誰がいるのかを突き止めるのは、モリスが1988年にしたように、本人が不安になって謝罪と警告のメッセージを送ってくるのを待つほど簡単ではない。全面的な捜査に値する大規模な事件であれば、犯人を特定できる場合もある。最終的に、大学生3人がコンピューターゲーム「Minecraft」で有利になるために、Miraiを作成したことが判明した。
DDoS攻撃への対策
しかし、技術的なツールだけでは十分ではなく、オンライン活動に関する法律や規制も同様だ。これには、モリスが起訴された法律も含まれる。制定済みの州法および連邦法のサイバー犯罪関連法は数十に上るが、攻撃の総数や深刻度を減らす効果はまだ見られていない。その一因は、問題が世界規模であることだ。
攻撃を受けた被害者が場合によっては積極的な防御措置を取れるようにするための取り組みが議会で進められている。こうした考え方には、事態がエスカレートするリスクなど、いくつもの欠点が伴う。また、インターネット接続機器により優れたセキュリティを義務づける取り組みもある。しかし、法案が成立するかどうかはまだ不透明だ。
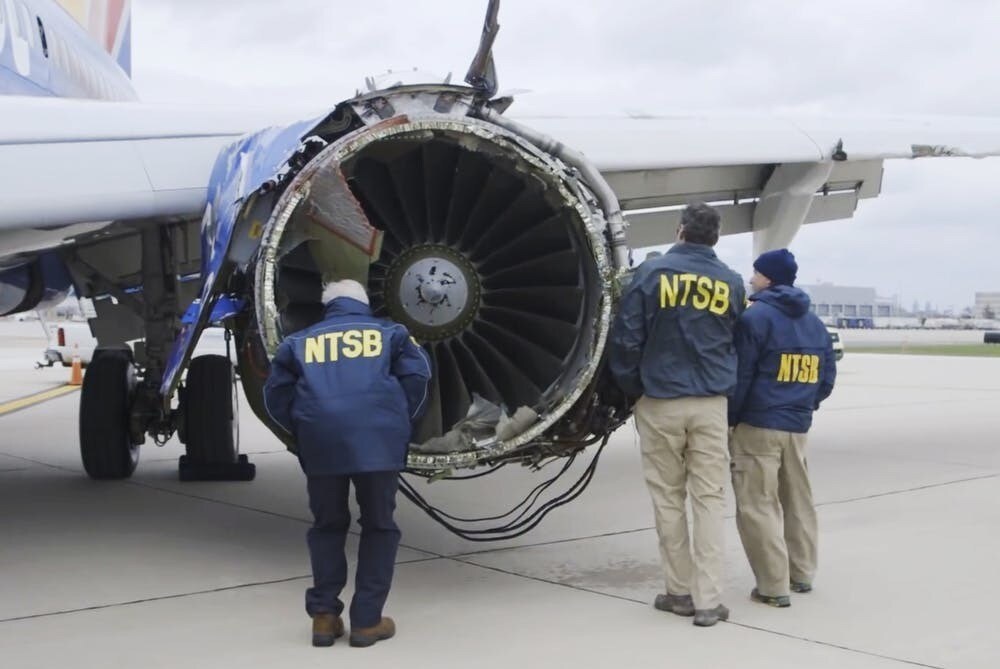
とはいえ、希望の兆しもある。モリス・ワームの発生を受け、カーネギーメロン大学は世界初のサイバー緊急対応チームを設立した。この組織は連邦政府内や世界各地にも広がっている。一部の政策立案者は、国家サイバーセキュリティ安全委員会を設立し、米国運輸安全委員会が航空機事故を調査するのと同様に、デジタル分野の弱点を調査し、提言を行うことを検討している。
問題が起きてから対処するのではなく、システムの構築時にサイバーセキュリティのベストプラクティスを採用し、予防に取り組む組織も増えている。より多くの組織がサイバーセキュリティを企業の社会的責任の重要な要素と考えれば、組織自身と従業員、顧客、取引先の安全性も高まるだろう。
SF作家アーサー・C・クラークは小説『3001年 最後の旅』で、人類が最悪の兵器を月面の金庫に封印する未来を描いた。そこには、これまでに作られた最も悪質なコンピューターウイルスを収める場所も含まれていた。モリス・ワームやMiraiの次の亜種が現代の情報社会に計り知れない被害をもたらす前に、政府、企業、個人を問わず、誰もが広くサイバーセキュリティを支える規則やプログラムを整える必要がある。さらに30年待つことはできない。




