攻撃者が人工知能(AI)を活用したフィッシングやマルウェアでネットワークに侵入するケースが増えるなか、サイバーセキュリティ研修はリスク管理に欠かせません。
新たな調査によると、経営幹部の96%が、組織全体で研修と意識向上を強化すればサイバー攻撃の減少につながると考えています。
一方、80%を超える調査対象組織がすでにセキュリティ意識向上プログラムを実施していますが、サイバーセキュリティ意識向上の取り組みを更新する際には、経営幹部はいくつかの要素を考慮する必要があります。
デジタル経済は急速に進化を続け、AIなどの新技術を世界中のあらゆる人々や産業にもたらしています。AIは、社会にさまざまな恩恵をもたらす一方で、たとえば、医療や教育などの分野を変革するなか、サイバー犯罪者はこうしたツールを急速に悪用しています。
脅威アクターはAIを含む技術を利用し、攻撃の量と速度を高めています。その結果、企業がサイバー攻撃の被害に遭うことは避けられません。昨年は、約90%の組織が1件以上のサイバーインシデントを経験しました。
サイバーインシデントの原因が単一であることはまれですが、セキュリティ部門やIT部門のリーダーによると、複数の要因が侵害の可能性を高めます。その要因には、必要なスキルを備えたIT・セキュリティ担当者の不足(58%)や、従業員のセキュリティ意識の低さ(54%)などがあります。
今年初めに発表された世界経済フォーラムの「戦略的サイバーセキュリティ人材フレームワーク」は、この課題を明らかにしています。同フレームワークは次のように述べています。
「サイバーセキュリティ人材の不足が国家安全保障、重要インフラ、そして経済や社会全体のレジリエンスと安全に及ぼす影響について、システミックリスクとして懸念が高まっています。さらに、生成AI、量子コンピューティング、モノのインターネット(IoT)などの最先端技術の普及は、新たなリスクをもたらし、攻撃対象領域を拡大させています。そのため、進化する知識を備えたサイバーセキュリティ人材の必要性が一段と高まっています。」
悪意ある活動の多くはユーザーを直接標的にするため、サイバーセキュリティ研修と意識向上の取り組みは、効果的なリスク管理戦略に欠かせません。
従業員は攻撃に対する強力な防御線となり得ますが、それには適切な知識を身につけていることが前提です。
変化する攻撃者の戦略
フォーティネットの報告書によると、80%を超える調査対象組織がすでにセキュリティ意識向上プログラムを実施しています。
しかし、技術が急速に進化し、攻撃者が手口を高度化させるなか、経営幹部はサイバーセキュリティ意識向上研修を刷新または新設する際に、重要な特性を考慮する必要があります。
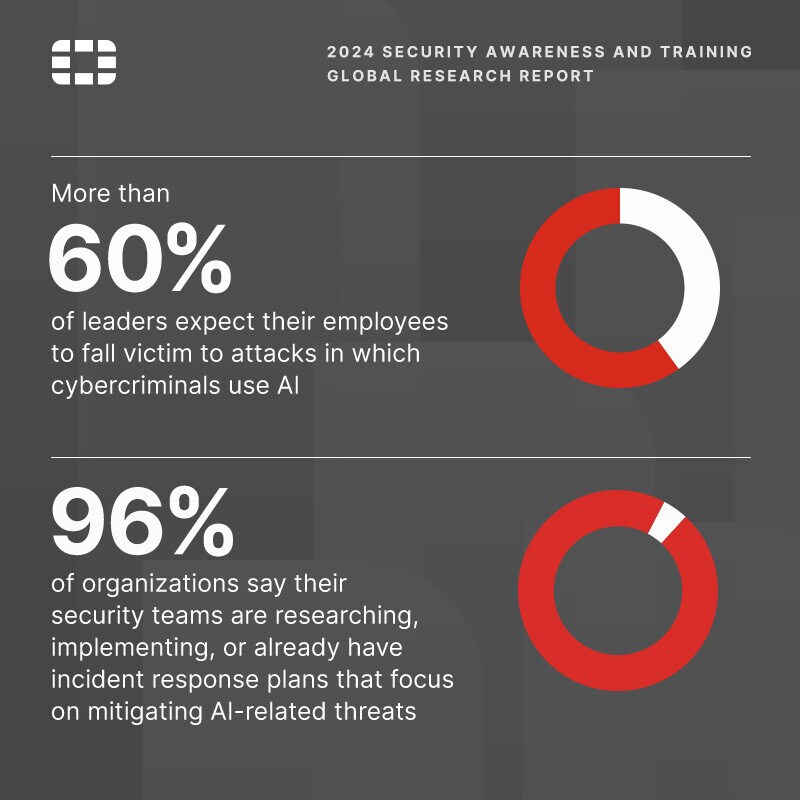
経営幹部が特に懸念しているのはAIを活用した攻撃です。リーダーの60%を超える人々がサイバー犯罪者がAIを使った攻撃によって、自社の従業員が被害に遭うと予想しています。
ほぼすべての経営幹部が、すでに潜在的な攻撃への対策を進めています。調査対象者の96%は、自社のセキュリティチームがAI関連の脅威の軽減に重点を置いたインシデント対応計画を調査中、導入中、またはすでに策定済みだと回答しました。
しかし、脅威アクターがAIを使う主な方法の一つは、フィッシング詐欺を見破りにくくすることです。フィッシング攻撃は個々のユーザーを直接狙うため、組織は従業員に攻撃を見分け、回避する方法を教えることに注力する必要があります。
その結果、組織はリスク管理戦略を見直しています。その一環として、攻撃者が新たな技術や手口を取り入れるなか、サイバーセキュリティ教育と意識向上研修をどう進化させるべきかを検討しています。
多くのリーダーが、フィッシング対策は研修プログラムや計画に含まれていると答えています。リーダーがほかに優先するテーマには、データセキュリティ(48%)とプライバシー(41%)があります。
サイバー意識向上が社会に及ぼす影響
サイバーセキュリティ教育への取り組み方は組織ごとに異なりますが、明らかなことが一つあります。定期的な研修と意識向上は、サイバーセキュリティ意識の高い文化を築くうえで不可欠です。
フォーティネットの調査によると、経営幹部の96%が、組織全体で研修と意識向上を強化すればサイバー攻撃の減少につながると考えています。こうした意識向上は企業にとって極めて重要であると同時に、個人の生活にも役立ちます。
リーダーがセキュリティ意識向上と研修を支援すると、導入後に組織の改善が見られる可能性が高まります。圧倒的多数(89%)が、セキュリティ意識向上と研修の導入後、自社のセキュリティ態勢に少なくとも一定の改善があったと回答しました。進展がなかったと答えた回答者は一人もいませんでした。
サイバー意識向上プログラムを成功させる重要な要素
サイバーリスク管理が企業の優先課題になっていることは心強い動きです。経営幹部が既存のサイバー教育の取り組みを見直したり、新たな取り組みを策定したりする際、いくつかの重要な要素を考慮することで、プログラムの成功につながる可能性が高まります。
目標を定める。セキュリティ意識向上の取り組みを導入すれば、ユーザーの行動が自動的に変わると考えるリーダーもいますが、実際にはそうならないことがほとんどです。プログラムの構想を策定し、伝えることが欠かせません。従業員は目標を理解すれば、その取り組みにより積極的に応じるでしょう。
推進役を見つける。最高情報セキュリティ責任者が取り組みを主導する場合もありますが、組織全体から協力者やプログラムの推進役を見つけることが重要です。企業のセキュリティ部門以外の経営幹部が、プログラムの価値について話し合う機会を設けましょう。
継続的に見直す。内容を慎重に検討し、組織のサイバーセキュリティ意識向上に関するニーズを定期的に再評価します。どのプログラムも重要な懸念領域を扱うべきですが、企業ごとに必要な教育資料は異なります。
サイバー犯罪者は今後も手口を進化させ続けるため、セキュリティ意識向上と研修は、あらゆる組織のリスク管理プログラムの基盤となります。
脅威を見分けて対応する方法を個人に教えるだけでなく、意識向上と研修は、産業界だけでなく個人や社会全体にも今日そして将来にわたって恩恵をもたらす、より広範なサイバーセキュリティ文化の形成に役立ちます。