主要な知見
地政学的な不確実性、拡大するサイバー格差、高度化するサイバー脅威によって特徴づけられる複雑なサイバー空間において、リーダーはセキュリティ最優先の考え方を採用しなければなりません。
2024年版の「グローバル・サイバーセキュリティ見通し」がサイバー空間における格差の拡大を取り上げたのに対し、今年の報告書は、サイバー環境の複雑性が高まっていることに光を当てています。この複雑性は、組織と国家に深遠かつ広範な影響をもたらしています。
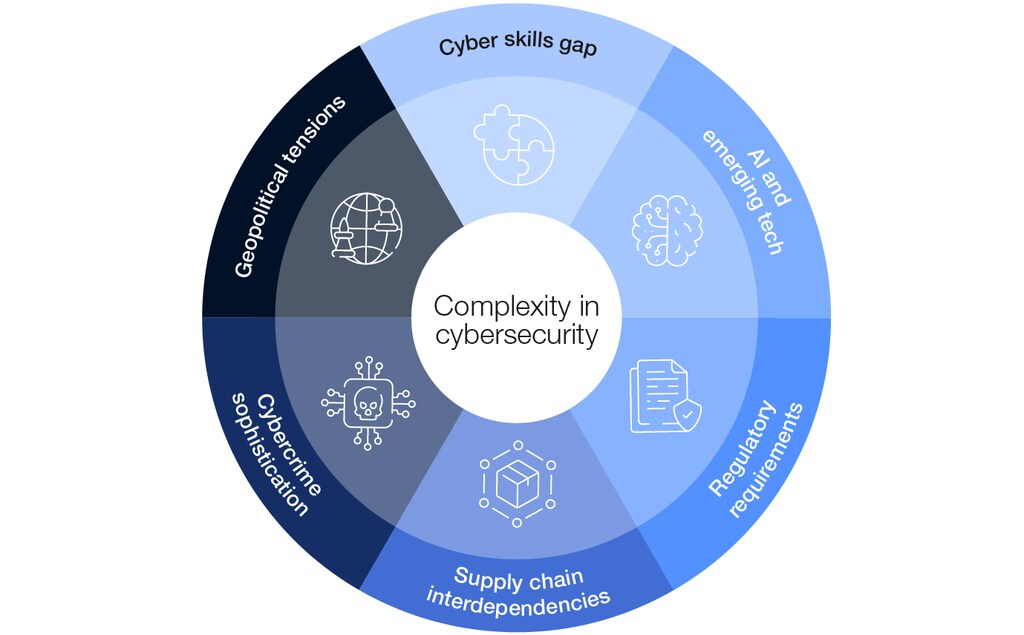
この複雑性は、以下の複合的な要因によって生じています。
地政学的緊張の高まりが、より不確実な環境の形成につながっています。
より複雑なサプライチェーンへの統合と依存が進んだことで、リスク環境はより不透明で予測困難なものになっています。
新興技術の急速な普及は新たな脆弱性を生み出しており、サイバー犯罪者はこれらの技術を効果的に活用して、より高度かつ大規模な攻撃を実現しています。
同時に、世界各地で規制要件が増加しており、組織にとって大きなコンプライアンスの負担となっています。
これらの課題はすべて、拡大する人材ギャップによってさらに深刻化しており、サイバーリスクを効果的に管理することを極めて困難にしています。
図A:サイバーセキュリティの複雑性を増幅させる要因
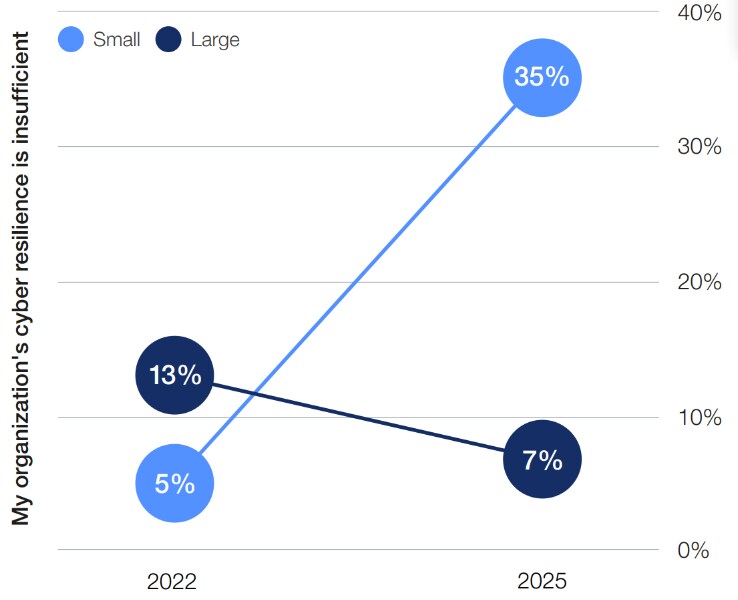
サイバー空間の複雑性の高まりはサイバー格差を悪化させており、大規模組織と小規模組織の間の隔たりを広げ、先進国と新興国の間の分断を深め、セクター間の格差も拡大させています。1 小規模組織の約35%が、自組織のサイバー・レジリエンスは不十分だと考えており、この割合は2022年以降7倍に増加しています。一方、大規模組織でサイバー・レジリエンスが不十分だと報告する割合は、ほぼ半減しています。
図B:サイバー・レジリエンスが不十分だと報告した組織
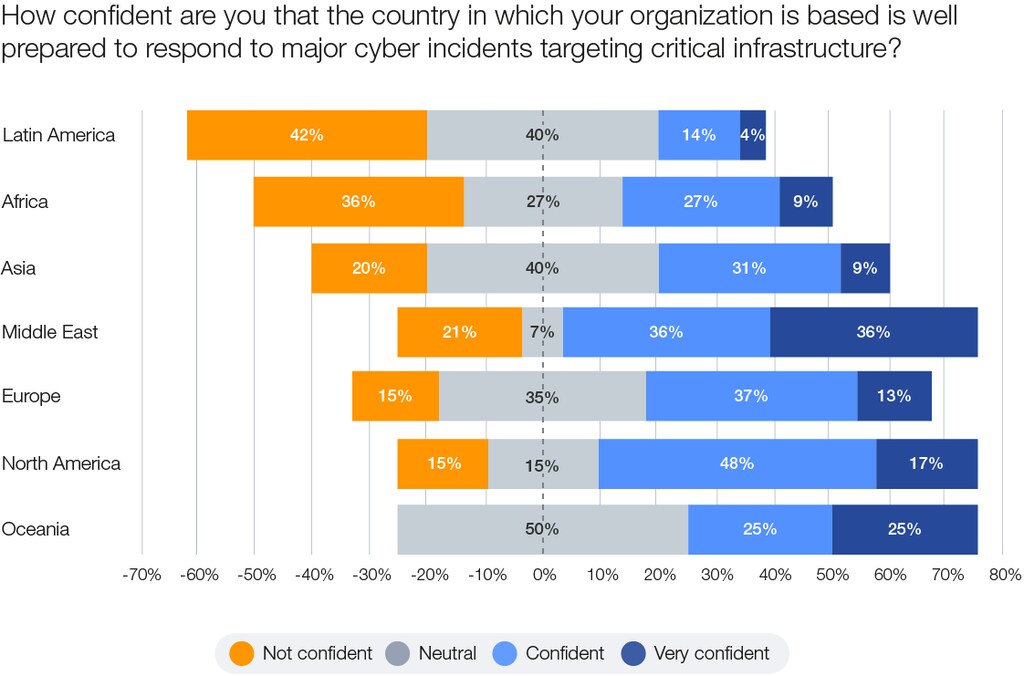
このサイバー・レジリエンスの格差は、準備態勢の地域差によってさらに浮き彫りになっています。重要インフラを標的とした大規模なサイバーインシデントへの対応能力について、欧州と北米の回答者で自国の能力に自信がないとする割合は15%にすぎませんが、この割合はアフリカでは36%、ラテンアメリカでは42%に上昇します。
公共部門は不釣り合いに大きな影響を受けており、回答者の38%がレジリエンスは不十分だと報告しています。これは、中規模から大規模の民間部門組織の10%に比べて高い数値です。この格差はサイバー人材にも及んでおり、公共部門組織の49%が、サイバーセキュリティ目標を達成するために必要な人材が不足していると示しています。これは2024年から33%の増加です。
「グローバル・サイバーセキュリティ見通し2025」報告書では、複雑性の最も重要な推進要因についてより深い分析を行い、今後1年間で直面する最も差し迫ったサイバー課題と、それが経営幹部に与えうる影響について、有益な知見を提供しています。
図C:サイバー・レジリエンスの地域差
以下は、今年の報告書の主な調査結果と、経営幹部が2025年に対応していく必要がある主要なトレンドです。
サプライチェーンの脆弱性が、エコシステムにおける最大のサイバーリスクとして浮上している
大規模組織の54%が、サイバー・レジリエンスの達成に向けた最大の障壁としてサプライチェーンの課題を挙げています。サプライチェーンの複雑性の高まりと、サプライヤーのセキュリティ水準に対する可視性と監督の欠如が相まって、組織にとって主要なサイバーセキュリティリスクとして浮上しています。主な懸念には、サードパーティがもたらすソフトウェアの脆弱性や、エコシステム全体へのサイバー攻撃の伝播が含まれます。
地政学的緊張がサイバーセキュリティ戦略を形作っている
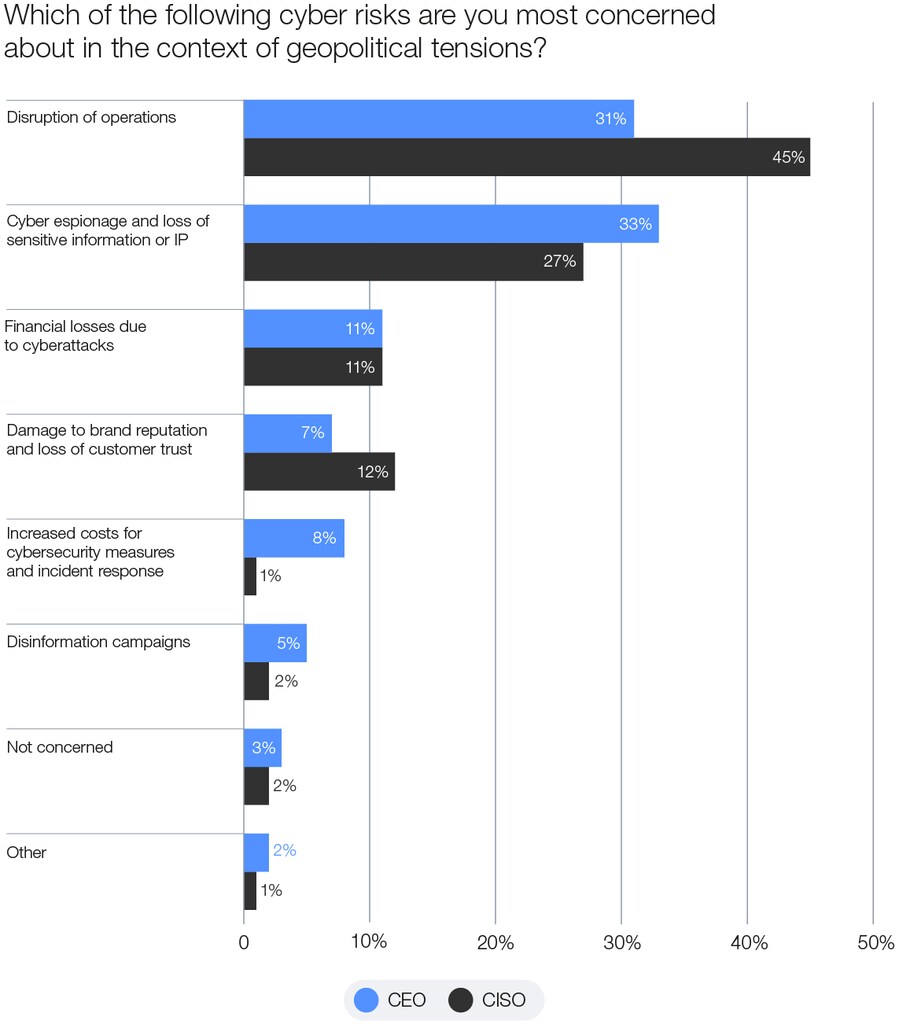
組織の約60%が、地政学的緊張によってサイバーセキュリティ戦略が影響を受けたと述べています。また、地政学的な混乱はリスク認識にも影響を及ぼしており、最高経営責任者(CEO)の3人に1人が、サイバースパイ行為や機密情報・知的財産(IP)の窃取を最大の懸念として挙げています。一方、サイバーリーダーの45%は、業務およびビジネスプロセスの中断を懸念しています。
図D:地政学的緊張が組織のサイバーセキュリティ戦略に与える影響
AIの急速な普及が新たな脆弱性をもたらしている
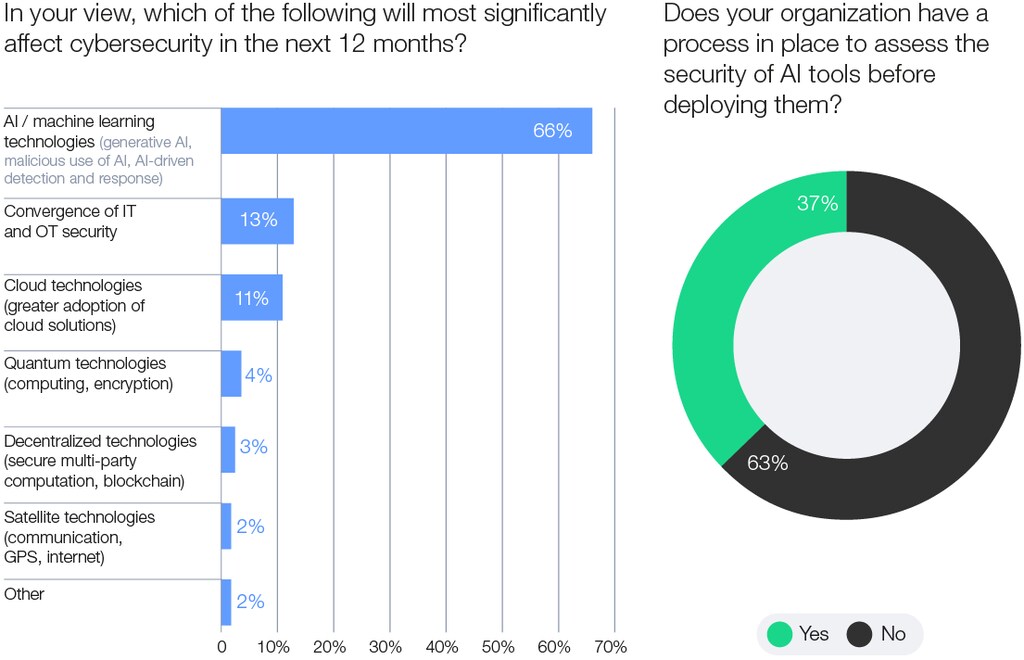
組織の66%が、今後1年間においてAIがサイバーセキュリティに最も大きな影響を与えると予想している一方で、導入前にAIツールのセキュリティを評価するプロセスを整備していると報告しているのは37%にすぎません。これは、AI主導のサイバーセキュリティリスクへの認識と、必要なセキュリティ保護措置がないままのAIの急速な導入との間に生じているパラドックスを示しています。サイバー・レジリエンスを確保するためには、この認識と実態のギャップを埋める必要があります。
図E:2025年に予想されるサイバーセキュリティの脆弱性
生成AIがサイバー犯罪者の能力を強化し、ソーシャルエンジニアリング攻撃の増加につながっている
回答者の72%が組織のサイバーリスクの増加を報告しており、ランサムウェアは依然として主要な懸念事項です。組織の47%近くが、生成AI(GenAI)を活用した敵対的な技術の進歩を主要な懸念として挙げており、これにより攻撃はより高度かつ大規模になっています。2024年にはフィッシングとソーシャルエンジニアリング攻撃が急増し、そのようなインシデントを報告した組織は42%にのぼりました。
規制はサイバー・レジリエンスを強化する一方で、その断片化は重大なコンプライアンス上の課題をもたらしている
規制は、基本的なサイバーセキュリティの体制を向上させ、信頼を構築するための重要な要素として、ますます重視されています。しかし、規制の増加と不整合により、組織にとって大きな課題が生じており、2024年に世界経済フォーラムのサイバーセキュリティに関する年次総会に出席した最高情報セキュリティ責任者(CISO)の76%以上が、管轄区域をまたぐ規制の断片化が、組織のコンプライアンス維持能力に大きな影響を与えていると報告しています。
組織は重要なサイバー人材の不足に直面している
2024年以降、サイバー人材のギャップは8%拡大しており、3社に2社の組織が中程度から重大な人材ギャップを報告しています。これには、セキュリティ要件を満たすために必要な人材やスキルの不足が含まれます。さらに、現時点で必要な人材とスキルを備えていると自信を持っている組織は14%にすぎません。