主要な知見
サイバーセキュリティは、協働が可能であるだけでなく、大きな力を発揮しうる最前線である。
2026年のサイバーセキュリティは、脅威の増大、地政学的な分断、技術格差の拡大を背景に加速しています。人工知能(AI)は、攻撃と防御の双方においてサイバー空間を変革しており、防御を強化する一方で、より高度な攻撃を可能にしています。組織は、イノベーションとセキュリティの両立を模索しており、AIと自動化を大規模に導入しつつも、ガバナンスの枠組みと人的な専門性がその進展に追いつけずにいます。その結果、目まぐるしく変化する、変容し続ける環境が生まれており、技術がレジリエンスの新たな可能性を提供する一方で、混乱は国境を越えて急速に広がっています。
今年の報告書は、AIの導入とサイバー対応力の交わり、そしてイノベーションが生み出す新たな格差を検証しています。地政学の面では、分断と主権への懸念が、各国間の協力と信頼のあり方を変えつつあります。ハイブリッド脅威や激化するサイバー攻撃は、世界環境の不安定性が高まっていることを反映しています。経済的な観点からは、資源と専門性へのアクセスの不均等が、サイバー格差の拡大を招き続けています。結局のところ、集団的なサイバーレジリエンスの強化は、経済的かつ社会的な要請となっています。サイバーセキュリティは、協働が可能であるだけでなく、大きな力を発揮しうる最前線である。これは、分断、経済的な圧力、不確実性が広がる中にあっても、集団的な行動がすべての人のための進歩を推進しうることを改めて示すものです。
以下は、2026年のサイバーセキュリティにおいて経営幹部が対応を迫られる3つの主要な動向です。
AIがサイバー軍拡競争を加速させている
調査回答者の94%によると、AIは今後1年間にサイバーセキュリティにおける最も重要な変化の推進要因になると見込まれています(調査の詳細は、付録「調査手法」を参照)。
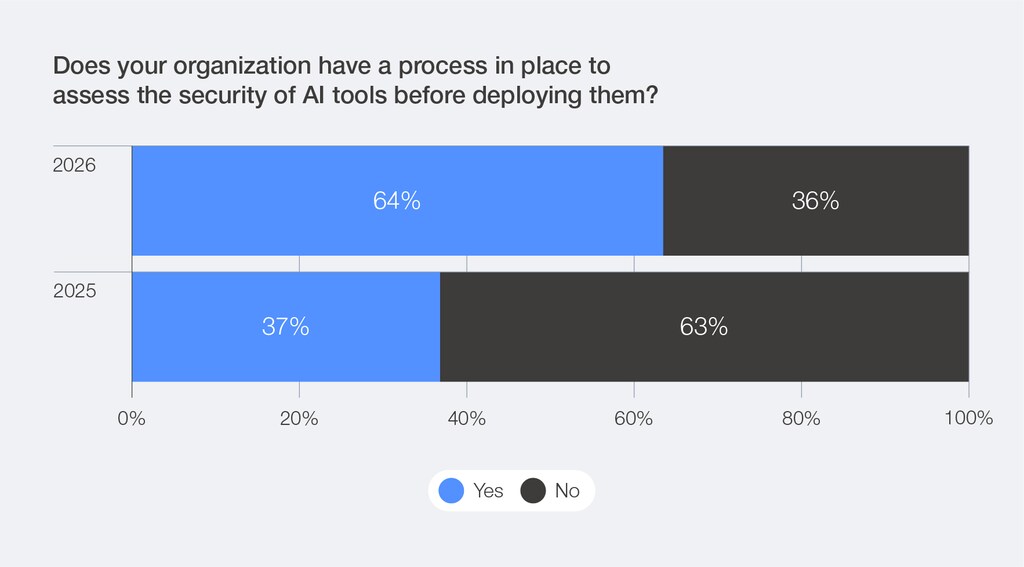
こうした認識の高まりは、組織全体で具体的な行動へとつながっています。AIツールのセキュリティを評価している回答者の割合は、前年の37%(2025年)から64%(2026年)へと、ほぼ倍増しています。
AIセキュリティを評価する仕組みを導入している組織の割合
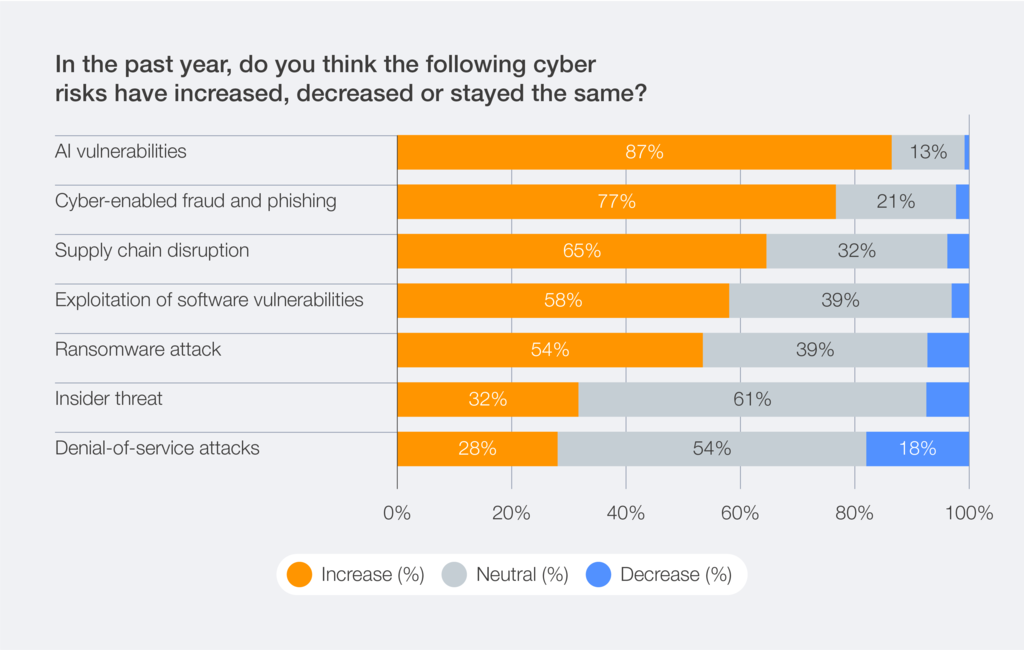
同時に、AIの脆弱性は前例のない速さで拡大しています。回答者の87%が、2025年を通じて、AI関連の脆弱性を最も急速に拡大しているサイバーリスクとして挙げています。
過去1年間におけるサイバーリスクの増減に関する認識
地政学は、サイバーセキュリティを特徴づける要素である
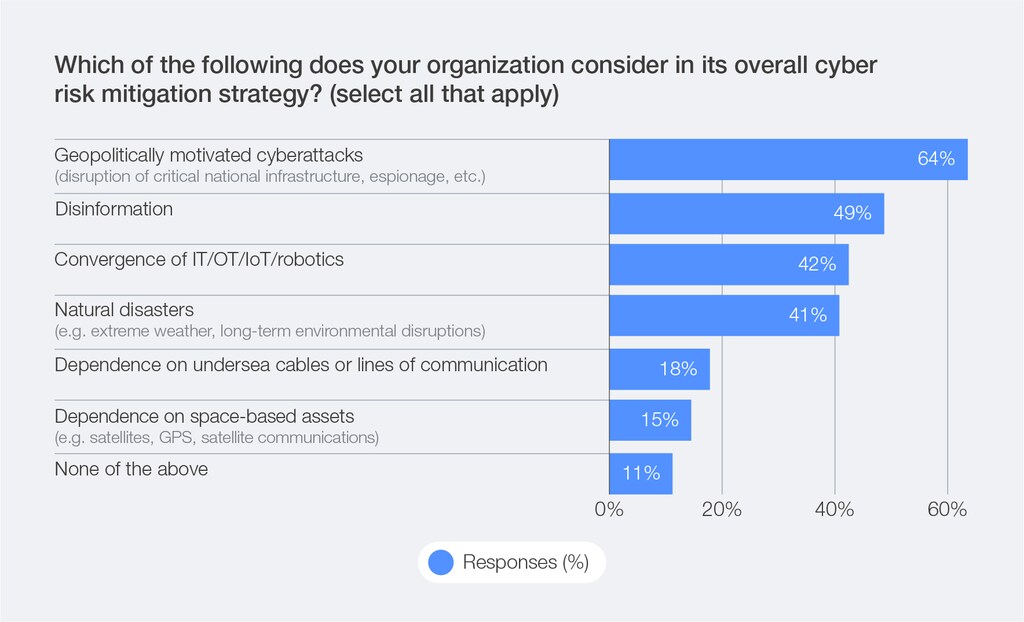
2026年においても、地政学は全体的なサイバーリスク低減戦略に影響を与える最も重要な要因であり続けています。組織の約64%が、重要インフラの妨害やスパイ行為など、地政学的動機によるサイバー攻撃を考慮に入れています。
サイバーリスク低減戦略における主要な考慮事項
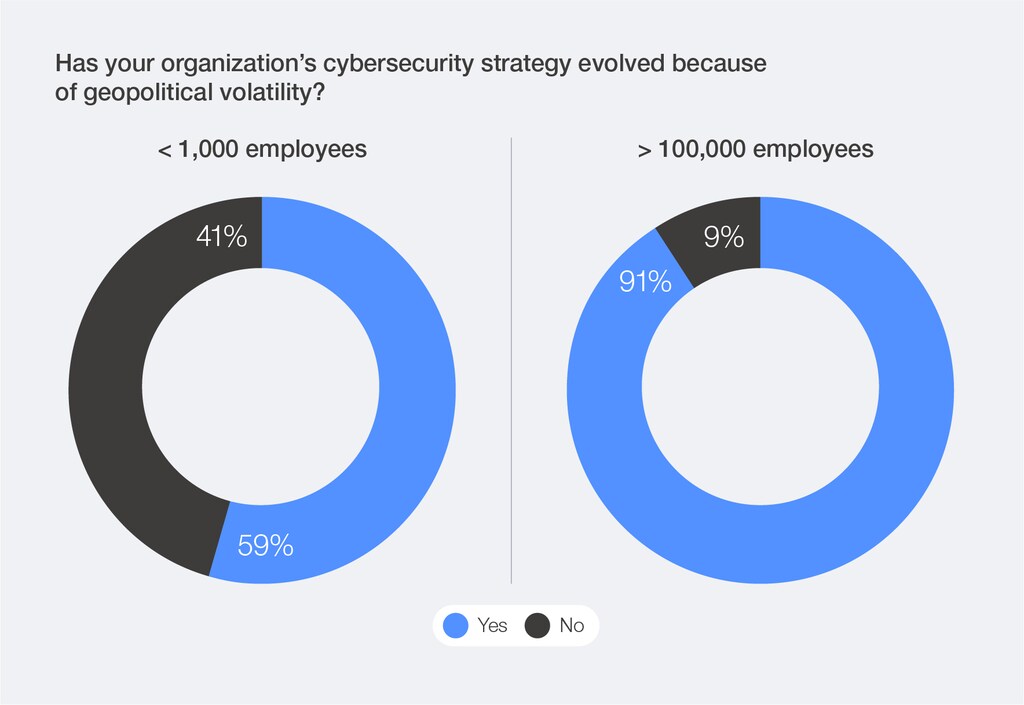
特に、最大規模の組織の91%が、地政学的な不安定性を理由にサイバーセキュリティ戦略を変更しています。
地政学的な不安定性の中で組織がサイバーセキュリティ戦略をどのように適応させたか
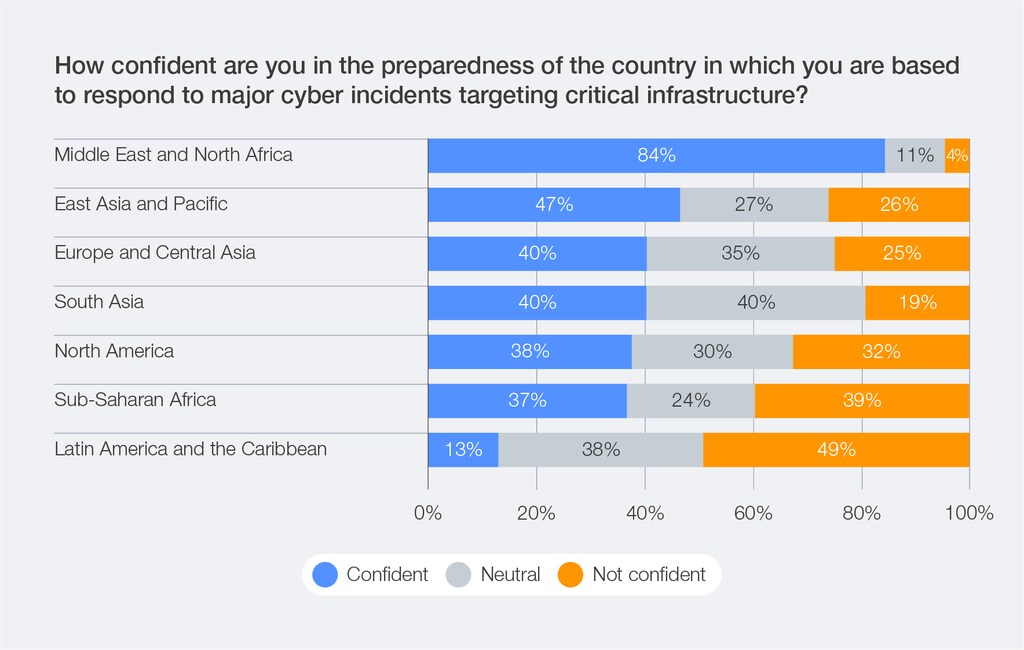
地政学的な不安定性の文脈において、国のサイバー対応力に対する信頼は引き続き低下しています。調査回答者の31%が、主要なサイバーインシデントに対応する自国の能力に対する信頼が低いと回答しており、前年の26%から上昇しています。信頼の度合いは地域によって大きく異なります。
中東・北アフリカの回答者は、重要インフラを保護する自国の能力に高い信頼を示している(84%)一方で、ラテンアメリカ・カリブ海地域の回答者の信頼は低くなっています(13%)。
地域別概観:重要インフラへの攻撃に対する国のサイバー対応に対する信頼
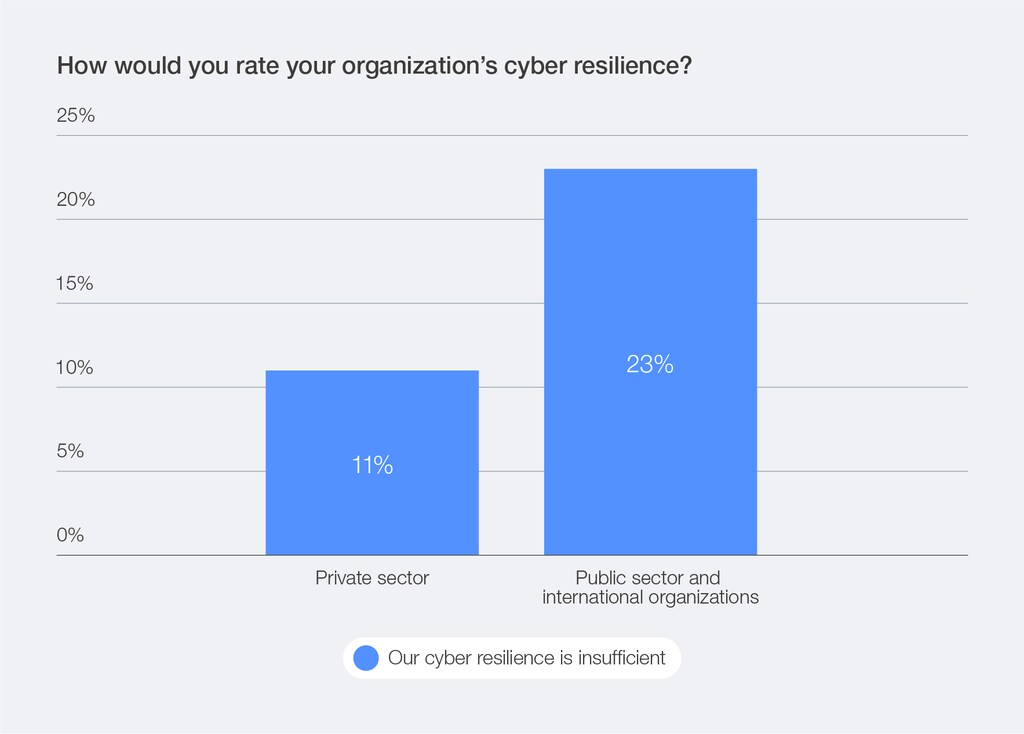
空港や水力発電施設といった重要インフラに影響を及ぼす最近のインシデントは、これらの懸念に引き続き注意を喚起しています。重要インフラの保護において中核的な役割を担っているにもかかわらず、公共部門は国の対応準備態勢に対する信頼が著しく低いと報告しています。公共部門の組織の約23%が、サイバーレジリエンスの能力が不十分であると報告しています。
部門別に見た、サイバーレジリエンスが不十分であるとの認識
サイバーを利用した詐欺は、CEOと一般家庭の双方を脅かしている
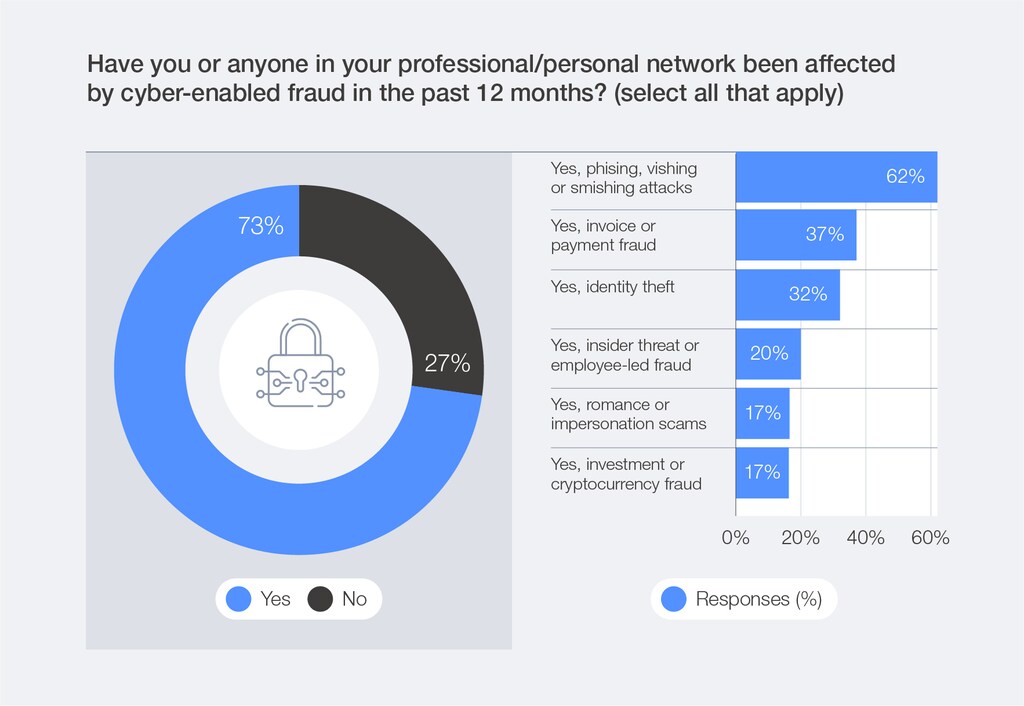
調査では、回答者の73%が、2025年を通じて、自身または自身のネットワーク内の誰かがサイバーを利用した詐欺の直接的な被害を受けたと報告しています。
サイバーを利用した詐欺の発生状況(全回答者)
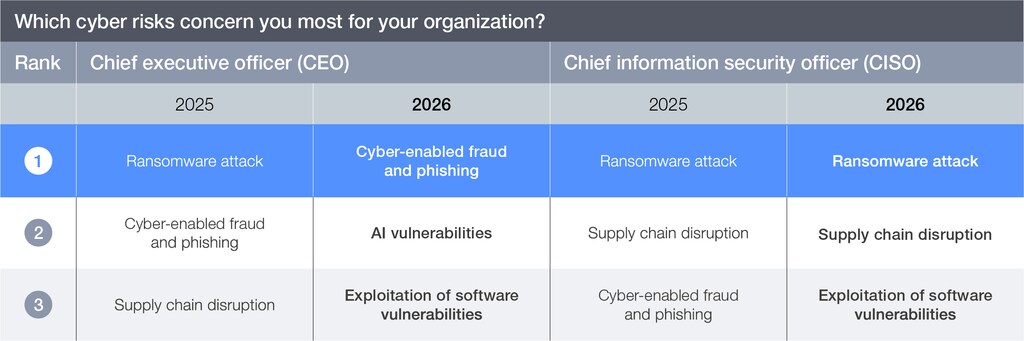
最高経営責任者(CEO)は、サイバーを利用した詐欺を最大の懸念事項として挙げており、関心の対象はランサムウェアから、サイバーを利用した詐欺やAIの脆弱性といった新たなリスクへと移行しています。一方、最高情報セキュリティ責任者(CISO)は、依然としてランサムウェアとサプライチェーンのレジリエンスを懸念しています。これは、取締役会と現場とでサイバーセキュリティの優先事項が乖離していることを示しています。
組織にとってのサイバーリスクに関する懸念事項のランキング(CEOとCISO別)
不透明性と集中リスクの中でサプライチェーンを保護する
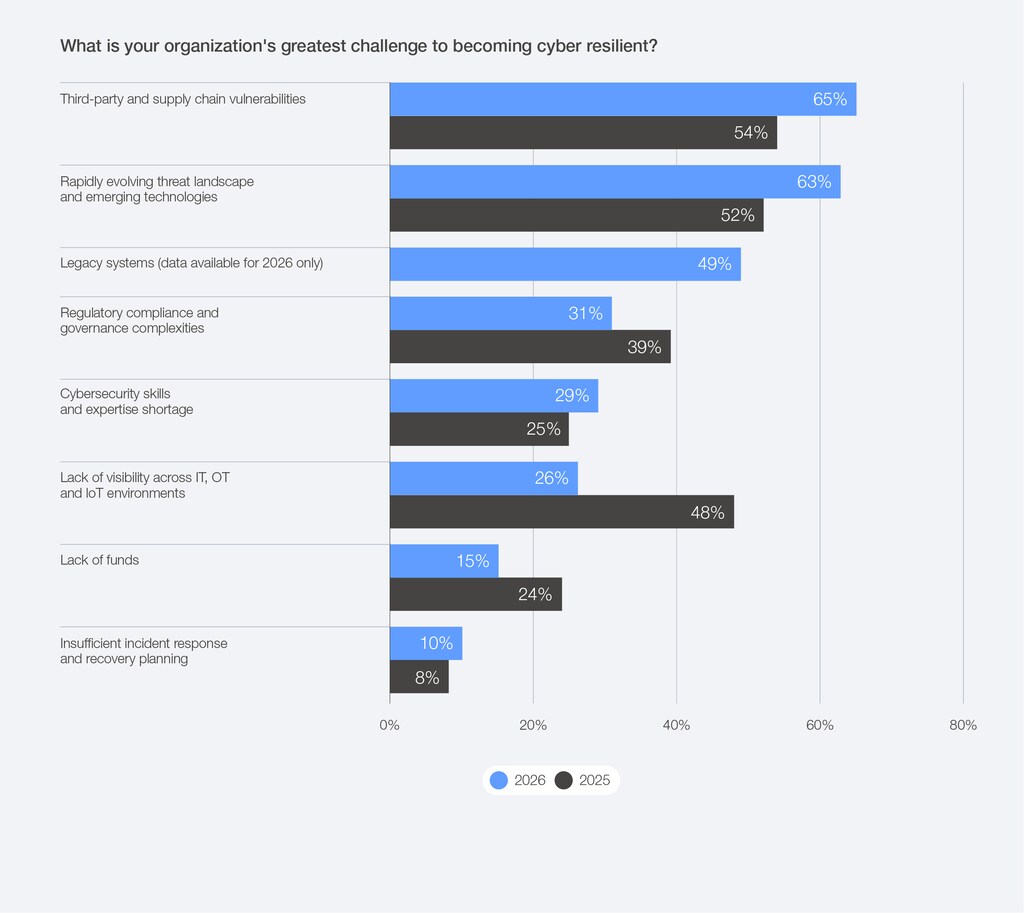
サイバー攻撃に対するサプライチェーンのレジリエンスへの懸念は、事業部門およびサイバー分野の経営幹部にとって引き続き懸案となっています。今年の調査データによると、売上高で見た大企業の65%が、サードパーティおよびサプライチェーンの脆弱性を最大の課題として挙げており、2025年の54%から上昇しています。
大企業にとってのサイバーレジリエンスの最大の障壁(2025~2026年)