
WannaCryによるサイバー攻撃は、世界中にパニックをもたらし、組織が安全なオペレーティングシステムを備えることがいかに重要かを示した。これは、当時最も高度なマルウェアですらなかった。多くのネットワークは容易に対処でき、主にWindows XPなどの旧式オペレーティングシステムが狙われた。
ほとんどの企業のITインフラにはWindows XPの痕跡すらないはずだ。英国のような先進国の国民保健サービスが、セキュリティの観点から信じがたいことに、重要インフラをこのような安全性に欠ける旧式のシステムで運用していた。
しかし、今回の攻撃でおそらく最も際立っているのは、身代金を獲得するという点ではいかに成果が乏しかったかだ。英国のNHSに加え、フランスの自動車メーカー、ルノー、米国の配送会社FedEx、ロシア内務省、スペインの通信会社やガス会社も被害を受けた。それでも、現在確認されている身代金の支払い総額は10万米ドル未満にとどまるようだ。
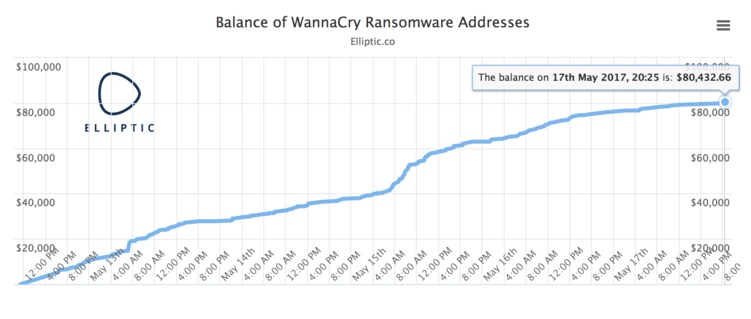
他のランサムウェア攻撃と比べると、これはごくわずかだ。CryptoWallは、開発者に3億2,500万米ドルの利益をもたらした。感染を試みた件数は40万6,000件を超えた。
WannaCryのランサムウェアで興味深いのは、主に旧式のネットワークを使う大規模組織を襲った点だ。こうした組織はバックアップを備えていたり、中央サーバーでデータを管理していたりするため、身代金を支払わないことが多い。そのため、世界で20万件を超える感染があったにもかかわらず、支払いは200件未満だった。
被害が小さかったのは、これが異なる種類のランサムウェアだからだ。最も成功しているランサムウェアは、標的型フィッシングメールを通じて広がり、個人や小規模事業者を狙う。こうした相手にはバックアップがないことが多い。今回のランサムウェアは、修正プログラムが適用されていないシステム(ウイルス対策やファイルのバックアップを促す最近の警告に従っていないシステム)を通じて、ワームとして自律的に拡散した点が異なっていた。しかし、情報セキュリティに関しては、一般に人間が最も弱い環となる。
完全犯罪?
ランサムウェアは、IT犯罪としてほぼ完璧だ。オンライン犯罪者があなたをだましてマルウェアをインストールさせれば、ファイルをロックして、解除料を支払うまで人質に取ることができる。ファイルを取り戻すには、彼らが持つ秘密の暗号鍵しかない。
手口は単純だが、非常に効果的だ。魔法の暗号鍵がなければ、ウイルス対策ソフトも法執行機関の専門家もファイルのロックを解除できない。標的が支払いを先延ばしにするほど、事業へのリスクは高まる。ただし、他のマルウェアと同様、ソフトウェアに不具合がある可能性もあるため、脅迫者の指示に従ってもファイルを取り戻せる保証はない。また、支払った後にさらに金を要求されるリスクも常にある。マルウェアによっては、身代金の要求額を時間とともに引き上げ、最終的に感染したファイルをすべて削除する。
それでも、この犯罪の成功率は驚くほど高く、約65%に達する。機密性が高く重要な文書が感染の標的になることが多いためだ。
感染の増加
コンピューターセキュリティ企業のTrend Microは、IT部門の意思決定者300人超を対象に調査を実施し、2016年9月時点で、英国企業の44%が過去2年間にランサムウェアの被害を受けていたことを明らかにした。同じ調査では、その年の最初の9か月間に79種類の新たなランサムウェアが見つかった。2015年の1年間に見つかったのはわずか29種類だった。
多くの企業にとって大きな懸念事項だ。感染被害への対応には費用がかかり、修復に要する時間は平均33人時に上る。
約20%の事例で要求額は1,000ポンド、全体の平均額は540ポンドだった。大企業の中には、最大100万ポンドを要求されたところもある。しかし多くの企業にとって、これは氷山の一角にすぎない。顧客から信用できない企業だと思われるようになれば、評判にも損害が及ぶためだ。
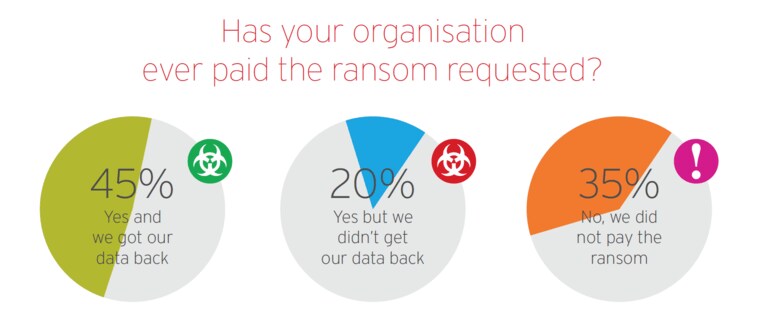
Trend Microの調査でおそらく最も恐ろしい統計は、5件に1件の割合で、身代金を支払った企業でさえ重要なファイルを復旧できなかったことだ。ランサムウェアのサービスは、本来あるべきほど確実ではないことを示している。
多くのセキュリティ専門家に聞けば、最近のWannaCryランサムウェアは比較的防御しやすく、さほど高度なものではなかったというだろう。今回の攻撃が明確に示したのは、大規模ネットワークにマルウェアを広げるよりも、個人をだます方が依然として成功しやすいということだ。ただしNHSは、修正プログラム未適用のコンピューターを一台たりともネットワークに接続させないよう徹底し、職員が不審なリンクをクリックしてはいけないと理解するようにする必要がある。
一方、法執行機関が、WannaCryに関連する3つのビットコインウォレットに注目し、誰が利益を得ているのかを突き止めようとしている間にも、報告されず、気づかれないままのランサムウェアがさらに数多く存在するだろう。




