多くの生命体にとって、捕食者、環境条件の変化、より下位の生命体(細菌やウイルスなど)、あるいはその他の力による攻撃の脅威は、常に存在する。実際、自然界の多くの生物にとって問題は、攻撃を受けるかどうかではなく、 受けるかどうかではなく、むしろ いつ 何らかの攻撃にさらされるのか、そしてその経験にどう(あるいはそもそも)対応し、そこから立ち直るのかである。
もちろん、企業も同様の状況に直面し、固有の潜在的脅威に対処しなければならない。そのため、ほとんどの企業はリスクの特定、評価、軽減を最優先課題としている。しかし今日、多くの企業が大幅に備え不足だと私たちが考える特定の脅威がある。それは、ITおよび情報管理に関連するリスクだ。企業の業務におけるデジタル化の役割が拡大し続けるなか、 Wired UK誌の寄稿編集者ベン・ハマーズリーによれば、「サイバースペースは21世紀の生活における支配的なプラットフォームになりつつある」。データ窃取、知的財産の漏えい、企業への妨害、サービス拒否攻撃などに対する企業の脆弱性も、それに歩調を合わせて高まっている。こうした事象が企業の利益、評判、ブランド、競争力、さらには存続可能性にもたらし得る損害は甚大だ。たとえば、あるテクノロジー企業は、システムへの大規模なハッキングによって事業に重大な損害を受けた。別の企業は、侵害によって顧客の個人データの安全性が損なわれ、評判に大きな打撃を受けた。
自然界では、強力な免疫・防御能力が生存に不可欠である(人間社会でワクチンや医療制度が生命を守るうえで重要なのと同じだ)。今日の企業にとっても、ITシステムと情報を保護する能力は同じくらい重要かもしれない。適切に備えるには、企業は直面するIT・情報関連リスクを理解し、十分に堅牢な保護システムを構築する必要がある。その際、コストを抑え、事業への悪影響を最小限にすることも考慮しなければならない。もちろん、完全なセキュリティはどの企業にも実現できない。重要なのは、適切な 水準の防御を妥当なコストで実現し、組織の業務慣行や文化を大きく損なわないようにすることだ。さらに企業は、セキュリティ上の妥協に伴うリスクを理解し管理しながら、この均衡を取らなければならない。私たちの経験では、これを実現できている企業はまだほとんどない。
誰がリスクにさらされているのか?
一般に、攻撃とその影響のリスクが最も高いのは、価値創出の大部分を情報が支え、多数の相互接続されたシステムを通過する企業である。複雑なアプリケーションやシステム環境を持つ業界もリスクが高く、複雑なネットワークや網目状のネットワークに依存する業界も同様だ。こうした企業には、銀行、自動車部品サプライヤー、エネルギー企業(発電、流通、インフラを含むバリューチェーン全体にわたってさまざまな脆弱性に直面する)が含まれる。
モバイル取引が事業を大きく左右する企業も、特にリスクが高い。(たとえばアジアの多くの市場では、モバイルによるオンライン取引数が、従来のデスクトップ・プラットフォームを通じた取引数をすでに上回っている。)こうした企業では、急増するモバイル取引が収益の拡大につながる一方で、侵害やデータ窃取の可能性も高まる。また、顧客データの種類が増え、蓄積量が増すにつれて、ハッカーなどにとってますます魅力的な標的となり得る。
一般に、顧客情報や財務情報(たとえばクレジットカード情報)を大量に処理する企業も、同様にリスクが高い。特に中小企業は脆弱だ。こうした小規模企業の多くは、オンライン環境や販売時点(POS)環境を適切に保護するための予算やスキルが不足しているため、たとえば標的にされやすい。
しかし、企業活動全体で価値創出のデジタル化が進むにつれ、ほぼすべての企業が脆弱性を増し、懸念も高まっている。(図表1参照。)医療、通信、メディア、公共サービスの各組織、そして知的財産を多く有する産業財・消費財企業は、ITシステムや情報が十分に保護されていない場合、失うものが大きく、標的となる可能性がますます高まっている。( 「信頼の優位性:ビッグデータで勝つ方法」、BCGフォーカス、2013年11月を参照。)

結局のところ、ハッカーやデータ窃盗犯の標的は、システムそのものではなく、そこに保存され処理される情報であることが多い。そして、その情報の価値はしばしば(不法な)受け手の目によって決まる。戦略計画や企業の市場、生産、価格戦略に関する情報が高価値資産であり、慎重に保護しなければならないのは明らかだ。しかし、企業が重要性ははるかに低いとみなす情報でも、競合他社、犯罪者、国家の支援を受けた第三者、あるいは一般の人々にとって極めて関心の高いものになり得る。(たとえば、フードサービス企業は顧客の注文を第三者にとって比較的価値の低い情報と考え、厳重な保護をしないかもしれない。しかし、顧客の一社が法執行機関であれば、ある日の異例に大きな注文が、同機関が大規模な作戦を計画していることを関心を持つ外部者に示す可能性がある。)
リスクにさらされる組織の範囲は、さらに広がり続けている。ITセキュリティは、コンピューターを単に計算に使うだけでなく、重要な設備、機械、生産ラインの監視、移動、制御に使う企業にとっても、急速に重大な懸念事項となっている。こうした企業では、サイバーフィジカル・システムのITセキュリティが侵害されると、操業、健康、安全、環境に深刻な影響が及ぶ可能性がある。たとえば、わずかに調整が狂った溶接ロボットでも、自動車の安定性、ひいてはメーカーの評判に大きな損害を与えかねない。コンピューターウイルス「Stuxnet」も、依然として記憶に新しい、潜在的リスクの例である。したがって、こうした企業が産業用ITセキュリティへの注力を強めているのは驚くことではない。
要するに、この問題は今やあらゆる種類の企業に及ぶ。しかし、それだけではない。政府もIT・情報セキュリティ上のリスクに明らかにさらされており、防御措置を講じる政府が増えている。英国の国家インフラ保護センター、米国の国家サイバーセキュリティ・通信統合センター、オーストラリア信号局、ドイツの国家サイバー対応センターおよび国家サイバーセキュリティ評議会は、この問題に特化して取り組むために設立された組織である。
IT・情報セキュリティの最適化
企業の情報と、それを保存・処理するために使われる技術を効果的に保護するプログラムは、以下を含むいくつかの重要な要素に対処しなければならない。
機密性: 情報は、閲覧する権利または必要性を持つ人だけがアクセスできる。
完全性: 情報が正確で、有効かつ信頼できる。
可用性: 情報、リソース、サービスが必要なときに利用できる。
説明責任: 各(取引・行為)を、責任を負う個人に帰属させることができる。
来歴: 各情報(または各データ項目)の出所と履歴が把握され、明確に定義されている。
こうしたプログラムは、管理策の信頼性と取り組みの前提となる仮定の妥当性について、明確さと合理的な確信ももたらさなければならない。これら各要素の優先度は、企業や業界の種類によって異なる。
セキュリティ対策を十分に堅牢にするには、企業は複数の観点から取り組みを検討しなければならない。特に重要なのは、テクノロジー、コスト、リスクおよびその軽減策がもたらし得る悪影響の3つである。テクノロジーを適切に選ぶ第一歩は、企業が軽減しようとしているリスクの価値を理解し、定量化することだ。次に、最も懸念されるリスクに対処するために利用可能な技術、すなわち最も効果的なファイアウォール、侵入検知・防止システム、データ漏えい防止の組み合わせを特定する。さらに、業界や国の規制に照らして、これらの技術の利用方法を理解する必要がある。たとえば国によっては、スパムを自動的に特定して削除する技術の利用が、憲法で保護された通信を侵害する場合がある。
コストも明らかに重要な検討事項だ。完全に安全な環境は構築できないため、企業は必要なセキュリティの基礎水準、つまり評判、操業、財務(修復費用を含む)上のどの程度の最大リスクまで許容するのかを決め、そのうえで追加支出によって得られる追加的なセキュリティの価値を見極めなければならない。次に、事業戦略、ブランドや操業上のリスク許容度、その他の考慮事項を踏まえて、最適な支出水準を判断できる。これは一見、比較的単純な評価に聞こえるが、容易ではなく、ほとんどの企業が苦労していると私たちは考える。
最後に、管理されていないリスクと、実施されるリスク軽減策の双方が、企業文化、柔軟性、革新力、革新のスピードを含む事業に及ぼし得る悪影響を考慮することが不可欠だ。コストと同様、最終的には均衡の問題であり、各社は自社にとって最適な落としどころを見定める必要がある。国際的に事業を展開する資源・エンジニアリング企業数社を含め、多くの企業がこれに苦労するのを見てきた。そのうちの一社は、データ窃取やスパイ行為のリスクを最小限にするため、リスクが高いと判断した国へのノートパソコンやモバイル端末の持ち込みを従業員に認めていない。この方針は従業員に相当な物流上の課題をもたらし得る。たとえば、複数国を巡る地域出張の行程の中間に、リスクの高い国への訪問が含まれている場合、従業員はどうすべきだろうか。出張中の効率を犠牲にして、すべての機器を自宅に置いていくのか。それともIT部門のやや疑わしい助言に従い、 2台のノートパソコンを持って出張し、機密情報を含む方をリスクの高い場所のホテルに置いていくのか。
同様に、ある大手テクノロジー企業は、IT・情報セキュリティの強化に非常に厳格なアプローチを取っている。従業員が会社支給のコンピューター以外に会社データを保存することを認めず、オフィス内の無線ローカルアクセス・ネットワークも有効にしていない。さらに、サテライトオフィスからの来訪者が会社支給のノートパソコンを本社に持ち込むことも認めず、到着時に「空の」コンピューターを渡している。従業員にとって、プレゼンテーションへのアクセスやメールへの返信といった標準的な業務の実行は非常に難しくなる。人間の免疫システムになぞらえるなら、これはアレルギー反応、あるいは自己免疫反応に相当する。システムが無害な外部または内部の要素を攻撃し、身体全体が適切に機能する能力を損なうのだ。
知的財産の漏えい対策は、多くの企業にとって特に重要で急速に高まる懸念事項であり、難しい判断を迫ることがある。たとえば、従業員が送信するメールを通じた漏えいを懸念する企業は、すべての送信を遮断するか、すべての添付ファイルを削除すべきだろうか。それで当面の問題は解決しても、新たな問題を招きかねない。たとえば、メールから契約書が削除され、意図した相手に届かず、商機を失うリスクだ。このアプローチは効率を下げ、従業員が会社の 監視できない 別の通信手段を探すきっかけにもなり得る。(実際、実用的でないと考えた社内メール方針の変更を試みて失敗した後、業務を進めるために外部の「フリーメール」アカウントを使う大企業の従業員を、私たちは見てきた。)反対に、すべての送信通信を許可し(ただし監視する)ても、別のトレードオフが生じる。オープンな企業文化は保たれるが、漏えいの可能性が高まり、監視技術、迅速な検知・対応能力、それに関わる人員への投資が必要になる。
これらの例は、企業が今後ますます迫られる判断の種類を示している。また、事業運営の過程で関わる組織の全体、すなわちエコシステム全体にわたってセキュリティを確保しようとする際に、企業が直面する多くの複雑さも示唆している。こうした判断に伴うトレードオフは、機密性が最優先となることが多いビジネスITと、可用性が最優先となることが多い産業用ITとでは、大きく異なる可能性がある点にも留意すべきだ。
企業は、当然ながら、セキュリティ対策の有効性と確立された規範との均衡を図るにあたり、「害を及ぼさない」ことを目指すべきだ。セキュリティ対策が企業文化や確立された業務の進め方に影響する場合、必要な変更を積極的に管理しなければならない。
ITセキュリティを全社的なリスク管理の一要素として扱う
ITセキュリティには、事前に容易に算出できる投資収益率はない。住宅保険や追加エアバッグ付きの自動車と同様、今日の支出によって、実際には発生しないかもしれない事象のリスク、潜在的コスト、影響を軽減するのである。したがって、ITセキュリティは事業運営に必要なコストとみなすべきだ。また、企業全体のITリスク管理プログラムの一要素と捉えるべきであり、そのプログラムはさらに、全社的なリスク管理に不可欠な一部と考える必要がある。(図表2参照。)しかし、私たちの見るところ、多くの企業はそのどちらも行っていない。
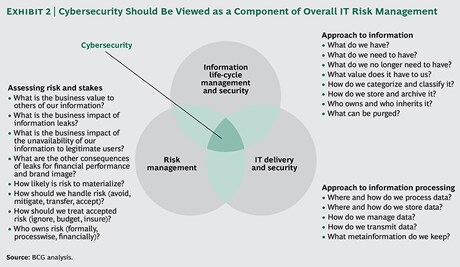
状況を整理すると、ITリスクは大きく6つのカテゴリーに分けられる。
最も狭義のITセキュリティに関連するリスク。 たとえば、不適切な、または十分に徹底されていないパスワード方針や、ソフトウェア・ファームウェアのパッチが最新でないことには、どのようなリスクがあるだろうか。
IT運用と事業継続に関連するリスク。 たとえば、銀行の基幹勘定系・決済システムが期待どおりに動作しない、利用不能になる、あるいは単に停止して数日、場合によっては数週間にわたって信頼性を失うと、どのようなリスクがあるだろうか。
ITプロジェクトと投資に関連するリスク。 規制上の期限に間に合わせるためのITプロジェクトが期日どおりに納品されなかった場合、あるいは新たな市場を獲得するためのプロジェクトが、基盤となるITシステムが要求どおりに動作しないために1年間停滞した場合、企業はどのようなリスクに直面するだろうか。
IT業務の外部委託に関連するリスク。 ベンダーのデータセンターが浸水した場合や、主要アプリケーションのソースコードの所有者が廃業した場合、企業にはどのようなリスクがあるだろうか。企業のハードウェアやソフトウェアの一部が侵害された場合、あるいはベンダーの従業員が誤って(または意図的に)企業の顧客記録をインターネット上に公開した場合はどうだろうか。サービス水準契約では、こうしたリスクを軽減できない。
企業の評判に対するリスク。 顧客向け請求明細の重大なIT起因の失策や、ウェブサイトの度重なる停止によって、銀行や通信会社の評判にはどのようなリスクが生じるだろうか。
データ保護とプライバシーに対するリスク。 ハッカーが顧客記録を公開した場合、医療企業はどのようなリスクに直面するだろうか。クラウドに保存された人事データが遠隔地に置かれていた場合、どのようなリスクがあるだろうか。
組織は、こうしたリスクに対処するための統一的で一貫した計画の策定を目指すべきだ。第一歩は、6つのカテゴリーそれぞれについて企業が直面する具体的なリスクを特定すること。第二歩は、リスクへの対処策である回避、移転、軽減、受容の4つの戦略のうち、各具体的リスクおよびリスクカテゴリーにどれを適用するか、また残るリスクにどう対処するのが最善か(たとえば、特定の一次リスクまたは残余リスクによる財務的影響に備えて保険に加入する)を決めることだ。その後、戦略を業務の進め方にどう組み込むかを決定しなければならない。
有利な状況をつくる
銀行、保険、防衛、航空宇宙、産業財、エネルギー、原材料、通信、物流など幅広い業界の企業とIT・情報セキュリティに取り組むなかで、企業の成功の可能性を高めるために経営幹部が取れる、その他の行動もいくつか特定した。以下がその例である。
ITシステムと情報、および関連リスクを、構成要素ごとではなく、システム全体を捉える包括的な視点から見る。たとえば自社が銀行なら、データベース、ネットワーク、対話型音声応答(IVR)の稼働時間に焦点を当てるのではなく、顧客向けオンラインバンキングサービスのエンドツーエンドの可用性を確認する(また、IVRの停止には、通話をコールセンターに転送して対処することを検討する)。
ITセキュリティとリスク管理のプロセス・原則を、後付けや追加措置ではなく、設計段階から企業の業務プロセスに組み込むよう努める。たとえば、ITセキュリティをエンタープライズ・アーキテクチャ、コーディング、テスト、契約締結の慣行に不可欠な要素とし、ITセキュリティ方針の遵守を、プロジェクト(および予算承認・予算執行)のプロセスに最初から含める。
繰り返しになるが、所定の予算でどれほどのセキュリティを確保できるかではなく、自社の事業がどれほどのリスクを許容できるかを考える。事業停止、復旧・修復作業、顧客・従業員・企業の評判への潜在的損害、軽減策に関わるコストなどを含め、さまざまな種類のリスクやインシデントがもたらす財務的影響を定量化する。軽減するより受容した方がよいリスクは何かも検討する。
IT・情報セキュリティを担当するIT要員が、否定的な姿勢を取らないようにする。むしろ、事業部門のアドバイザーとして見られるよう努めるべきだ。長期的には、プロジェクトがすべてのセキュリティ要件を満たすようにすることで、重要な情報とシステムを経済合理的な方法で保護し、短期的には、革新のスピードを損なわずにプロジェクトを進める支援をする。
最善を尽くしても、100%のセキュリティは不可能であり、何らかのセキュリティ侵害は避けられない可能性が高いことを認識する。そして、それに応じた準備をする。システムとその復旧能力を定期的にテストし、脆弱性を特定する。緊急時の運用手順と対応計画を策定し、それらをテストする。難しい質問も自らに投げかけよう。必要なら、会社を制御された方法でオフラインにできるだろうか。たとえば欧州をオフラインにしたとき、本当に切り離されているだろうか。それとも、この文脈で誰も考慮していないアジア事業への裏経路(たとえば災害復旧時のフェイルオーバー用ネットワークリンク)が残っているだろうか。侵害が発生した場合に必要となる社内外のコミュニケーションを管理する準備が、広報部門やコミュニケーション部門に本当に整っているだろうか。
シナリオ・プランニングやウォーゲームを活用し、セキュリティ上の脅威やプロセス上の欠落を特定し、適切な対応を設計する。(「シナリオを再考する:1日の違いがもたらすもの」、BCG Perspectives、2010年10月を参照。)机上でのセキュリティインシデント管理演習は、始めるのに適した方法だ。しかし先進企業はそこで止まらず、 実地テストも行う。たとえば一部のインターネット大手には、自社サービスを停止させ、継続的に更新される免疫反応を起こす役割を担う部門がある。また多くの顧客企業は、自動車メーカーが車両を衝突試験にかけるのと同じように、「倫理的ハッキング」(侵入テストとも呼ばれる)演習を委託している。
Innovation Value InstituteのIT Capability Maturity Frameworkのような、実践的で成果を重視する枠組みを用いて、自社のITリスク管理能力を評価することを検討する。(「事業価値のためのIT管理:新たなゴールドスタンダード」、BCG記事、2010年9月を参照。)
免疫システムは数百万年をかけて進化してきており、効果的な企業サイバーセキュリティ・プログラムのあるべき姿について示唆を与えてくれる。たとえば、何が「自己」で何がそうでないかを識別し、侵入者を認識して無力化する方法を判断し、侵入者の進化に応じて学習を続ける。適切な資源(たとえばT細胞の軍勢)を戦いに投入する。こうしたシステムから学べることはまだ多くあり、企業が直面するリスクの高まりを踏まえれば、学ぶ緊急性もいっそう高まっている。
しかし、免疫システム(またはサイバーセキュリティ対策)は、いずれも100%有効ではない。成功の確率を高める方法はあるものの、どれほど用心していても、私たちのほとんどはいずれ喉の痛みを経験する。軽い不快感で済むか、より深刻な結果になるかは、風邪をひいたのか本格的なインフルエンザにかかったのかに加え、影響を及ぼし得る環境条件、備えの度合い、対応の速さ、防御の厚さにも左右される。自分の状態を把握するには、医師に健康診断を頼もう。そして同じタイミングで、自社のITセキュリティの点検も検討しよう。
この記事は当初、 ボストン コンサルティング グループが発表したものです。BCGのその他の知見は、 bcg.perspectivesでお読みください。掲載は、世界経済フォーラムが見解を支持することを意味しません。
Agendaに遅れずについていくため、 週刊ニュースレターにご登録ください。
著者:Stefan DeutscherはBCG BerlinのPrincipalです。Walter BohmayrはBCGViennaのSenior Partner & Managing Directorです。William YinはBCG Hong KongのPartner & Managing Directorです。Massimo RussoはBCG BostonのSenior Partner & Managing Directorです。
画像:ノートパソコンを持つ男性のシルエットの周囲に、バイナリーコードが投影されている様子を描いたイラスト。REUTERS/Kacper Pempel。




