• あらゆる場所でつながるコンピューティングと複雑なサプライチェーンが、新たなセキュリティ課題をもたらしています。
• 脅威を特定するには、サイバーセキュリティのプロセスにシステム全体およびシステム間の可視性が必要です。
• 多種多様なデバイスやセキュリティ標準が、現状ではこうした可視性を妨げています。
将来の繁栄を支える重要な技術変革、すなわちあらゆる場所での接続性、人工知能、量子コンピューティング、そしてアイデンティティおよびアクセス管理の次世代のアプローチは、セキュリティコミュニティにとっての課題にとどまりません。これらは世界のエコシステムに新たなシステミックリスクをもたらす可能性がありますが、現段階ではその影響の全容は十分に理解されていません。
あらゆる場所でつながるコンピューティングがもたらす大きな恩恵を実現するには、独自の新たなセキュリティ課題がいくつかあります。5Gのセキュリティもその一つであり、ビジネスリーダーは私たちが克服できると確信する必要があります。デジタルプロセスの相互接続が進むにつれて、サプライチェーンも複雑化します。新たなデジタル接続は新しいビジネス機会を生み出す一方、未知の要素やリスクも同じだけ伴うため、恩恵にも災いにもなり得ます。
世界経済フォーラムのFuture Seriesイニシアチブでは、世界各地の専門家が集まり、これらの新技術から生じるシステミックリスクの特定に取り組みました。重要な知見の一つは、専門家はシステミックリスクを定量化できるものの、責任の所在となると、驚くほど不明確だということです。明確な責任の所在と責任者が定まらなければ、セキュリティ上の問題は解決されないため、これは世界のコミュニティが取り組むべき重大な課題です。この課題に対処するには、可視性の問題に向き合う必要があります。
セキュリティリスクを理解する
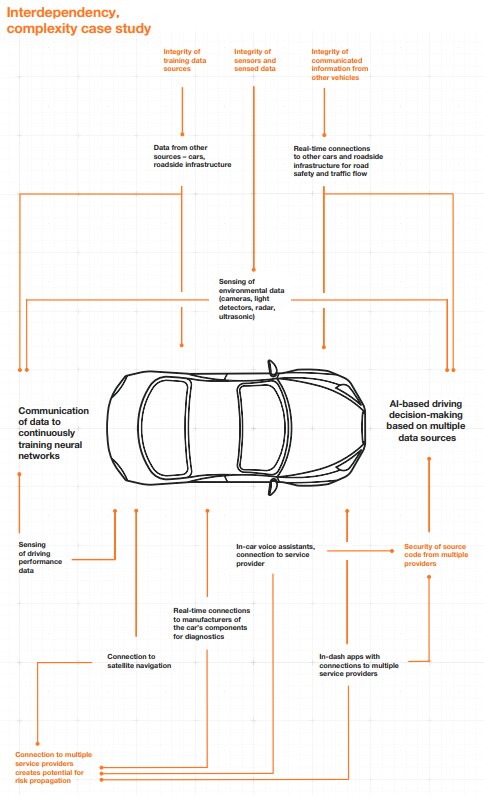
私たちはすでに大きな変化への道を歩み始めています。企業は、知的財産やその他の機密性の高い業務情報を社内で保管する従来型のデータセンターから、急速に移行しています。 クラウドの重要な能力を活用するためです。クラウドは異なるデータをつなぎ合わせ、相関関係を分析することで、それぞれのデータを個別に見た場合の総和を上回る価値を生み出します。 クラウドやエッジコンピューティングが提供する分散コンピューティングモデルは、複数のデジタル処理経路に代わり、コネクテッドカーやスマートシティを可能にする、リアルタイムで複雑に絡み合うデータ網を活用します。コネクテッドカーが複数のソースから並行して受け取る、どれほど多くのデータを処理できるか、考えてみてください。誤ったデータセットや誤って解釈されたデータセットが、壊滅的な影響を及ぼすことは、すでに明らかになっています。
Future Seriesの報告書では、自動運転車が別の車と衝突した場合、責任がどこにあるのかという例を挙げています。レーダーシステムでしょうか、それを制御するソフトウェアでしょうか、2台の車の間の通信ソフトウェアでしょうか、車の安全性を制御する中核ソフトウェアでしょうか、それとも車同士の接続の速度や品質でしょうか。責任の所在の候補は際限なく挙げられます。ビジネスリーダーにとって、これは数ある例の一つです。企業がリスクを受け入れるのか、管理するのか、あるいは第三者に管理を任せるのか、判断しなければなりません。サイバーセキュリティでは、リスクが何であるかを把握できる必要があります。
ほかにも、問題を浮き彫りにする技術動向が二つあります。
エッジデバイス/IoTの利用拡大:次の状況を考えてみてください。5ドルの無線対応IoT温度センサーと、50万ドルを超えるMRIスキャナーが同じ通信ネットワークにつながっています。これらには、信頼性の高いコード、セキュリティパッチの適用、安全な認証情報の使用など、同等のサイバーセキュリティ投資がなされているわけではありません。そのため、スマートなネットワーク可視化ツールを使って分離(一般にはセグメンテーションと呼ばれます)を定め、相互に通信すべき機器をグループ化し、グループ内のデバイスのリスクに応じたセキュリティ制御を適用する必要があります。
データ:モノをつなぐことで、限りない新しい可能性やビジネス機会が生まれます。しかし、GDPRやCCPAなどのプライバシー法では、同意や目的といった一定の条件を満たす場合に限り、個人情報を共有できると定められていることが少なくありません。こうした法的枠組みのもとで個人データを適法に共有するには、ネットワーク上のどの機器が個人データを収集しているのかを把握し、許容される共有制御を定める必要があります。そのためには、どの機器がどの通信を通じて相互に通信しているかを理解しなければなりません。
データの可視性において、サプライチェーンは重要であり、ますます複雑になっています。そのため、インフラの連鎖を把握する必要があります。ここでいうインフラの連鎖とは、接続されたすべての機器上のソフトウェア、それぞれが使用するハードウェア、機器をつなぐ通信サービス、そして通信を支える通信ハードウェアを指します。この新しいサービスの提供には、すぐに30社以上のサプライヤーが関わることもあります。
つながる世界で可視性を築く
デジタル領域では、可視性、すなわち、あるデジタル機器が別の機器と通信していることを認識し、理解できることが、 新たな機能を実現する鍵となります。あらゆるデジタル化されたプロセスには、三つの要素が必要です。(1)データ、(2)データを処理する「モノ」(例:IoTシステム、つまりエッジデバイス)、(3)接続性です。サイバーセキュリティでは、基本的に、判断の基準となる予想される行動パターン(「通常の状態」)を探します。しかし、新たなモノとの接続が増えるにつれて、その対象範囲は非常に複雑になります。
サイバーセキュリティの根幹において、コミュニティはますます複雑になる「これは問題ないか?」という問いに答え、その後に簡潔な判断を下せる必要があります。「はい」であればプロセスを稼働させ、「いいえ」であれば稼働を認めません。予期しない、あるいは望ましくない結果の影響を管理するため、リスク管理を導入できます。可視性を築くため、セキュリティコミュニティは最終的に次の三つの課題を優先する必要があります。
標準は世界的にまだ未成熟であり、IoTデバイスは独自の通信言語を使い、多種多様な方法で通信することがよくあります。暗号化を使うデバイスもあります。暗号化はデータ保護に役立つ一方、通信の流れを理解し、不審な異常を検知することをさらに難しくします。そのため、あらゆるものを特定し、行動の基準を継続的に定められるサイバーセキュリティが必要です。
問題を特定するには、通信トラフィックの全体の流れを把握する必要があります。特に5Gでは、デバイスやモノは常に最も近い基地局に接続し、そこでネットワークアドレス(識別子)が付与されます。デバイスが基地局間を移動すると、その識別情報は変わります。プロトコルによって、端末との通信は途切れなく維持されます。しかし、デバイスが基地局を切り替える際にサイバーセキュリティも追随しなければ、サイバー攻撃を受けて侵害されたもの、あるいは将来の攻撃に対して脆弱なものを特定できるよう、通信トラフィックを再度相関付けるセキュリティツールが必要です。リスクを管理するには、(4Gと5Gの両方で)移動する通信フローを追跡し、何が何と通信しているかを把握したうえで、設計・意図どおりに機能しているか、それとも脅威があるかを分析する必要があります。
最後に、セキュリティ制御は、トラフィックのセグメンテーションと優先順位付けの制御に精通していなければなりません。ネットワークセグメンテーションとは、ネットワークを複数のセグメントやサブネットに分割し、それぞれを独立した小規模ネットワークとして機能させるアーキテクチャ上のアプローチです。これにより、ネットワーク管理者はサブネット間のトラフィックの流れを制御し、必要に応じて優先順位を付けられます。サイバーセキュリティツールは、このプロセスを理解し、対応できるよう設計する必要があります。5Gは非常に多くの接続を可能にするため、トラフィックのセグメンテーションも可能にし、重要なシステムやプロセス(重要国家インフラのリソースなど)を優先できます。
サイバーセキュリティに関して、世界経済フォーラムは何をしているのか
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとそのシステミックな影響を理解するための、信頼できるプラットフォームを提供しています。相互接続がますます進むデジタル世界において、理解と信頼の構築に重点を置いています。
セクター横断的な連携と知見の共有を促進することで、センターはパートナーのサイバーレジリエンス強化を支援し、共同の対応を必要とする課題への取り組みを後押しします。
企業とセキュリティのリーダーが、データの保管・管理の連鎖にどの組織が関わっているかを理解できれば、組織は弱点を特定し、その周囲にレジリエンスを構築できます。そのためには、可視性が欠如している現在、「リスクの責任者は誰か?」という問いに答えるのは容易ではないと理解する必要があります。十分な情報に基づくリスク判断を下し、セキュリティコミュニティがこの問いに答えられる能力を確保するには、複雑さを解きほぐし、デジタルプロセスのエコシステムに何があるかを把握しなければなりません。




