今後数カ月のうちに、北朝鮮に対して戦略的サイバー攻撃を行うかどうかが政策上決定される。この規模のサイバー攻撃を初めて実施するという選択は、戦略面への影響が予想されるため、難しい判断となる。
その影響には、将来こうしたサイバー能力を使えなくなる可能性、同様の攻撃の標的となるリスクの高まり、非対称な軍拡競争の始まり、そして抑止力の喪失が含まれる。こうした論点を一つずつ見ていこう。
政策的な意図に基づくサイバー攻撃は、目新しい現象ではない。例としては、国のインターネット基盤への攻撃(2007年のエストニア)、交戦前の通信妨害やプロパガンダの拡散(2008年のジョージア)、選挙への干渉の試み(2017年のフランス大統領選)がある。また、重要インフラに対する限定的な攻撃も確認されている(2016年のウクライナ)。
まだ見られていないのは、国家の重要インフラに対する戦略的、あるいは無制限の攻撃だ。ただし、そこに近づいたことはある。
イランの核施設を狙ったスタックスネット攻撃を扱う映画『ゼロ・デイ』で、匿名の米国筋はこう語った。「比較すれば……スタックスネットは裏通りでの作戦だった。(ナタンズ)は……全面的な(攻撃)を、実行者を特定されずに行う計画だった」
2011年、オバマ政権はリビア攻撃の開始にあたり、政府の防空システムを妨害するサイバー攻勢を先行させるかどうかを、活発に議論した。
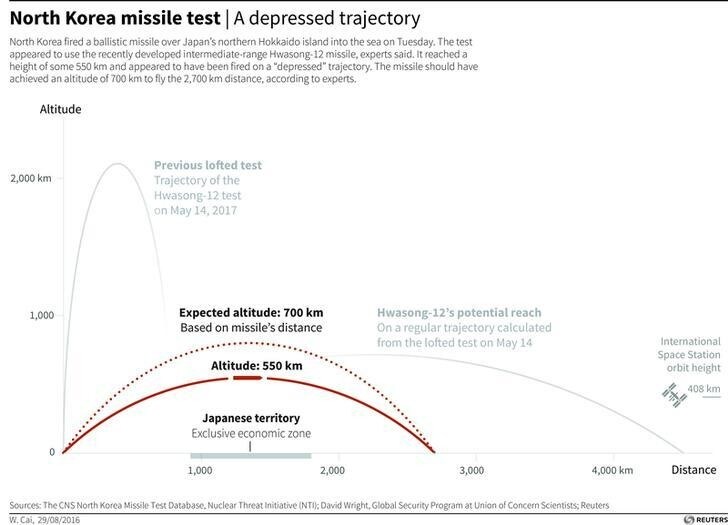
北朝鮮の「核をめぐる駆け引き」をめぐる国際的な緊張の高まりに加え、各国が政策目標の達成に攻撃的なサイバー能力を用いる動きも強まっている。米国、あるいはその同盟国がこのような計画を議論すれば、結論が逆方向に傾く可能性もある。これは、精密なサイバー攻撃が現在行われていないという意味ではない。例えば、北朝鮮で最近起きた3回のミサイル発射実験の失敗は、サイバー作戦によるものだった可能性があるのだろうか。
10年前には精密なサイバー攻撃が一般的だったが、世界は脅威の実態を認識していなかった。そのため、サイバー作戦を成功させるのははるかに容易だった。今日もサイバー攻撃への脆弱性は依然として高い一方、防御側の認識が高まり、それに伴って攻撃側のコストも増している。
壊滅的なサイバー攻撃が国全体に及ぼす影響を論じる際、この防御側の認識はまだ比較的、理論上のものにとどまる。世界の多くの国では防御体制が整っておらず、防御を進めている国々も、課題の複雑さと規模に苦慮している。さらに、多くの人々が脅威を軽視している。
国家がこのような攻撃を開始すれば、手の内を明かすことになり、将来の作戦を成功させるための自国(および他国)のコストが増大する。最終的には、こうした能力の一部を完全に失うおそれもある。
ほかに起こり得る影響は、先進国自身の脆弱性にも関わる。このような攻撃は、他国に同様の能力の開発を促し、非対称な軍拡競争につながる可能性がある。より発展度の低い国々が自国の能力開発に多く投資し、通常の影響力に比べて不釣り合いな抑止力を持つこともあり得る。
さらに、そのような行動を実際に取ること自体が、他国による同様の行為を正当化する。サイバー攻撃に関する国際法は、よく言っても推測の寄せ集めであり、主に先例によって形作られている。
最後に、いったん能力を行使すれば、その潜在的な使用がもともと持っていた抑止力は、失われる危険にさらされる。
この認識という点で、米国はこうした能力の半減期という考え方に非常に精通している。情報収集能力をめぐる戦略的曖昧さを維持しようと、何十年にもわたり取り組んできたからだ。その歴史は、暗号をめぐる1970年代の「暗号戦争」にまでさかのぼる。例えば、通信傍受情報(SIGINT)は、暗号化の普及によって実際に弱体化しており、サイバー攻撃のような、より能動的な情報収集手段がしばしば必要になっている。
均衡が崩れた後に能力の半減期を保とうとするのは、勝ち目のない戦いだ。しかし、その時点に至るまでは、能力を秘密裏に温存しておく一日一日が貴重である。
もちろん、政策全体としての決定がこうした考慮事項を覆すことはあり得る。しかし、能力を失うことによる戦略的損害を考慮すれば(APT1やスタックスネットなどの作戦に関する報告が公になった後に損害が生じたことからも分かるように)、簡単に退けられる問題ではない。
戦略的サイバー攻撃に対する脅威認識は、まだ転換点に達していないというのが私たちの見方だ。一方で、他国が独自の能力を開発するのを防ぐための戦略的曖昧さは、長らく意味を失っている。
しかし、サイバー攻撃の非対称性ゆえに、実際の使用が前例となれば、こうした行為はより一般的になり、戦略レベルの軍拡競争の進展を加速させる。また、組織や個人など、より小規模な脅威主体にも同様の能力の開発を促すことになる。
国際的に重要な出来事を考える際、ビットやバイトがもたらす影響を軽視したり、無視したりするのは簡単だ。例えば、サイバーセキュリティの机上演習では、ミサイルなどの物理的攻撃が陽動としてシナリオに加わると、意思決定者がサイバー要素を無視することがよくある。また、当局者がサイバー能力を悪用しても、同等の他の能力を使った場合とは異なり、個人的な責任を問われないこともある。
サイバー能力は戦略的なものであり、ほかの同様の能力を用いる場合と同じ影響を念頭に置いて扱う必要がある。




