この記事は、世界経済フォーラムの地政学プラットフォーム
核兵器システムが初めて開発されたのは、コンピューターの能力がまだ黎明期にあり、悪意あるサイバー上の脆弱性の可能性がほとんど考慮されていなかった時代である。
ベイザ・ウナルとパトリシア・ルイスは、現在の核戦略の基盤となる多くの前提は、核指揮・統制・通信システムでデジタル技術が広く使われるようになる以前から存在していたと、次の論文で述べている。『核兵器システムのサイバーセキュリティ―脅威、脆弱性、影響』。
悪意ある行為者が、国家に知られることなく核兵器システムに侵入する脆弱性や経路は数多くある。人的ミス、システム障害、設計上の脆弱性、サプライチェーン内の弱点は、いずれも核兵器システムに共通する安全保障上の問題である。
データ操作、デジタル妨害、サイバーなりすましなどのサイバー攻撃手法は、通信の完全性を損ない、意思決定の不確実性を高めるおそれがある。
平時には、攻撃的なサイバー活動を受けたかどうか国家が把握できない可能性があり、ジレンマを生じさせる。この不確実性は軍事的な意思決定、特に核抑止政策に関わる決定に影響を及ぼし得る。
緊張が高まる局面では、核兵器システムへのサイバー攻撃が事態をエスカレートさせ、核兵器の使用につながるおそれがある。誤った情報やデータを知らずに頼ることで、意図しない核発射が起こる可能性もある。さらに、侵害されたシステムは意思決定において信頼できない。
提言
サイバーセキュリティ上の脆弱性リスクを低減するための取り組みは、官民両部門で、また国内および国際レベルで実施できる。
民間部門は、サイバー分野の技術革新をしばしば主導している。技術の進歩に取り残されないため、各国は民間部門の専門知識を国家防衛戦略に取り入れることが重要である。
国防当局と民間部門の連携を強化すれば、最新技術の活用が進み、防衛政策をサイバー分野の革新に即したものにできる。
しかし、民間部門との協力には矛盾もある。
サイバー攻勢
各国は自国のサイバー上の脆弱性を抑える必要がある一方、技術的な脆弱性が存在すれば、将来のサイバー攻勢で優位に立てる可能性がある。つまり、各国のサイバー機関は、ソフトウェアの脆弱性情報をメーカーや利用者と公然と共有するより、悪意あるコードの作成や産業制御システムへの侵入を率先して進めることを選ぶ場合がある。
例えば、NSAはサイバー上の脆弱性を発見して蓄積していたとして非難されており、そのことはランサムウェア「WannaCry」の発見によって明らかになった。
国内レベルでは、不確実な状況下で、各国は誤解され得る行動を避ける側に慎重に傾く。例えばロシアは、2001年9月11日のアルカイダによる攻撃を受け、空軍演習を中止し、予定していたミサイル実験を取りやめた。
この種の行動を継続すれば、緊張が高まる局面で意図しない事態のエスカレーションを防ぐ助けとなる。特に、時間が限られ、攻撃への対応を求める政治的・世論的圧力がある場合に有効である。
リスクシナリオ
サイバーセキュリティへの備えには、起こり得るサイバーリスクのシナリオを分析し、脅威の侵入経路とその影響を評価することが必要である。
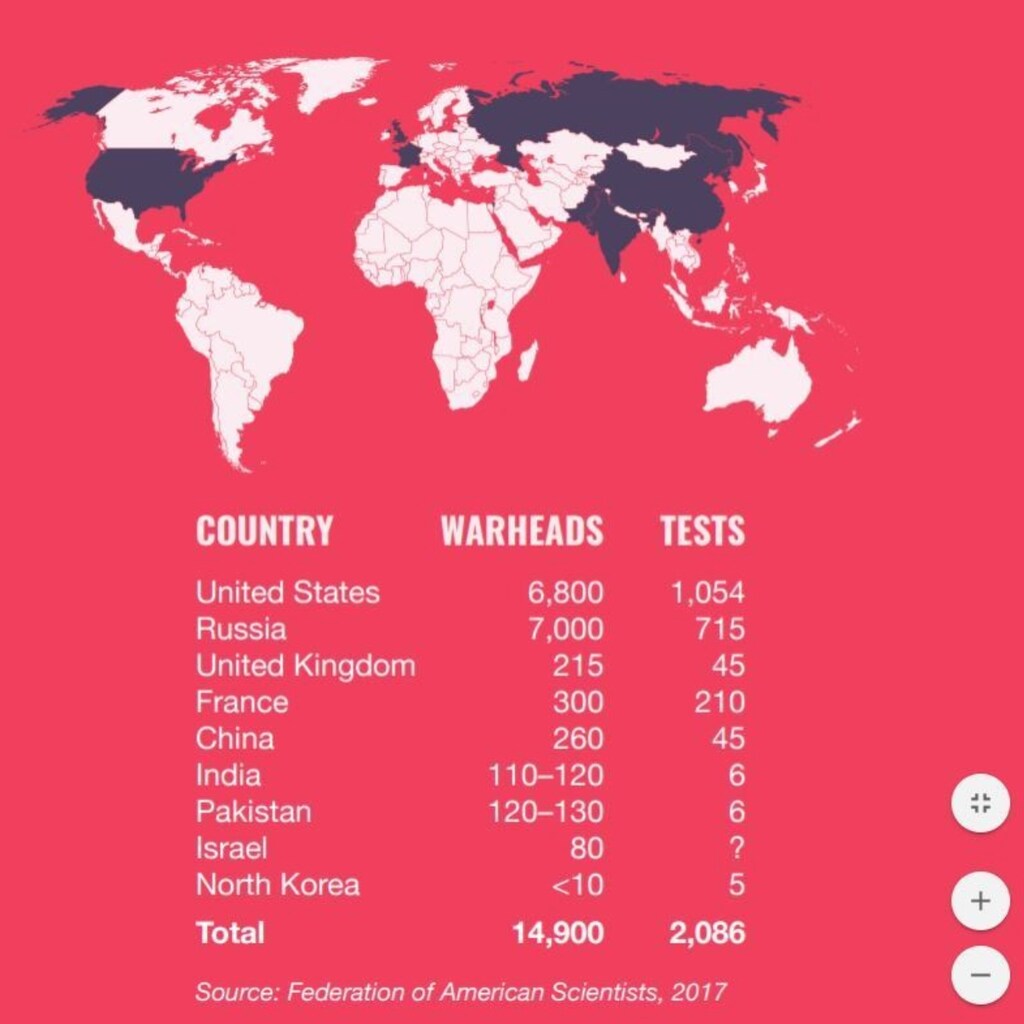
核兵器を保有する国は9か国あるため、少なくとも、攻撃側と防御側の2者が関与するシナリオが18通りある。
こうした研究では、各シナリオの発生可能性と核戦力の残存性を詳細に検討すべきである。
核戦力の残存性は国によって異なるため、備えには国ごとの分析を盛り込むべきである。
防衛計画担当者は通常、目標選定戦略においてシステム障害や敵側の防衛手段をすでに考慮している。これにサイバー攻撃とその影響を加味すると有益である。こうした圧力を理解することで、各国は軍備管理やその他の協調的な安全保障措置を検討し、誤算を減らし、意図しない不安定化につながる行動を避けられる。
より良い意思決定
核兵器保有国間の誤解を防ぐ緩和策には、意思決定の過程に時間的余裕を持たせ、より十分な情報に基づいて判断できるようにすることが含まれる。
さらに、核指揮統制に関する意思決定の責任者を増やし、情報共有の仕組みを拡充することで、より十分な情報に基づく判断につながる可能性がある。重要なシステムでは冗長化がきわめて重要である。つまり、ある構成要素が故障しても、予備の構成要素によってシステムが機能し続けるようにする。
例えば、核兵器システムで採用されている冗長化策の一つは、指揮統制にデジタルとアナログの両方の経路を用いることである。継続的なシステムエンジニアリングも兵器システムのライフサイクル全体に組み込み、負荷がかかった状況でもシステムの完全性を保つために活用すべきである。そのためには、設計段階からサイバーセキュリティを考慮し、組み込む必要がある。
ストレステスト
さらなる予防策として、防衛部門における重要な調達プロセスを各国が見直し、サイバーセキュリティに特別な注意を払うことが考えられる。信頼できる情報を提供する構成要素として適切かを判断するため、ストレステストやシミュレーション演習を行うことも含まれる。
さらに、同盟国と多国間で脅威情報やインテリジェンスを共有すれば、通信や情報の信頼性を迅速に評価できる。技術面では、サイバーシステムの脆弱性管理のライフサイクルを調べることが予防策として有効である。ITシステムと産業制御システムではライフサイクルが異なるため、継続的な互換性を確保できる。
潜水艦やその他のプラットフォームおよび施設に関するプロトコルを整備し、広く理解された基準を策定することは、コンピューターシステムをインターネットから切り離すエアギャップの安全性について、誤った安心感を減らす助けとなる。
緊張が高まる時期に政府間を直接つなぐサイバーインシデント用ホットラインがあれば、各国は進展する状況を再検討し、脅威を認識したうえで適切に対応できる。
この取り組みの一環として、今後、潜水艦の哨戒任務に専任のサイバーセキュリティチームを配置することが不可欠となる可能性がある。同様に、核兵器関連施設の産業制御システムに重点を置く国家サイバー緊急対応チームの設置も急務となり得る。
最悪の場合、サイバー攻撃は意図的な偽情報の流布や、意図しない核兵器の発射につながる可能性がある
未定義
危険とリスク
核兵器システムや関連組織に潜むサイバー上の脆弱性は、さまざまな危険とリスクをもたらす。最善の場合でも、核兵器システムのサイバー上の安全性の欠如は、軍事能力や核兵器インフラに対する信頼と確信を損なう可能性が高い。最悪の場合、サイバー攻撃は意図的な偽情報の流布や、意図しない核兵器の発射につながる可能性がある。
危機の際、核兵器の能力に対する信頼の喪失は意思決定に影響し、核抑止への信頼を損なうおそれがある。特に、同盟国に対する拡大核抑止が影響を受けかねない。
サイバーリスクが核兵器システムにもたらす課題は、核抑止を従来から支持する人々と懐疑的な人々の双方に利する、分野横断的なリスク低減策を生み出す機会と捉えることができる。
データの完全性が損なわれたりシステム障害が起きたりして核兵器システムへの信頼が失われれば、政策立案者に重大な問題をもたらす。そのような事態では、意思決定者に対応の時間を与える戦略が、プロセスの負担を軽減する。通信システムの冗長化は、システムのレジリエンスを高め、情報の信頼性を確認する助けとなる。
意思決定者が核兵器システムを信頼できない状況では、多様な情報源を通じた情報の検証が不可欠となる。核兵器システムのサイバーセキュリティに関する確信度と不確実性について、意思決定者に伝えるべきである。
レッドチーム演習
意思決定のプロセスを詳細に検討できるシミュレーションにも参加すべきである。例えば、レッドチーム演習では、不確実性が高く、意思決定に使える時間が限られた状況を想定して役割を演じる。
このプロセスには、代理人やスタッフではなく、意思決定者本人が参加することがきわめて重要である。
核兵器システムのサイバー上の脆弱性がもたらす危険は、これまで公の場でほとんど検討されてこなかった。この問題には、学術界と各国政府による早急な対応が必要である。核兵器を保有していないものの核保有国を同盟国とする国、特に自国領内に核兵器が配備されている国や、核兵器の使用によって影響を受ける可能性のある国も含まれる。
核兵器保有国の政府が、核兵器システムのサイバー上の脆弱性について、公の場で、あるいは相互に率直に情報を開示する可能性は低い。例外となり得るのは英国と米国の間である。両国は、設計から配備までの段階ですでに高度に統合され、接続されたシステムを保有している。
しかし、学者、シンクタンク、NGOが、こうした問題に政府が対処していることについて情報と保証を求め、メディアや議員を含む市民との公開討論を政府が行うよう促すことが不可欠である。
結局のところ、核兵器システムのサイバーセキュリティに関する油断の代償を最終的に払うのは市民である。




