この記事は世界経済フォーラムの地政学プラットフォーム
オリンピック競技大会は、世界中から選手、参加者、メディア報道を集めるため、サイバー攻撃者にとって標的の多い環境である。
日本は「世界で最も先進的な都市テクノロジー大都市」になるというビジョンを掲げて2020年オリンピックの招致に臨んだが、大会を重ねるごとに技術への依存が高まっていることは、予測が困難で複雑で、争いの絶えないサイバー脅威環境への移行を示している。
安全保障計画の立案者は、限られた資源を配分しながら脅威を効果的に軽減し、回復力があり安全で確実なオリンピック競技大会を開催するためには、これまで以上にサイバーセキュリティの脅威状況を考慮しなければならない。
東京2020大会の安全保障上の目標を支援するため、RAND報告書は「Olympic-Caliber Cybersecurity. Lessons for Safeguarding the 2020 Games and Other Major Events」、大会にリスクをもたらす可能性が高いサイバーセキュリティの脅威を特定し、計画立案者やその他の関係者がそれらに対処するための一連の政策オプションを提示している。
この分析では、脅威状況に関する定性的および定量的データと、過去のオリンピック競技大会からの教訓を統合したリスク評価を実施した。
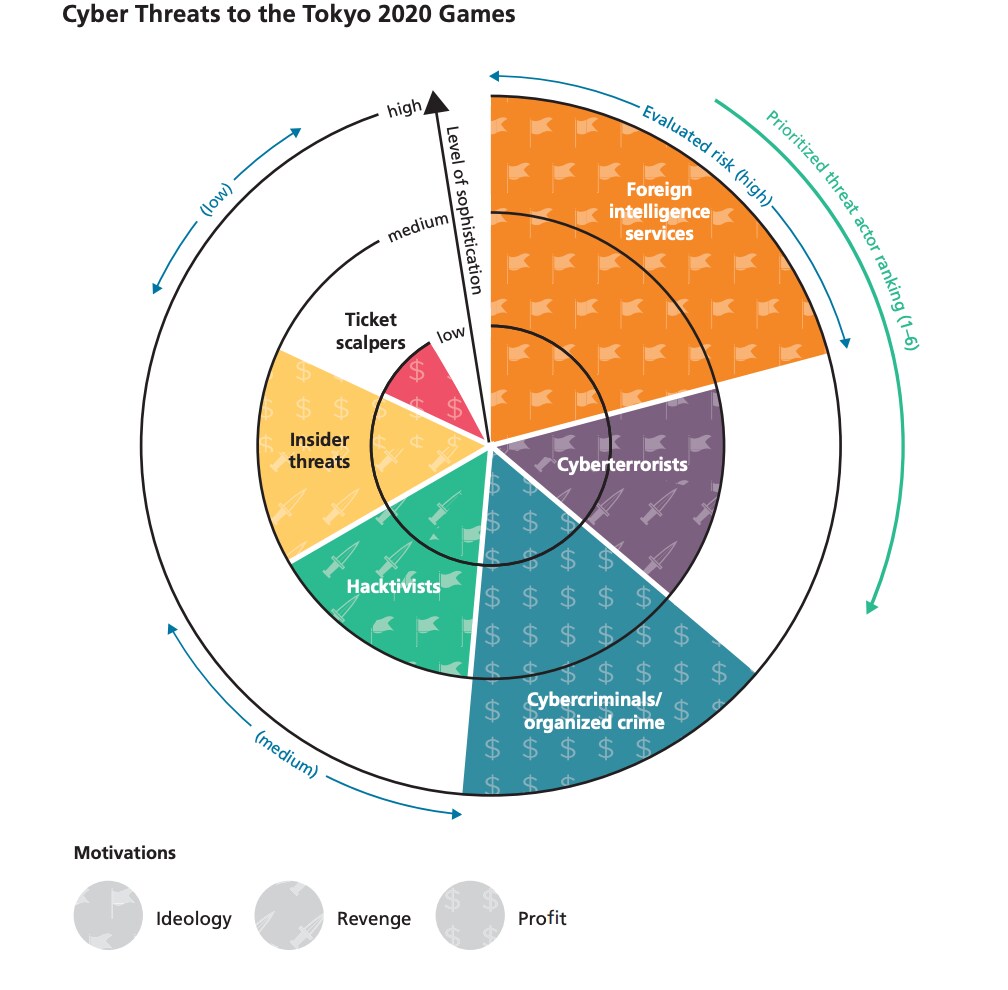
本研究の重要な貢献は、この脅威アクターの類型を可視化したことであり、東京2020大会に向けてサイバーセキュリティの脅威に優先順位を付けて対処する際に、オリンピックの安全保障計画立案者、コンピュータ緊急対応チーム、政策立案者および意思決定者が一目で概要を把握できるようにしている。
主な調査結果
サイバーの脅威はオリンピックの計画立案者にとって懸念が高まっており、過去の大会には東京2020大会に向けた貴重な教訓がある
技術への依存の高まりと、システムやネットワークの脆弱性を悪用する敵対者ツールの拡散により、オリンピック競技大会はサイバー攻撃者にとって標的の多い環境になっている。
オリンピック競技大会へのサイバー攻撃の影響には、経済的損失、参加者や来場者への身体的被害、財産の損壊、個人情報の流出、開催国の評判の毀損が含まれる。
過去のオリンピック競技大会では、大規模かつ深刻な影響を及ぼす攻撃の成功例はない。これらの大会やその他の国際イベントからの経験は、東京2020大会の計画立案者にとって潜在的な教訓を提供している。
過去のオリンピックのサイバーセキュリティ計画の特徴は、民間部門を含むさまざまな関係者間の調整と協力であった。
6種類の脅威
脅威アクターの類型により、東京2020大会に危険をもたらす可能性のある6種類のアクターが明らかになった。サイバー犯罪者、内部脅威、外国の情報機関、ハクティビスト、サイバーテロリスト、チケットのダフ屋である。
動機はアクターの種類によって異なるが、利益、イデオロギー、報復という簡潔な分類により、ほとんどの攻撃の動機を捉えることができる。
外国の情報機関およびその他の国家支援型攻撃者は、高度さと大会へのリスクレベルにおいて最上位に位置付けられる。
東京2020大会のために開発されたリスク分析手法と脅威アクターの類型は、他の注目度の高い国際イベントのサイバーセキュリティ目標を支援するための将来の研究にとって貴重な基礎を提供する。
提言
大会固有の脅威を評価し、関係者のコミュニティを形成して相互の信頼を構築し、情報共有、インシデント報告、問題解決のための仕組みと手続きを確立するため、十分な時間を確保できるよう早期に計画を立てる。
サイバーセキュリティリスクを効果的に軽減するため、民間部門を含むすべてのサイバーセキュリティ関係者と協力し、情報を共有する。
すべての関係者が任務を理解し、共通の目標に向けて取り組むことを確保し、信頼と情報共有への取り組みを強化する。
関係者が最適な貢献方法を理解し、変更やインシデントが発生した際の連絡先を把握できるよう、関係者の役割と責任を定義し、計画プロセス全体を通じて見直す。
サイバーセキュリティリスクを軽減するため、必要に応じて脅威の種類と脅威アクターに優先順位を付けながら、資源を適切に配分し、これらの投資を割り振る。
標的を絞ったサイバー防御キャンペーンにより、最もリスクの高い敵対者を抑止する。例えば、防御態勢を示す公開されたサイバーセキュリティ演習は、攻撃そのものを抑止するか、攻撃の実行コストが高すぎる、成功の可能性が低すぎる、想定される報復コストが耐えがたいものになると攻撃者に確信させる可能性がある。
防御態勢は、攻撃を完全に抑止するか、攻撃の実行コストが高すぎる、成功の可能性が低すぎる、想定される報復コストが耐えがたいものになると攻撃者に確信させる可能性がある。
「Olympic-Caliber Cybersecurity. Lessons for Safeguarding the 2020 Games and Other Major Events」、Cynthia Dion-Schwarz、Nathan Ryan、Julia A. Thompson、Erik Silfversten、Giacomo Persi Paoli、RAND Corporation




